


Windows-троян Grandoreiro вернулся с прицелом на 1500 банков в 60 странах

Windows-троян Grandoreiro вернулся с прицелом на 1500 банков в 60 странах

Windows-троян Grandoreiro вернулся с прицелом на 1500 банков в 60 странах

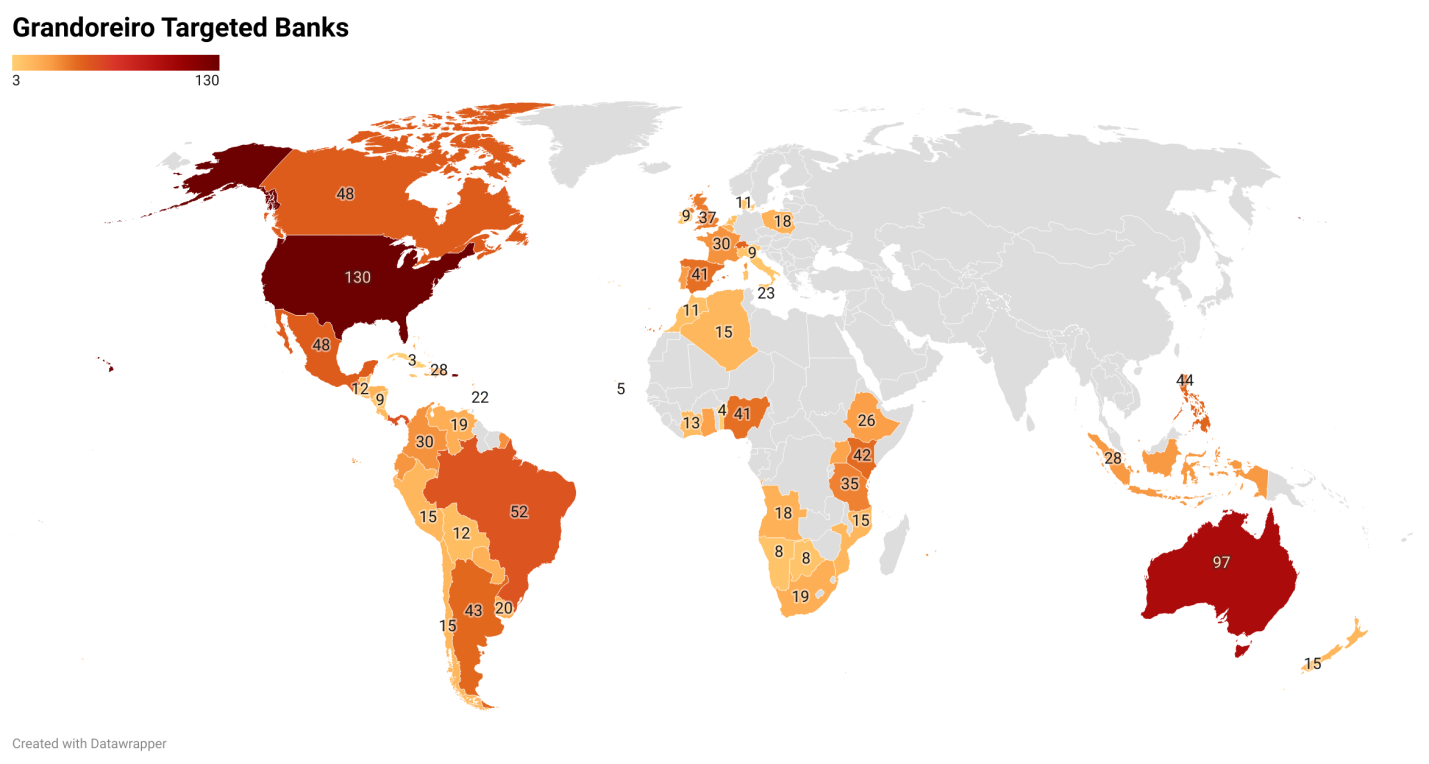
Через два месяца после разгромной акции правоохраны операторы трояна Grandoreiro возобновили атаки. Новый список целей зловреда включает приложения более 1500 банков, работающих в 60 странах.

Банковский троян Grandoreiro вначале распространялся только на территории Латинской Америки, затем объявился также в Португалии и Испании. Дальнейшее расширение географии, по всей видимости, вызвано попыткой бразильских властей ликвидировать инфраструктуру Windows-вредоноса в минувшем январе.

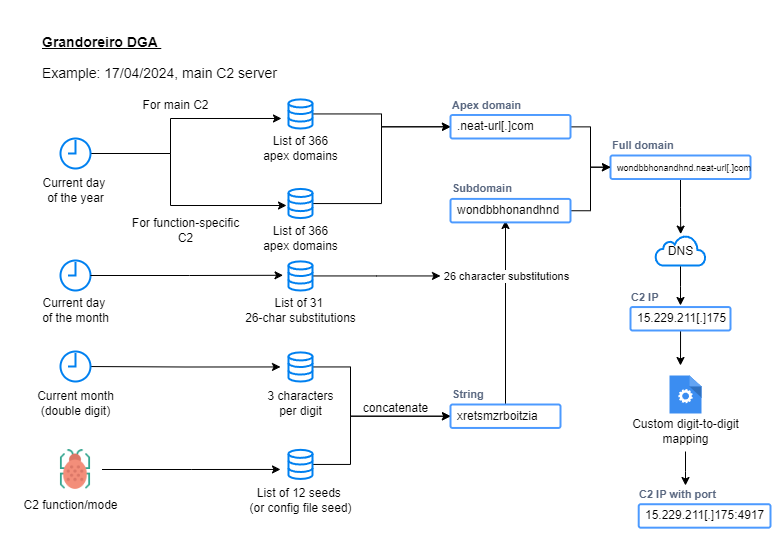
В IBM X-Force проанализировали обнаруженные в марте образцы агрессивного банкера и обнаружили, что вредоноса значительно усовершенствовали. Вирусописатели усложнили расшифровку строк кода, переработали DGA-генератор доменов, используемый для связи с C2 (он теперь выдает больше десятка вариантов в сутки), и добавили возможность дальнейшего распространения инфекции через Microsoft Outlook.


Атаки, как и прежде, начинаются с поддельного письма с вредоносной ссылкой. Сообщения написаны от имени местного госоргана (чаще всего налоговой службы), загружаемый по URL файл замаскирован под инвойс или другой неоплаченный счет.

Доставка целевого зловреда при этом осуществляется в несколько этапов. После клика по ссылке отрабатывает редирект на изображение с PDF-иконкой, затем на машину загружается ZIP весом более 100 Мбайт с кастомным лоадером Grandoreiro (размер архивного файла умышленно раздут в попытке обхода антивирусов).

Загрузчик при запуске проверяет окружение на наличие песочниц, собирает информацию о зараженном хосте, отправляет ее на C2-сервер и ждет дальнейших инструкций. Если жертва находится в России, Чехии, Польше или использует Windows 7 на территории США, дальнейшее выполнение программы прекращается; в противном случае на машину загружается целевой банкер.

Список команд, поддерживаемых Grandoreiro, разнообразен. Вредонос умеет открывать удаленный доступ к системе, выполнять операции с файлами, включать особые режимы. В частности, ему придан новый модуль для сбора данных из Outlook и рассылки вредоносного спама с аккаунта жертвы.

Взаимодействие с локальным клиентом Microsoft Outlook осуществляется с использованием Outlook Security Manager — софта для создания дополнений. Такой трюк позволяет обмануть охранника Outlook Object Model Guard, выводящего предупреждения при попытках доступа к защищенным объектам.

Новый модуль, видимо, часто пускается в ход: эксперты фиксируют большие объемы почтового спама, генерируемого Grandoreiro.

Подпишитесь на новости

Слухи о блокировке Steam в России не подтверждаются: что известно

16 ноября в СМИ и телеграм-каналах появились сообщения о том, что российские власти требуют от Valve данные пользователей Steam, в том числе владельцев казахстанских аккаунтов, и грозят заблокировать платформу. Писали также, что власти собираются отслеживать незадекларированные доходы от дорогих скинов. Официальных подтверждений этому нет.

Первой эти утверждения опубликовала аналитическая статья ProFinance, остальные издания подхватили их позже.

В самой статье требования описаны со слов сообщается, без указания ведомства, чиновника или документа. Автор признает, что правовая основа и механизм таких требований пока неясны. Роскомнадзор, ФНС и другие ведомства ничего подобного не заявляли, Valve о получении запроса не сообщала.

Подтверждены только налоговые данные Казахстана. По сведениям Комитета государственных доходов республики, за первое полугодие 2026 года Valve заплатила там НДС примерно на 2 млрд рублей, больше всех иностранных интернет-компаний, включая Temu, Apple и Google.

По сравнению с первым полугодием 2025 года сумма выросла более чем вдвое. Рост связывают с россиянами, которые после ухода Visa и Mastercard переводят аккаунты Steam в казахстанский регион. Определить их долю по официальным данным нельзя, гражданство покупателей в них не учитывается.

Вице-спикер Госдумы Владислав Даванков выступил против возможной блокировки. Он сравнил ее с блокировкой банка со всеми вкладами и заявил, что пополнение аккаунтов через Казахстан не вина платформы. Даванков пообещал поднять вопрос на заседании Госдумы 17 ноября.

Законопроект о видеоиграх, внесенный в декабре 2024 года, до сих пор не прошел первое чтение.

RSS: Новости на портале Anti-Malware.ru