


Новая маскировка Android-троянов в Telegram: фото почившего знакомого

Новая маскировка Android-троянов в Telegram: фото почившего знакомого

Новая маскировка Android-троянов в Telegram: фото почившего знакомого

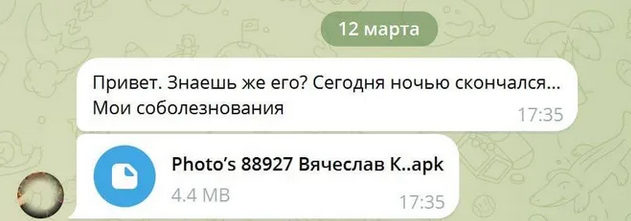
Русскоязычные мошенники, раздающие Android-троянов в Telegram, придумали новую приманку — мнимая кончина знакомого. Столь печальное известие способно заставить адресата забыть о том, что фото не могут иметь расширение .apk.

При запуске мобильный зловред начинает рассылать такие же сообщения по всем контактам жертвы, уже от ее имени.


По всей видимости, провокационная фраза «Это ты на фото?» перестала работать, и злоумышленникам пришлось искать более весомые аргументы, чтобы вынудить пользователей мессенджера открыть вредоносный файл.

Таким же образом в Telegram с начала года распространяют банковского трояна Mamont, только под видом видео. Схема, рассчитанная на широкий охват, построена по образу и подобию «писем счастья», некогда популярных у сетевых шутников и спамеров, с единственным отличием: дальнейшие рассылки проводят не получатели, а зловред.

Новые атаки — лишний повод еще раз напомнить пользователям о бдительности. Каким бы волнительным ни было сообщение незнакомца, стоит сначала убедиться в достоверности информации, а потом уже решать: завершить диалог или все-таки открыть прикрепленный файл / пройти по предложенной ссылке.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru