



Кибершпионы используют расширение Google Chrome для кражи писем

Кибершпионы используют расширение Google Chrome для кражи писем

Кибершпионы используют расширение Google Chrome для кражи писем

Киберпреступная группировка Kimsuky, связанная, предположительно, с властями КНДР, использует вредоносное расширение для браузера, помогающее похищать электронные письма в браузерах Google Chrome и Microsoft Edge.

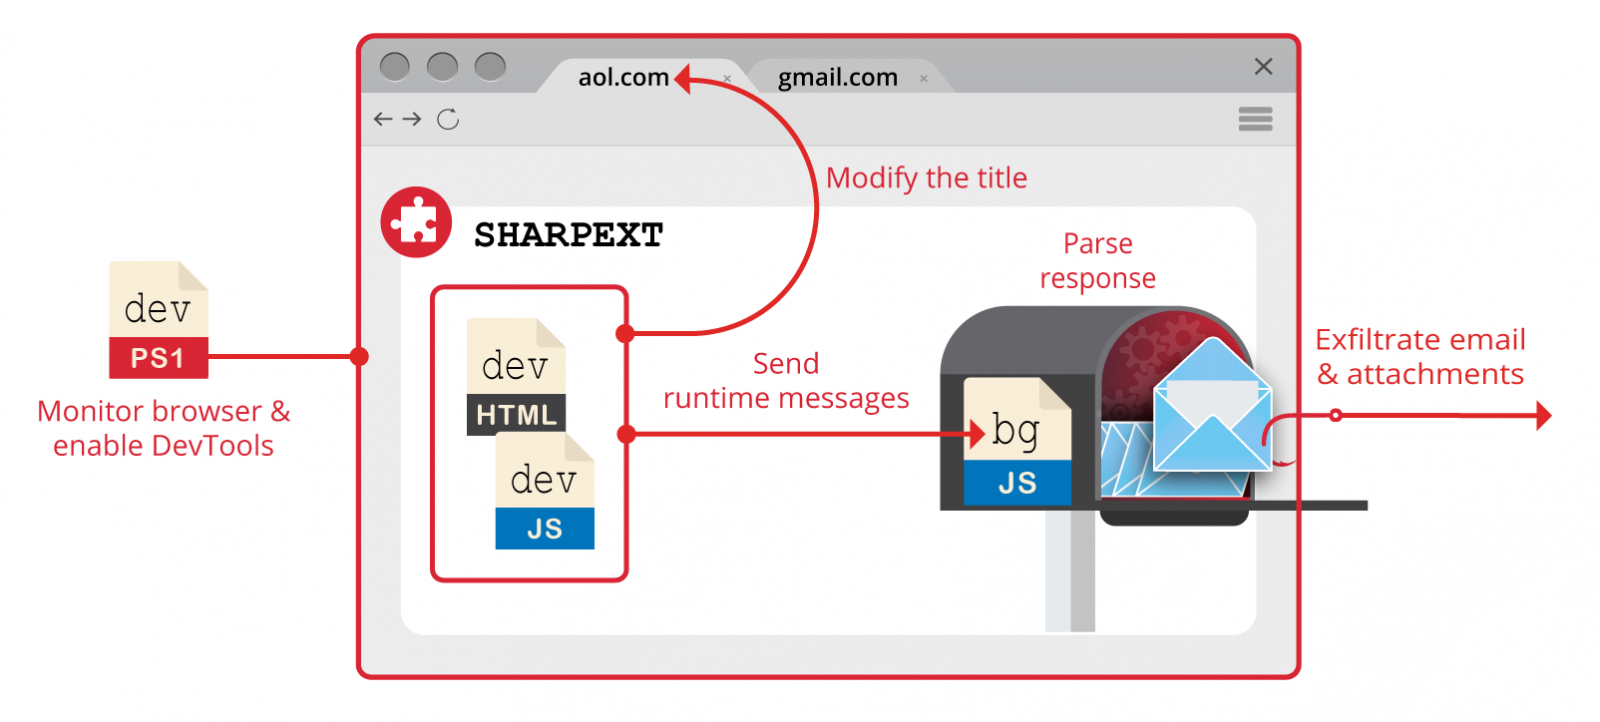
Злонамеренный аддон получил имя SHARPEXT. Исследователи из Volexity обратили внимание на эту кампанию ещё в сентябре. Расширение злоумышленников поддерживает три браузера, основанные на Chromium: Chrome, Edge и Whale.

С помощью SHARPEXT можно воровать почту из аккаунтов Gmail и AOL. Вредоносный аддон устанавливается после компрометации системы пользователя через кастомный VBS-скрипт. Этот скрипт подменяет файлы “Preferences” и “Secure Preferences” на загруженные с командного сервера (C2).

Как только новые файлы конфигурации скачиваются на устройство, браузер пользователя подгружает расширение SHARPEXT.


«Вредоносный аддон напрямую мониторит и извлекает данные из почтового аккаунта жертвы в тот момент, когда она проверяет входящие письма. Кстати, злоумышленники не забывают развивать и модернизировать расширение, в настоящий момент его версия — 3.0», — пишут специалисты Volexity.

Помимо этого, в Volexity отметили, что в последних кампаниях Kimsuky атакует деятелей внешней политики и других лиц, «представляющих стратегический интерес». Атаки группировки охватывают США, Европу и Южную Корею.

Сервис электронной почты не может детектировать вредоносную активность, поскольку расширение использует уже активную легитимную сессию пользователя. На стороне учетной записи жертвы также не будет никаких уведомлений о подозрительных действиях.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru