


Т-банк вернулся в App Store как Freelance Case, время жизни — часы

Т-банк вернулся в App Store как Freelance Case, время жизни — часы

Т-банк вернулся в App Store как Freelance Case, время жизни — часы

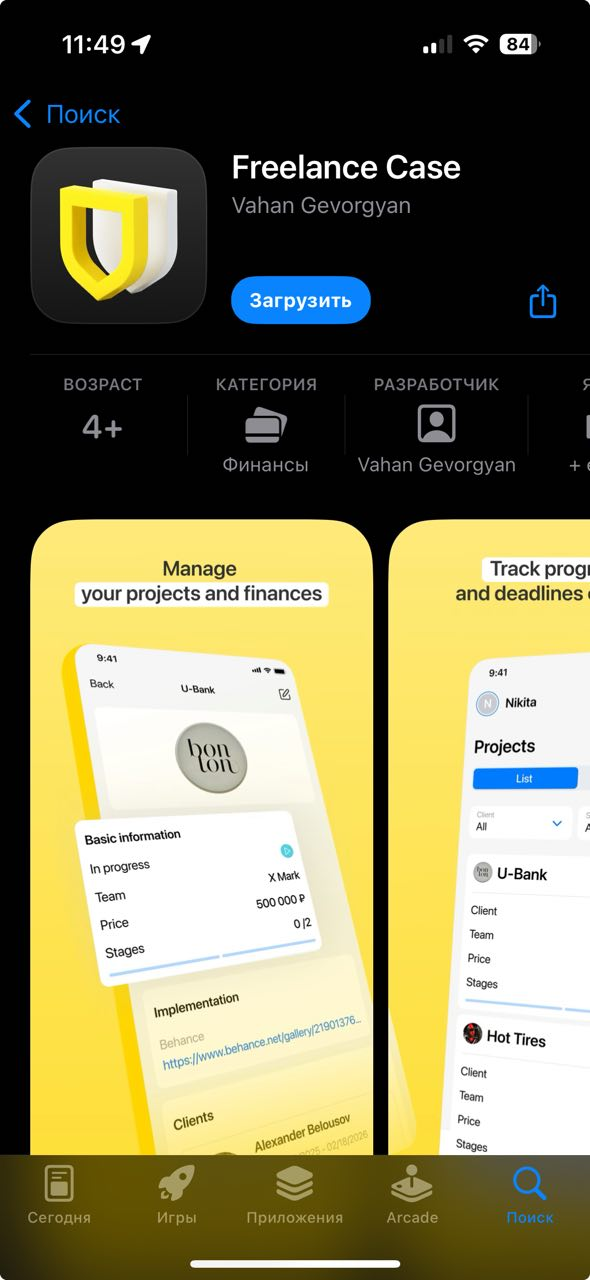
Приложение Т-банка для iPhone и iPad вновь доступно в App Store, на сей раз под именем Freelance Case. Пользователей призывают скачать его незамедлительно: из-за санкций Apple может удалить прогу в любой момент.

В телеграм-канале и на сайте банка сказано, что это новейшая версия официального приложения, более быстрая, безопасная, с улучшенной функциональностью.

В магазине Apple бесплатный софт Freelance Case позиционируется как помощник фрилансеров в организации проектных работ и в управлении финансами. По состоянию на 12:00 Мск 18 апреля приложение все еще доступно для скачивания в App Store.


После того как США включили Т-банк в санкционный список, его приложения исчезли из App Store и Google Play. Теперь они изредка возвращаются туда под другими именами, однако их исправно отслеживают и удаляют в считанные дни и даже часы.

Отсутствие подсанкционных банков в официальных магазинах мобильных приложений привело к появлению потенциально опасных клонов, которые мошенникам иногда удается протащить в App Store и Google Play. Банки обычно предупреждают россиян о фальшивках, а для владельцев iPhone организовали службу помощи в установке обновлений.

Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru