


Тинькофф Банк для iPhone доступен в App Store как Т-Старт, спешите скачать

Тинькофф Банк для iPhone доступен в App Store как Т-Старт, спешите скачать

Тинькофф Банк для iPhone доступен в App Store как Т-Старт, спешите скачать

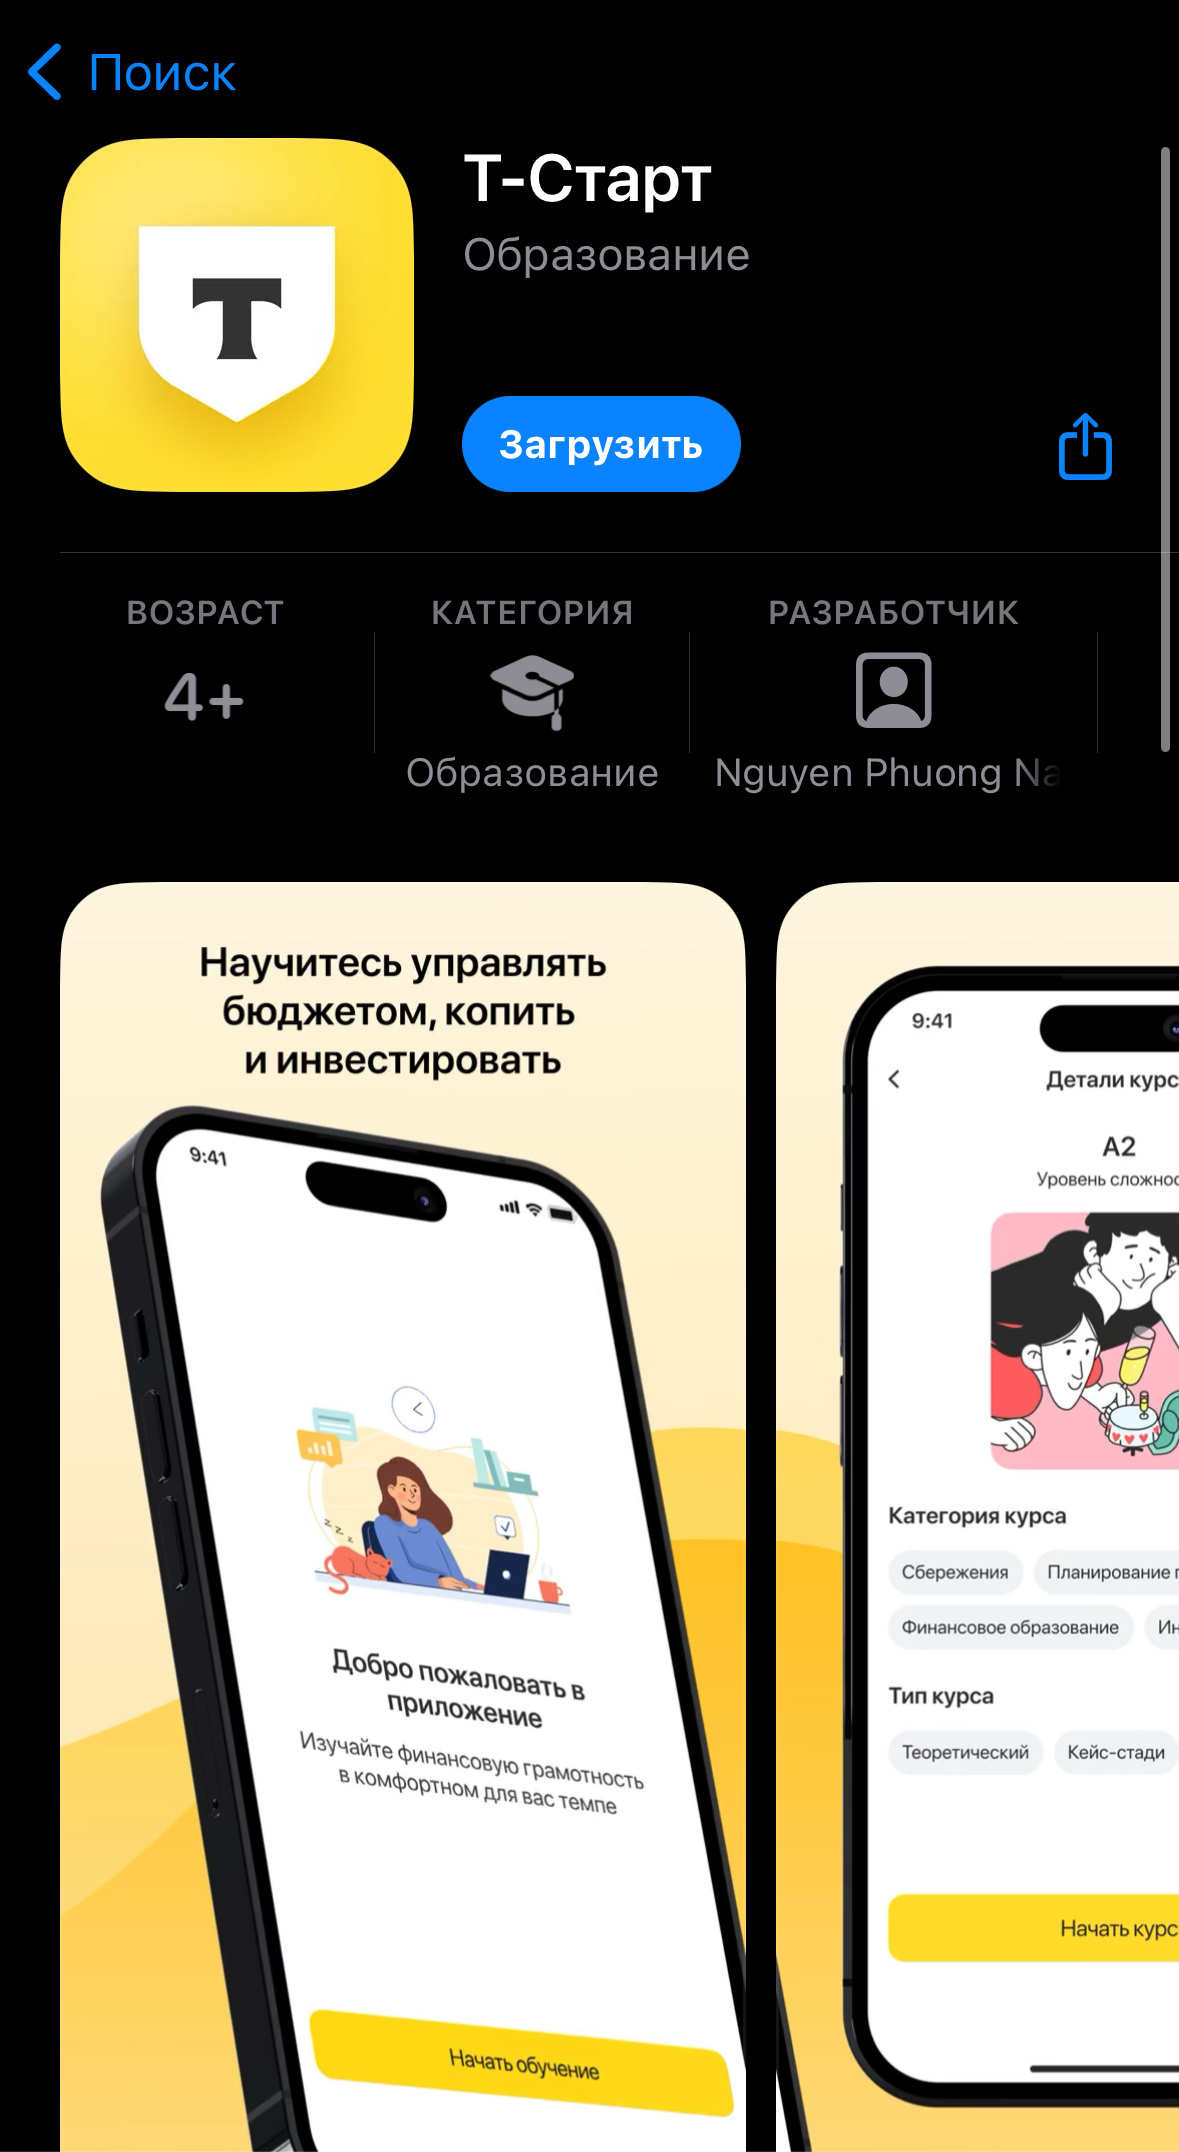
Сегодня, 22 мая, русскоязычные приложения «Тинкофф Банка», установленные на iPhone, стали выводить нотификации о наличии обновления в магазине Apple. Оно именуется «Т-Старт», безопасно и будет доступно несколько часов.

Практика показала, что замаскированный возврат подсанкционного банка в App Store недолговечен. Там оперативно отслеживают и пресекают такие ухищрения, поэтому с обновлением iOS-версии «Тинькофф» мешкать не стоит.

Первый вход в «Т-Старт» после установки потребует ввода номера телефона и кода подтверждения из СМС. Данные клиента и банковские сервисы перекочуют в новую прогу в полном объеме.


Банк «Тинькофф» подпал под западные санкции в первой половине 2023 года. В результате его мобильные приложения были удалены из App Store, и потом из Google Play.

В октябре «Тинькофф» попытался вернуться в магазин Apple под видом DocStorage с банковскими функциями, но продержался там менее суток. В прошлом месяце в App Store появился новый легитимный клон — «Т-Помощь», который тоже был изъят из загрузок в тот же день.

Отсутствие подсанкционных банков в официальных магазинах для iPhone и Android на руку мошенникам. Они активно создают фейковые приложения, копируя дизайн «Тинькофф», ВТБ, Сбера в надежде на невнимательность пользователей.

Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru