


В системах управления уязвимостями 78% компаний ценят качество сканирования

В системах управления уязвимостями 78% компаний ценят качество сканирования

В системах управления уязвимостями 78% компаний ценят качество сканирования

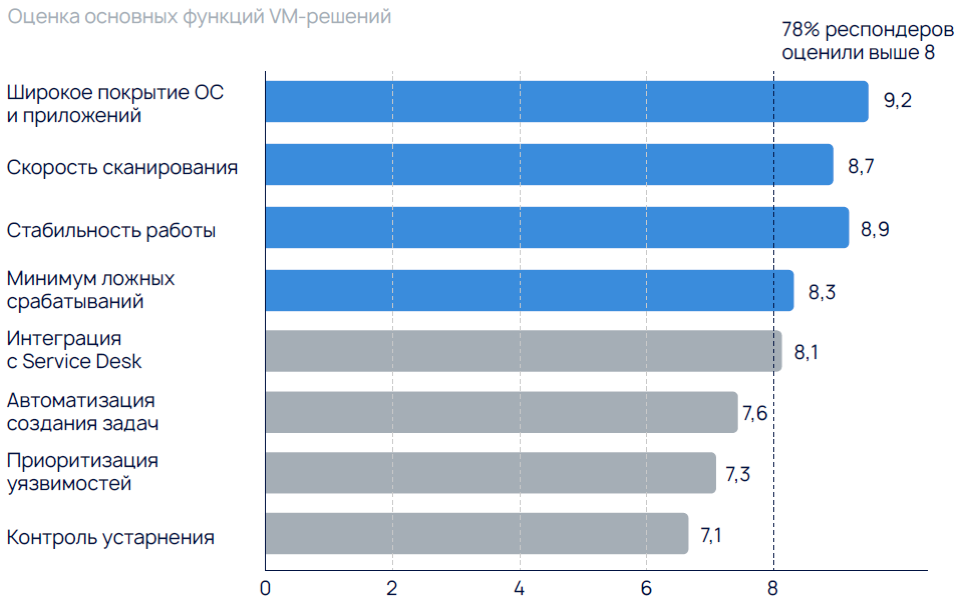
Согласно результатам исследования, проведенного в R-Vision, основным критерием при выборе инструмента управления уязвимостями является качество сканирования. Этот параметр наиболее важен для 78% российских компаний.

Чтобы выяснить, какие задачи и как решаются в этой области, и понять, что влияет на выбор решений по управлению уязвимостями (Vulnerability Management, VM), эксперты провели опрос клиентов и партнеров, а также проанализировали обратную связь по пилотам R‑Vision VM за 2024 год и I квартал 2025-го.

В опросе приняли участие 83 респондента — руководители и специалисты по ИБ/ИТ, работающие в организациях разной величины и направленности (финансы, промышленность, нефтегаз, энергетика, транспорт, ретейл, телеком, ИТ, госсектор).

Участников опроса попросили оценить по 10-балльной шкале важность параметров, свидетельствующих о качестве сканирования, и наличия функций для построения процессов VM.


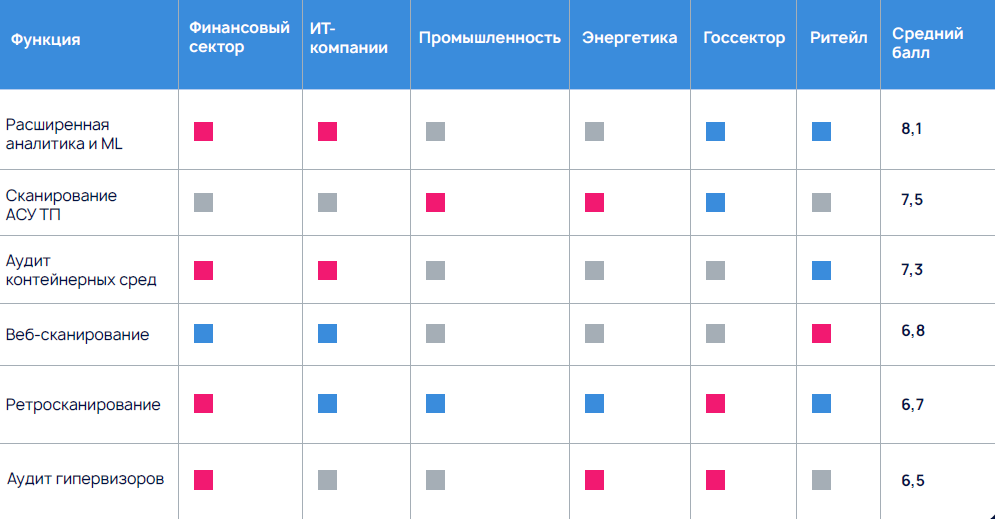
Опрос также показал рост интереса к дополнительным возможностям, способным повысить эффективность VM — таким как корреляция данных из различных источников, приоритизация уязвимостей на основе контекста и рисков, использование машинного обучения для прогнозирования угроз.

Так, финансисты, уделяющие много внимания ИБ, чаще ратуют за расширение аналитики и добавление ML, промышленникам хотелось бы включить в охват специфичные для отрасли среды, ретейлу важнее защита веб-ресурсов.


«Результаты опроса показывают, что для 78% респондентов качество сканирования — ключевой критерий при выборе VM-решения., — комментирует Ирина Карпушева, менеджер по продуктовому маркетингу R-Vision. — В то же время зрелость подходов к VM сильно варьируется в зависимости от размера организации. Крупные компании чаще переходят к комплексным решениям и выстраивают сквозные процессы, средний бизнес — в процессе перехода, малый по-прежнему опирается на сканеры, как правило, без дополнительной обвязки».

Качество сканирования — также первостепенный критерий для 74% участников пилотных проектов по внедрению R-Vision VM (за последний год было запущено более 70 пилотов).

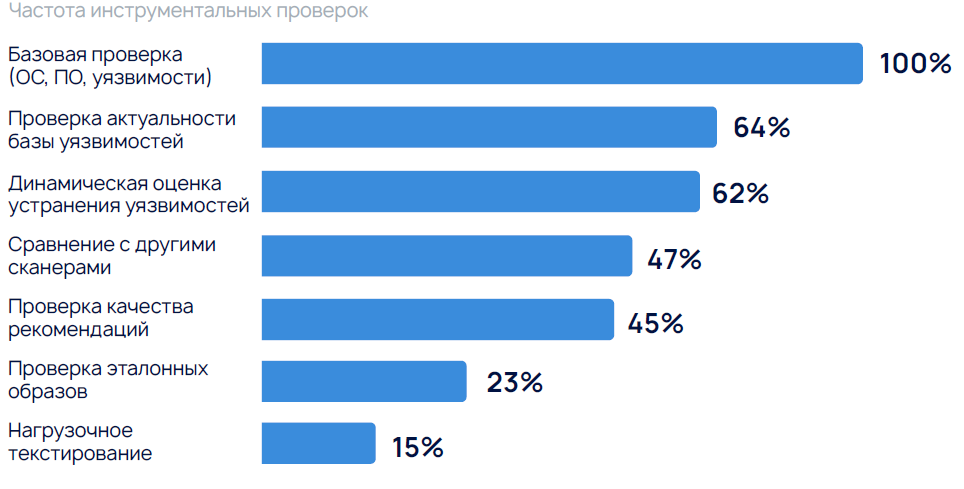
Помимо проведения инструментальных проверок, в ходе этих мероприятий компании также изучали документацию (92%), чтобы оценить покрытие ОС, прикладных программ, сетевого оборудования, СУБД, а также обращали внимание на содержание карточек уязвимостей (86%), частоту обновления базы данных, правила детектирования и другие параметры.


Эксплойт уязвимостей уже несколько лет числится в топе способов взлома корпоративных сетей. Такие лазейки множатся, устранять их вовремя далеко не все успевают, и в результате спрос на VM-продукты и услуги растет.

Android-приложения научились обходить блокировку трафика вне VPN

Исследователь Армин Шупук обнаружил в Android механизм, позволяющий обычному приложению отправлять пакеты мимо VPN даже при включённой функции «Блокировать соединения без VPN». Никакого root-доступа, ADB и опасных разрешений не требуется — достаточно штатного системного API.

Проблема связана с NAT-T keepalive — короткими пакетами UDP/4500, которые поддерживают сетевое соединение активным. Android может поручить их отправку чипу Wi-Fi, минуя обычный сетевой путь приложения и проверки VPN Lockdown.

В результате установленная программа способна регулярно обращаться к выбранному злоумышленником серверу через физическую сеть. Передавать произвольные данные таким способом нельзя: содержимое пакета задаёт сама платформа.

Однако получатель видит реальный IP-адрес устройства, время отправки и факт его присутствия в сети. Этого достаточно для определения провайдера, сопоставления активности и отслеживания перемещений между сетями.

Исследователь подтвердил утечку на Pixel 8 Pro с Android 16: роутер фиксировал пакет вне VPN каждые десять секунд. На смартфоне Samsung соединение оставалось активным более 24 часов. Работа механизма также подтверждена на устройстве Nothing, хотя отдельный перехват трафика для него не проводился.

По оценке автора, проблема затрагивает большинство устройств на Android 12 и новее, поддерживающих аппаратную отправку NAT-T keepalive через Wi-Fi. Однако полноценные испытания выполнены только на трёх моделях, поэтому речь идёт об оценке класса устройств, а не о проверке каждого смартфона на рынке.

Отчёт передали Google 15 мая 2026 года. Корпорация признала его дубликатом уже зарегистрированной проблемы, но сведения о CVE, исправлении или сроках выпуска патча публично не раскрыты.

До устранения ошибки пользователям с повышенными требованиями к анонимности рекомендуют пропускать весь трафик смартфона через внешний VPN-маршрутизатор, отключив мобильную сеть и альтернативные подключения.

RSS: Новости на портале Anti-Malware.ru