



Кибершпионы используют расширение Google Chrome для кражи писем

Кибершпионы используют расширение Google Chrome для кражи писем

Кибершпионы используют расширение Google Chrome для кражи писем

Киберпреступная группировка Kimsuky, связанная, предположительно, с властями КНДР, использует вредоносное расширение для браузера, помогающее похищать электронные письма в браузерах Google Chrome и Microsoft Edge.

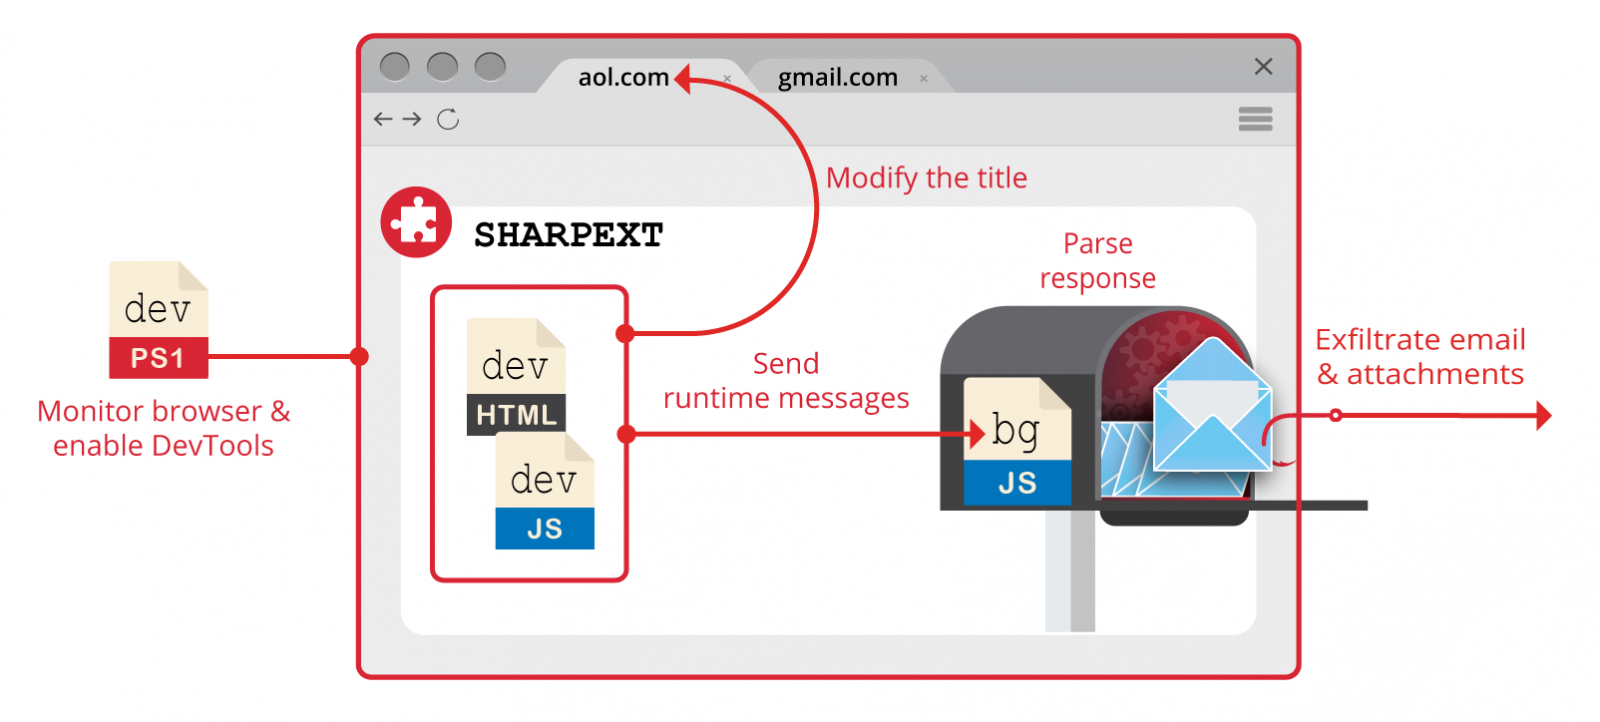
Злонамеренный аддон получил имя SHARPEXT. Исследователи из Volexity обратили внимание на эту кампанию ещё в сентябре. Расширение злоумышленников поддерживает три браузера, основанные на Chromium: Chrome, Edge и Whale.

С помощью SHARPEXT можно воровать почту из аккаунтов Gmail и AOL. Вредоносный аддон устанавливается после компрометации системы пользователя через кастомный VBS-скрипт. Этот скрипт подменяет файлы “Preferences” и “Secure Preferences” на загруженные с командного сервера (C2).

Как только новые файлы конфигурации скачиваются на устройство, браузер пользователя подгружает расширение SHARPEXT.


«Вредоносный аддон напрямую мониторит и извлекает данные из почтового аккаунта жертвы в тот момент, когда она проверяет входящие письма. Кстати, злоумышленники не забывают развивать и модернизировать расширение, в настоящий момент его версия — 3.0», — пишут специалисты Volexity.

Помимо этого, в Volexity отметили, что в последних кампаниях Kimsuky атакует деятелей внешней политики и других лиц, «представляющих стратегический интерес». Атаки группировки охватывают США, Европу и Южную Корею.

Сервис электронной почты не может детектировать вредоносную активность, поскольку расширение использует уже активную легитимную сессию пользователя. На стороне учетной записи жертвы также не будет никаких уведомлений о подозрительных действиях.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru