


Российские компании вносят данные своих VPN в белый список Роскомнадзора

Российские компании вносят данные своих VPN в белый список Роскомнадзора

Российские компании вносят данные своих VPN в белый список Роскомнадзора

В «белом списке» IP-адресов, использующих иностранные протоколы шифрования, сейчас числится 75 тыс. записей — это более чем в шесть раз превышает показатели конца 2023 года.

Такие данные привёл Центр мониторинга и управления сетей связи общего пользования (ЦМУ ССОП), подведомственный Роскомнадзору, в беседе с «Коммерсантом».

В перечень входят IP-адреса компаний, которые по объективным причинам не могут отказаться от использования зарубежных протоколов шифрования.

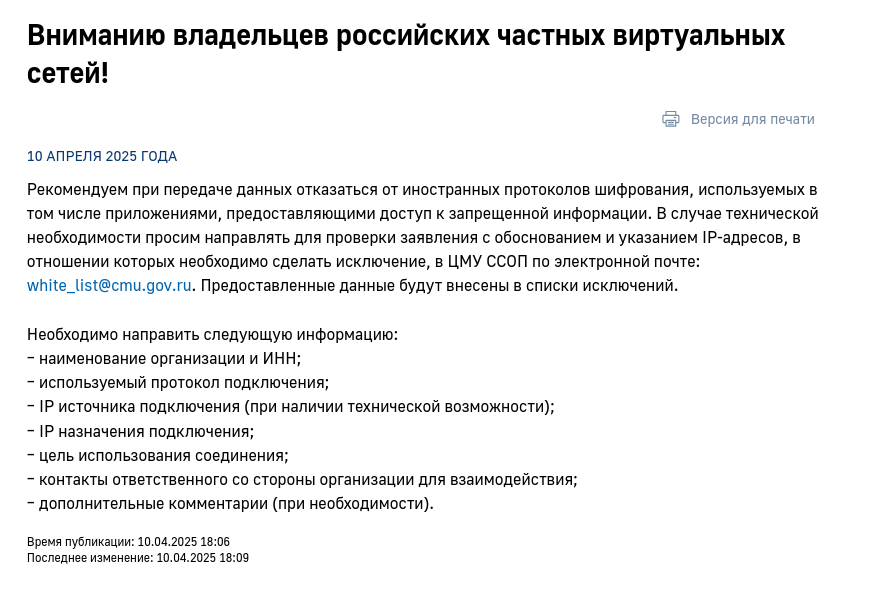
Ранее Роскомнадзор настоятельно рекомендовал отказаться от применения иностранных VPN-сервисов. В случаях, когда это невозможно, ведомство предлагает направить обращение в ЦМУ ССОП — тогда IP-адрес будет включён в список исключений, не подпадающих под блокировку.

«Сейчас в России довольно много компаний продолжают использовать зарубежные протоколы — часто это удобнее и экономически выгоднее. Пока говорить о принудительных блокировках преждевременно: запрос РКН, скорее, представляет собой меру мониторинга, направленную на понимание масштабов использования таких решений», — заявил заместитель директора ЦК НТИ «Технологии хранения и анализа больших данных» Тимофей Воронин.

Как отмечает «Коммерсантъ», регуляторы активно продвигают решения, основанные на российских криптографических алгоритмах. Такие продукты предлагают, в частности, «Код безопасности», ГК «Солар» и «ИнфоТеКС». По словам ведущего инженера CorpSoft24 Михаила Сергеева, эти решения конкурентоспособны в сферах, где требуется соответствие российским стандартам — например, в государственном секторе и на объектах критической информационной инфраструктуры. Однако в отраслях, зависящих от международных стандартов, включая внешнюю торговлю и ИТ-разработку, их применение затруднено из-за несовместимости с западными системами.

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.

 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru