



No More Ransom помог 1,5 миллионам жертв шифровальщиков вернуть данные

No More Ransom помог 1,5 миллионам жертв шифровальщиков вернуть данные

No More Ransom помог 1,5 миллионам жертв шифровальщиков вернуть данные

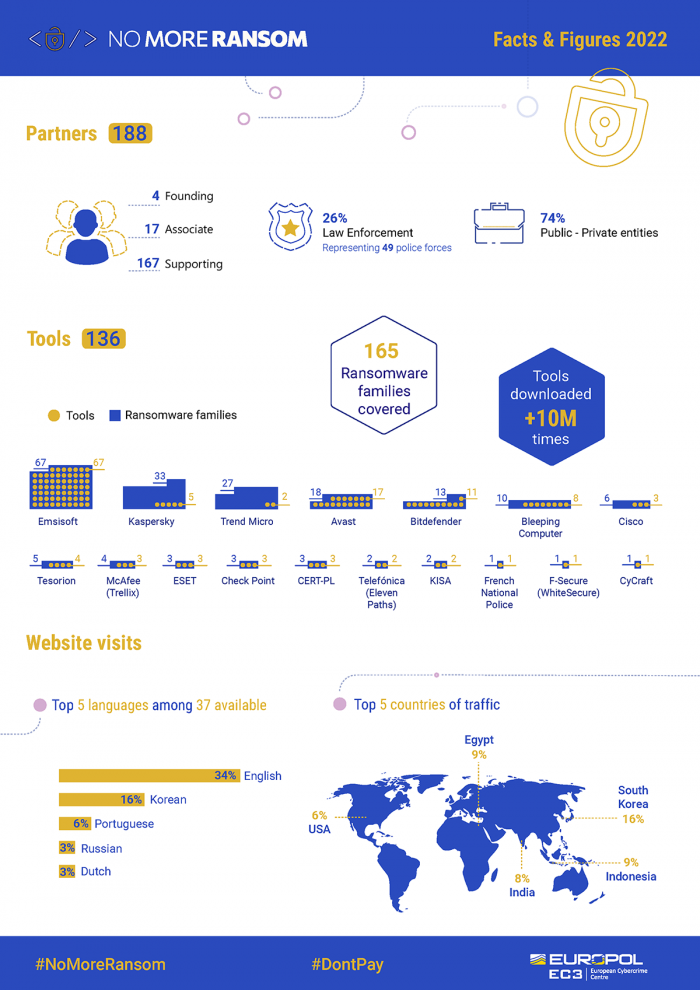
Участники ИБ-проекта No More Ransom повели итоги работы за шесть лет. Как оказалось, выложенные в общий доступ декрипторы, число которых возросло до 136, были скачаны более 10 млн раз и помогли более 1,5 млн жертв вымогательства сэкономить на выкупе.

Напомним, проект No More Ransom был запущен с инициативы Европола, полиции Нидерландов, «Лаборатории Касперского» и McAfee в 2016 году в рамках борьбы с шифровальщиками. За истекший период число партнеров программы (частных компаний, НКО, правоохранительных органов) возросло до 188.

Одноименный сайт в настоящее время доступен на 37 языках; предлагаемые 136 бесплатных утилит способны восстановить файлы, зашифрованные 165 зловредами, в том числе GandCrab, REvil/Sodinokibi, Maze/Egregor/Sekhmet, HermeticRansom и Diavol. Вскоре должен также появиться декриптор для Hive — авторы из Южной Кореи обещали выложить англоязычную версию на No More Ransom.

Девять таких инструментов созданы Kaspersky; они суммарно ориентированы на 38 вредоносных семейств. По данным ИБ-компании, за последний год ее декрипторами только в России воспользовались более 8 тыс. раз, а с 2018 года и по всему миру — более 300 тыс. раз.


«Программы-вымогатели по-прежнему остаются одной из серьёзных проблем кибербезопасности, — комментирует эксперт «Лаборатории Касперского» Дмитрий Галов. — Только за первые три месяца 2022 года более 74 тысяч пользователей столкнулись с атаками шифровальщиков, и все они были успешно предотвращены. Здорово, что проект помогает людям и компаниям восстанавливать их цифровые активы без уплаты выкупов злоумышленникам. Таким образом, мы наносим удар по их уязвимому месту — самой бизнес-модели, которая предполагает заработок на расшифровке данных».

На портале No More Ransom также публикуются общая информация об угрозе, инструкции для жертв, рекомендации по профилактике заражений — их еще раз привел в своем анонсе Европол:

  • регулярно создавать резервные копии данных, хранящихся на устройствах;
  • не кликать бездумно по ссылкам;
  • не открывать вложения в письма незнакомых отправителей, даже если послания кажутся важными и выглядят убедительно;
  • своевременно обновлять ОС и защитный софт;
  • использовать двухфакторную аутентификацию (2FA) для доступа к аккаунтам пользователей;
  • ограничить экспорт больших объемов корпоративных данных на внешние файлообменники;
  • если заражение все же произошло, не платить вымогателям, а поставить в известность правоохранительные органы и проверить наличие бесплатного декриптора на No More Ransom.
Подпишитесь на новости

42% компаний объединяют средства защиты разных вендоров в единый контур

42% участников опроса на эфире AM Live «Экосистемы кибербезопасности» сообщили, что объединили решения разных вендоров в единый контур защиты. Ещё у 23% совместно работает часть инструментов, у 24% средства защиты действуют независимо. Преимущественно продукты одного поставщика используют 11% зрителей.

Участники дискуссии обсудили, что необходимо для совместной работы средств защиты.

Руководитель IBF «Дикси» Александр Танчук отметил, что экосистема должна закрывать потребности службы ИБ и обеспечивать понятную ответственность за результат. Евгений Гуляев из R-Vision обратил внимание на обмен данными между решениями и формирование общего контекста для защиты.

Другой опрос касался выбора экосистемы. Для 32% зрителей главным критерием стала широта продуктовой линейки, для 28% — скидки и бонусы, для 13% — планы развития на ближайшие годы. В эфире озвучили не все результаты этого опроса.

Эксперты рекомендовали проверять совместную работу продуктов на практике и оценивать совокупную стоимость владения. Наталья Глинина из «МегаФон ПроБизнес» отметила, что выбор между решениями разных поставщиков и более централизованной моделью зависит от задач заказчика.

Директор по клиентским решениям CURATOR Эдгар Микаелян подчеркнул: при привлечении сервис-провайдера важно заранее определить ответственность за интеграцию, соблюдение SLA и результат.

В финальном опросе 32% зрителей заявили, что после эфира планируют запустить проект по внедрению или развитию экосистемы безопасности.

RSS: Новости на портале Anti-Malware.ru