



Android-вредонос SMSFactory приводит к огромным счетам за сотовую связь

Android-вредонос SMSFactory приводит к огромным счетам за сотовую связь

Android-вредонос SMSFactory приводит к огромным счетам за сотовую связь

Пользователей Android предупредили об активности вредоносного приложения, получившего имя SMSFactory. Подписывая владельцев мобильных устройств на платные сервисы, зловред приводит к огромным счетам за остовую связь.

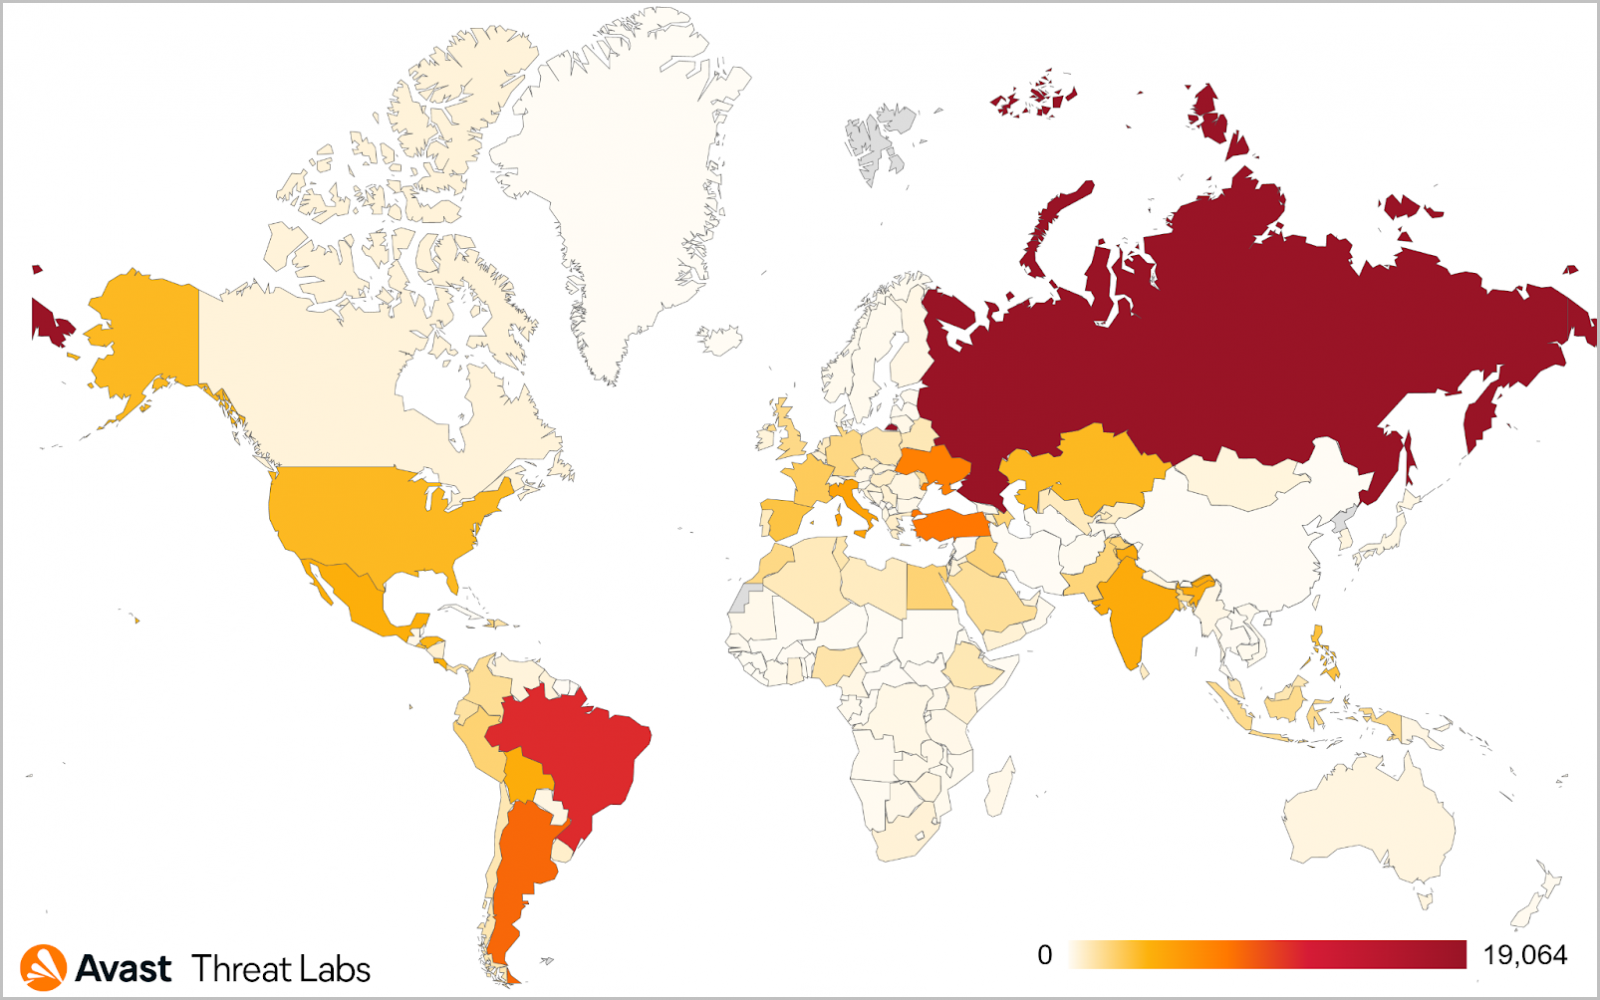
Реальное число жертв SMSFactory на сегодняшний день неизвестно, однако антивирусная компания Avast насчитала десятки тысяч попыток трояна пробраться на Android-девайсы пользователей. Такие атаки были зафиксированы как минимум в восьми странах.

Операторы SMSFactory используют несколько каналов для распространения вредоноса: злонамеренную рекламу, пуш-уведомления, всплывающие окна на веб-сайтах, а также видеоконтент, обещающий хаки для видеоигр и доступ к ресурсам для взрослых.

По словам аналитиков из Avast, за последний год (май 2021-го — май 2022-го) SMSFactory атаковал более 165 тысяч клиентов чешской антивирусной компании. Большинство таких пользователей располагалось в России, Бразилии, Аргентине, Турции и Украине.


Как уже отмечалось выше, основная задача SMSFactory — подписать жертву на платные услуги, отправляя соответствующие текстовые сообщения и звоня на платные номера. Вредонос также похищает список контактов, который с большой долей вероятности используется для дальнейшего распространения.

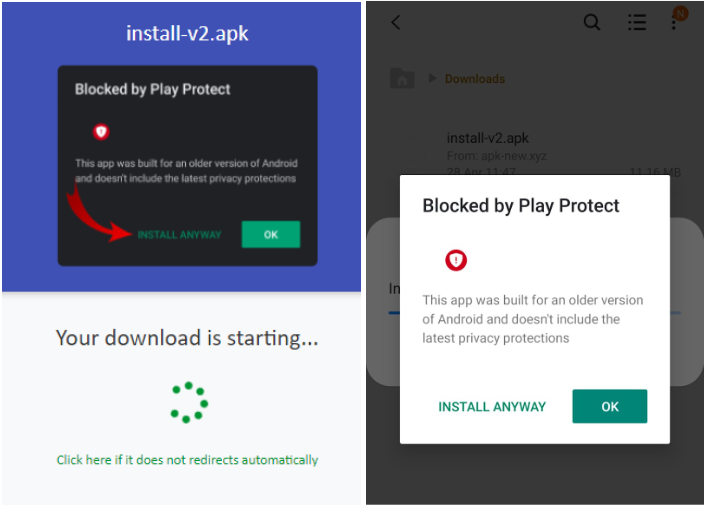
Интересно, что зловред размещается в неофициальных магазинах приложений. Например, специалисты ESET нашли вредоносный APK на площадках APKMods и PaidAPKFree. Этот APK, как правило, распространяется под разными именами, а при его установке защитные механизмы Play Protect предупреждают пользователя о возможной опасности.


Зловред запрашивает доступ к геолокации, СМС-сообщениям, звонкам, уведомлениям и фоновой активности. Это уже должно насторожить, однако пользователи, предвкушая доступ к контенту, часто пренебрегают предостережениями.

Работая в фоне, SMSFactory устанавливает соединение с командным сервером (C2) и отправляет туда идентификатор заражённого устройства. В ответ вредонос получает инструкции и команды. Один из последних образцов трояна может также добавлять аккаунт администратора в ОС.

Чтобы минимизировать риски заражения SMSFactory, специалисты рекомендуют загружать приложения только из официального магазина Google Play, хоть все мы знаем, что это тоже не панацея — стоит вспомнить хотя бы «Джокера» и фейковый VPN для Android.

Семейная техподдержка: россияне пишут близким цифровые шпаргалки

Россияне не только переживают, что родственники попадутся мошенникам, но и переходят к активной обороне: рисуют стрелки на скриншотах, записывают голосовые инструкции и оставляют рукописные памятки рядом с гаджетами.

Согласно исследованию «Лаборатории Касперского», за безопасность близких в интернете беспокоятся 54% россиян.

Главный страх — мошенники: такого сценария опасаются 58% опрошенных. Потери денег тревожат 48%, взлом аккаунта — 35%, заражение устройства вредоносными программами — 31%, а передачу личных данных незнакомцам — 27%.

Обычного «не нажимай куда попало» многим уже недостаточно. 63% респондентов создают для родных цифровые шпаргалки по работе с сервисами и устройствами.

Самый популярный формат — скриншоты с подсказками, которыми пользуется 31%. Ещё 27% предпочитают старую школу и пишут пошаговые инструкции от руки. Голосовые памятки записывает 21%, печатные — 14%.

Неожиданными отличниками по семейной кибергигиене оказались зумеры. Онлайн-памятки для близких создают 53% представителей этого поколения. Среди миллениалов таких 46%, а среди бумеров — 27%.

Отдельный опрос на Международном фестивале молодёжи показал похожую картину: помощь родственникам с настройкой смартфонов и компьютеров вошла в тройку распространённых цифровых привычек. Рядом оказались своевременные обновления устройств и проверка разрешений приложений.

Основное исследование провели в 2026 году среди 1006 жителей крупных российских городов.

RSS: Новости на портале Anti-Malware.ru