



APT-группа SideWinder разместила в Google Play фейковый VPN для Android

APT-группа SideWinder разместила в Google Play фейковый VPN для Android

APT-группа SideWinder разместила в Google Play фейковый VPN для Android

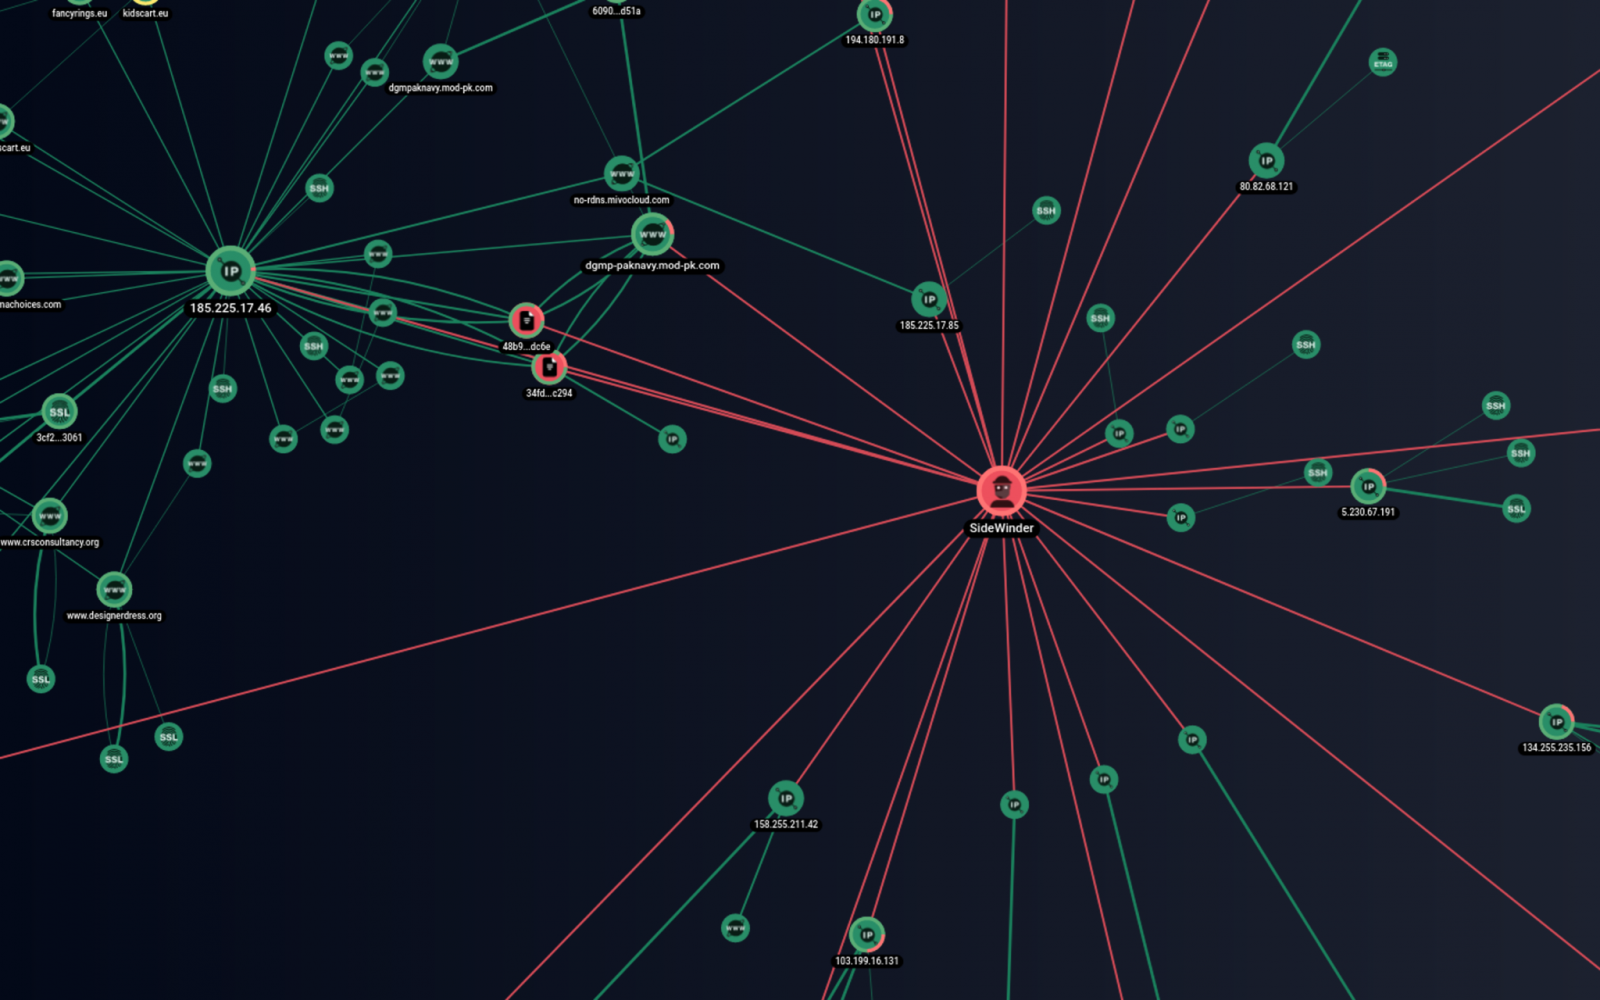
Новая фишинговая кампания APT-группировки SideWinder использует фейковое VPN-приложение для Android в качестве приманки. В связке с этим софтом злоумышленники также задействуют кастомный инструмент для фильтрации жертв и более качественного таргетирования.

Киберпреступная группа SideWinder активна как минимум с 2012 года. Считается, что родом APT из Индии, а уровень подготовки и квалификация хакеров внушает уважение даже опытным исследователям.

Специалисты «Лаборатории Касперского» за последние два года отметили около тысячи кибератак, связанных с SideWinder. Среди жертв группировки встречались организации из Пакистана, Китая, Непала и Афганистана.

Злоумышленники выстраивают свои кампании за счёт довольно крупной инфраструктуры, включающей более 92 IP-адресов. Всё это используется для фишинговых рассылок, хостинга сотен доменов и поддоменов, выступающих в качестве командных центров (C2).


На новые атаки SideWinder обратили внимание специалисты компании Group-IB, отметившие, что группировка создала множество веб-сайтов, замаскированных под официальные государственные домены Пакистана:

  • finance.pakgov[.]net
  • vpn.pakgov[.]net
  • csd.pakgov[.]net
  • hajj.pakgov[.]net
  • nadra.pakgov[.]net
  • pt.pakgov[.]net
  • flix.pakgov[.]net
  • covid.pakgov[.]net

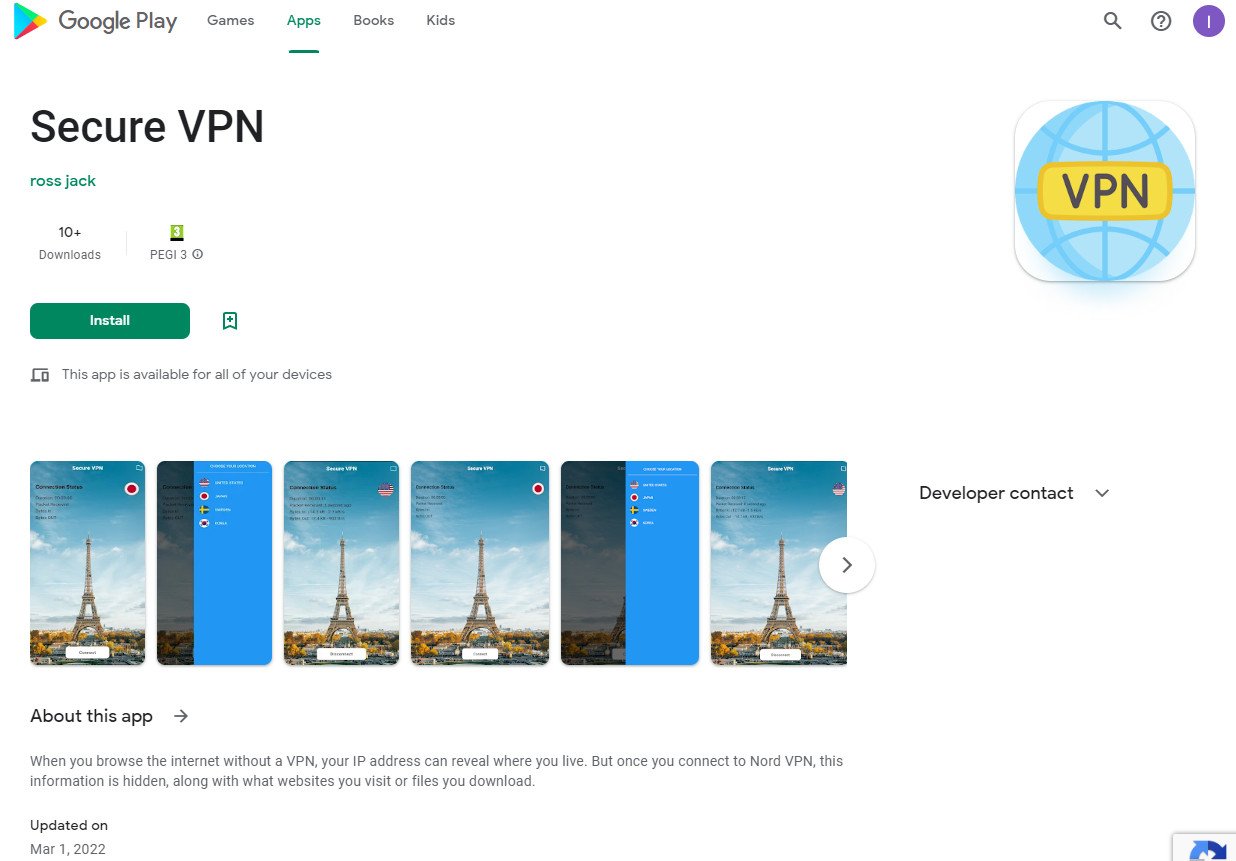
В ходе исследования эксперты выяснили, что фишинговая ссылка перенаправляет жертв на сайт securevpn.com. А в официальном магазине Android-приложений Google Play Store специалисты нашли фейковый софт “Secure VPN“, который был скопирован с NordVPN.


Пробравшись в систему жертвы, троян отправляет на командный сервер информацию об устройстве, включая геолокацию и статус аккумулятора. Помимо этого, вредонос может извлекать конфиденциальные данные на устройстве.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru