


Новый кейлоггер TinkyWinkey скрытно атакует Windows-системы

Новый кейлоггер TinkyWinkey скрытно атакует Windows-системы

Новый кейлоггер TinkyWinkey скрытно атакует Windows-системы

Эксперты из CYFIRMA опубликовали подробный разбор нового семейства вредоносных программ для Windows под названием TinkyWinkey, впервые замеченного в конце июня 2025 года. Этот зловред сочетает в себе кейлоггер и инструмент для системного профилирования, работая максимально скрытно и закрепляясь в системе после перезагрузки.

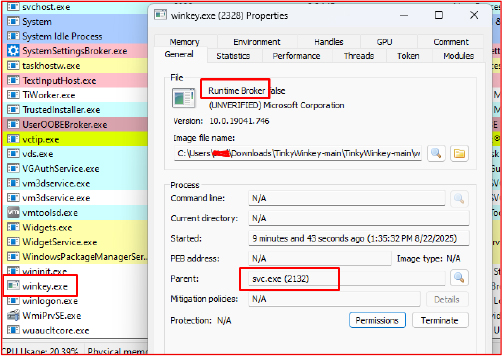
Малварь состоит из двух модулей: Tinky Service — сервис, отвечающий за жизненный цикл и автозапуск, и Winkey Keylogger — основное шпионское ядро, которое может запускаться как отдельный файл или внедряться через DLL-инъекцию в доверенные процессы вроде explorer.exe.


Особенность TinkyWinkey — в глубокой разведке системы. Он собирает отпечатки ОС, сведения о процессоре, объёме памяти и сетевых параметрах, используя низкоуровневые API Windows. Такой подход помогает злоумышленникам делать украденные данные — пароли, переписки, учётные записи — более ценными и удобными для последующих атак.

Кейлоггер перехватывает все нажатия клавиш, включая спецсимволы и ввод на разных языках. Более того, он отслеживает, в каком окне работает пользователь, что позволяет сопоставлять пароли с конкретными приложениями — будь то браузер, почта или онлайн-банк.

Для сохранения данных TinkyWinkey записывает их в файл logs_tw.txt в системной папке temp, откуда злоумышленники могут забирать логи. Благодаря этому можно получить не только пароли, но и чаты, служебные записи и другую чувствительную информацию.

В CYFIRMA подчёркивают: TinkyWinkey — это один из самых скрытных кейлоггеров последних лет. Он совмещает автозапуск как сервис, низкоуровневый перехват клавиатуры и детальную разведку системы, что делает его опасным инструментом для кибершпионажа.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru