


Атакующие российский бизнес зловреды чаще всего выдают себя за Zoom

Атакующие российский бизнес зловреды чаще всего выдают себя за Zoom

Атакующие российский бизнес зловреды чаще всего выдают себя за Zoom

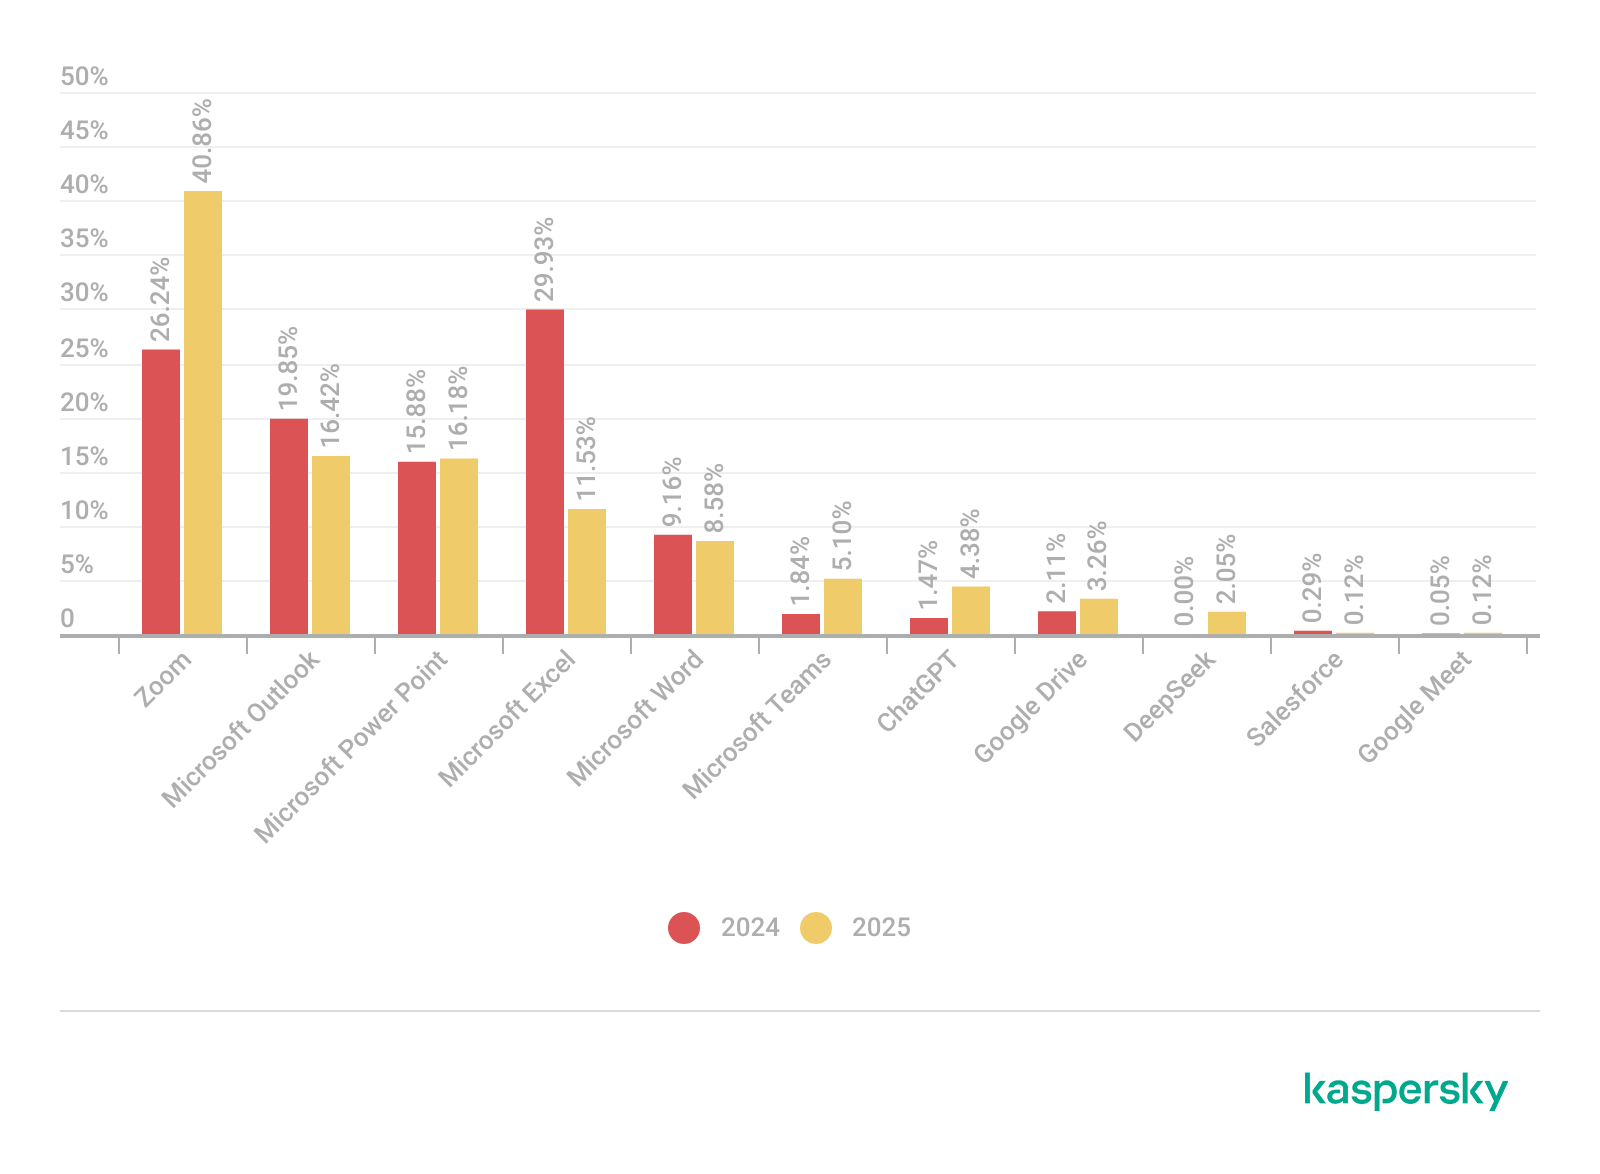
При разборе атак, проведенных на малый и средний бизнес России в первые четыре месяца 2025 года, эксперты «Лаборатории Касперского» выявили 1652 вредоносных фейка Zoom — на 48 образцов больше, чем за такой же период годом ранее.

Суммарно атакам с использованием замаскированных зловредов подверглись 8500 российских клиентов Kaspersky. Поддельные приложения Zoom составили почти половину обнаруженных фальшивок.

Количество вредоносных и потенциально опасных имитаций ChatGPT увеличилось на 175%. С появлением китайского ИИ-бота DeepSeek его имя тоже стало использоваться для обмана.

Создавая фейки, злоумышленники пристально следят за повесткой дня. Так, недавно всплывший мобильный шпион SparkKitty распространяется под видом криптосервисов и доступен не только в неофициальных источниках, но также в магазине Apple и Google Play.

В качестве приманки популярность сохраняют офисные приложения Microsoft, а также читы и кряки, интересующие геймеров.


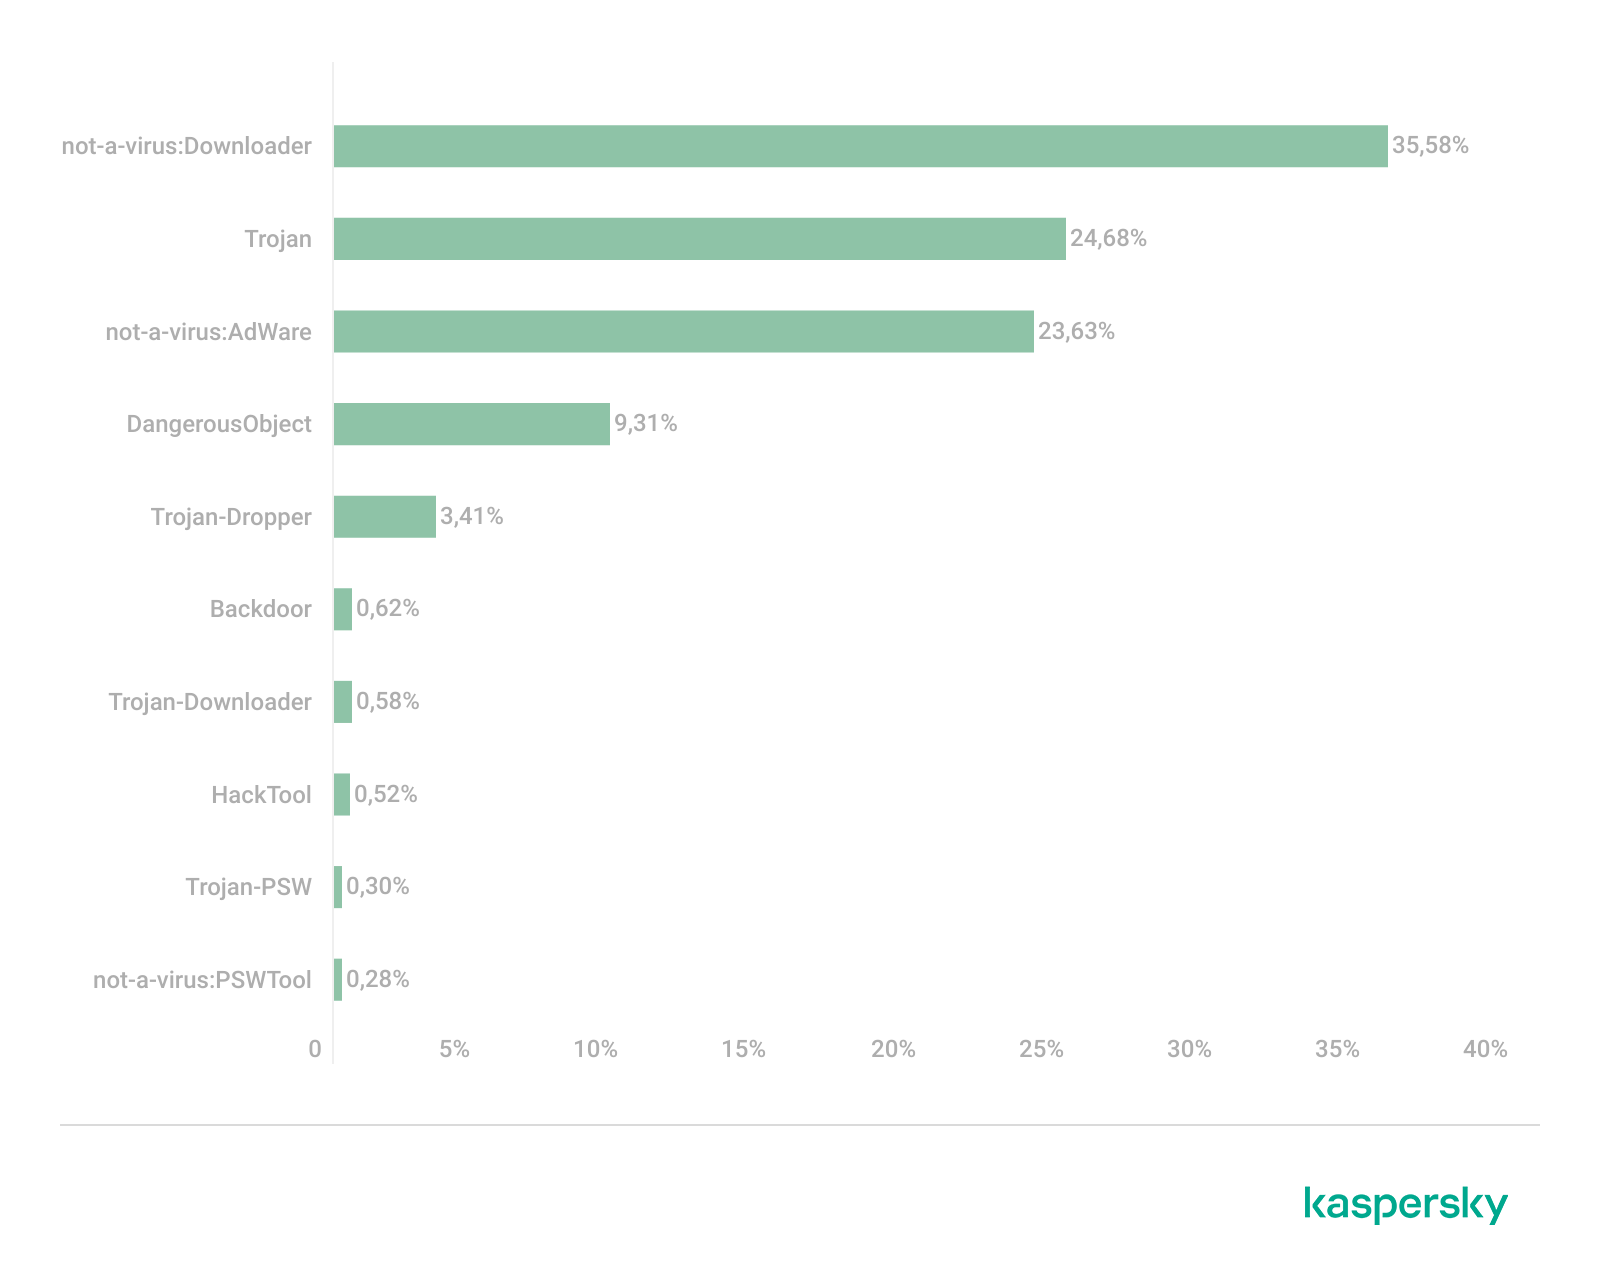
Общее число подобных находок Kaspersky за год сократилось — с 5587 до 4043. В основном это загрузчики (32,7 тыс. заражений), трояны и рекламный софт (21 тыс. и 18,6 тыс. соответственно).

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru