



HP устранила баг перезаписи прошивки более чем в 200 моделях устройств

HP устранила баг перезаписи прошивки более чем в 200 моделях устройств

HP устранила баг перезаписи прошивки более чем в 200 моделях устройств

HP выпустила обновления BIOS, устраняющие две опасные уязвимости. По данным компании, проблемы затрагивают сотни моделей компьютеров и позволяют запустить код с самыми высокими правами в операционной системе.

Как известно, уровень ядра Windows является наиболее привилегированным в ОС. Если условному злоумышленнику удастся проникнуть туда, он сможет взаимодействовать с драйверами и получить доступ к BIOS.

Выявленные уязвимости получили идентификаторы CVE-2021-3808 и CVE-2021-3809, обеим присвоили 8,8 балла по шкале CVSS 3.1. Другими словами, их можно рассматривать как баги высокой степени риска.

На данный момент HP не раскрывает технические детали уязвимостей, поскольку пользователям нужно время, чтобы установить апдейты. В официальном уведомлении компания пишет следующее:

«Проблемы в безопасности затрагивают BIOS (UEFI-прошивку) отдельных моделей компьютеров от HP. Бреши позволяют выполнить произвольный код».

Судя по всему, дыры угрожают владельцам лэптопов серий Zbook Studio, ZHAN Pro, EliteBook, ProBook и Elite Dragonfly, а также настольных компьютеров корпоративного уровня EliteDesk и ProDesk. Помимо этого, могут быть затронуты PoS-устройства Engage и рабочие станции Z1 и Z2.

На уязвимости, к слову, указал Николас Старке, который в ноябре 2021 года отправил представителям HP соответствующий отчёт. В блоге исследователь описывает суть багов чуть более подробно, чем производитель:

«Атакующий может выполнить код с правами ядра (CPL == 0) и повысить привилегии до System Management Mode (SMM). Таким образом, у злоумышленника появляется полный контроль над хостом и масса векторов дальнейшей атаки».

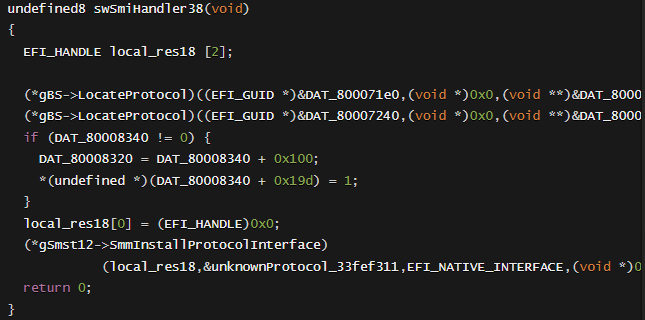
Проблема, судя по всему, кроется в SMI-обработчике. Для эксплуатации киберпреступнику придётся определить адрес функции «LocateProtocol» в памяти и перезаписать её вредоносным кодом. Выполнить этот код можно с помощью обработчика SMI.

Подпишитесь на новости

Чаты в окнах, файлы в Проводнике: Android глубже интегрируют в Windows 11

Телефон лежит рядом, но тянуться к нему Microsoft предлагает всё реже. Компания раскрыла планы по более тесной интеграции смартфонов с Windows 11: сообщения и уведомления появятся в «Пуске», переписки — в отдельных окнах, а управление звуком телефона — в быстрых настройках.

Как рассказала Microsoft, пользователь сможет просмотреть сообщение со связанного Android-смартфона или iPhone прямо в меню «Пуск». Для ответа разговор можно открыть в отдельном окне.

В быстрых настройках предусмотрены команды, позволяющие отключить звук телефона или заставить его зазвонить, если аппарат куда-то потерялся.

Для совместимых Android-смартфонов возможностей больше: приложения телефона можно открывать в отдельных окнах с изменяемым размером, а файлы — просматривать через Проводник. После съёмки фотографии на десктопе появится уведомление, позволяющее открыть снимок одним нажатием.


Функция Resume также поможет продолжить поддерживаемые действия после перехода с одного устройства на другое.

Часть подобных возможностей уже знакома пользователям Phone Link. Смысл изменений — глубже встроить их в интерфейс Windows, чтобы смартфон ощущался частью рабочего окружения.

Точной даты выпуска всего набора Microsoft не назвала. Доступность будет зависеть от модели телефона и мобильной платформы: владельцам iPhone обещать полный набор Android-функций не стоит.

RSS: Новости на портале Anti-Malware.ru