



HP устранила баг перезаписи прошивки более чем в 200 моделях устройств

HP устранила баг перезаписи прошивки более чем в 200 моделях устройств

HP устранила баг перезаписи прошивки более чем в 200 моделях устройств

HP выпустила обновления BIOS, устраняющие две опасные уязвимости. По данным компании, проблемы затрагивают сотни моделей компьютеров и позволяют запустить код с самыми высокими правами в операционной системе.

Как известно, уровень ядра Windows является наиболее привилегированным в ОС. Если условному злоумышленнику удастся проникнуть туда, он сможет взаимодействовать с драйверами и получить доступ к BIOS.

Выявленные уязвимости получили идентификаторы CVE-2021-3808 и CVE-2021-3809, обеим присвоили 8,8 балла по шкале CVSS 3.1. Другими словами, их можно рассматривать как баги высокой степени риска.

На данный момент HP не раскрывает технические детали уязвимостей, поскольку пользователям нужно время, чтобы установить апдейты. В официальном уведомлении компания пишет следующее:

«Проблемы в безопасности затрагивают BIOS (UEFI-прошивку) отдельных моделей компьютеров от HP. Бреши позволяют выполнить произвольный код».

Судя по всему, дыры угрожают владельцам лэптопов серий Zbook Studio, ZHAN Pro, EliteBook, ProBook и Elite Dragonfly, а также настольных компьютеров корпоративного уровня EliteDesk и ProDesk. Помимо этого, могут быть затронуты PoS-устройства Engage и рабочие станции Z1 и Z2.

На уязвимости, к слову, указал Николас Старке, который в ноябре 2021 года отправил представителям HP соответствующий отчёт. В блоге исследователь описывает суть багов чуть более подробно, чем производитель:

«Атакующий может выполнить код с правами ядра (CPL == 0) и повысить привилегии до System Management Mode (SMM). Таким образом, у злоумышленника появляется полный контроль над хостом и масса векторов дальнейшей атаки».

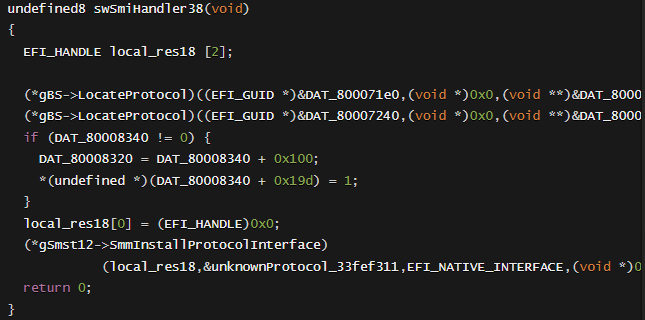
Проблема, судя по всему, кроется в SMI-обработчике. Для эксплуатации киберпреступнику придётся определить адрес функции «LocateProtocol» в памяти и перезаписать её вредоносным кодом. Выполнить этот код можно с помощью обработчика SMI.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru