



Большинство продавцов доступа по SS7 в даркнете — мошенники

Большинство продавцов доступа по SS7 в даркнете — мошенники

Большинство продавцов доступа по SS7 в даркнете — мошенники

Исследователи из британской компании SOS Intelligence изучили теневой рынок услуг по взлому SS7-сетей и пришли к выводу, что он очень скромен, а провайдеры ненадежны. В то же время спрос на готовый доступ к системам телефонии имеется, но такие заявители, похоже, довольствуются предложениями на закрытых форумах.

Уязвимость протокола SS7 (ОКС-7), используемого для передачи служебных сообщений в телефонных сетях, давно не дает покоя ИБ-экспертам. Атаки на SS7 позволяют перехватывать звонки и СМС, взламывать почтовые и IM-аккаунты, воровать 2FA-коды, чтобы вывести деньги с чужих счетов, а также шпионить за абонентами.

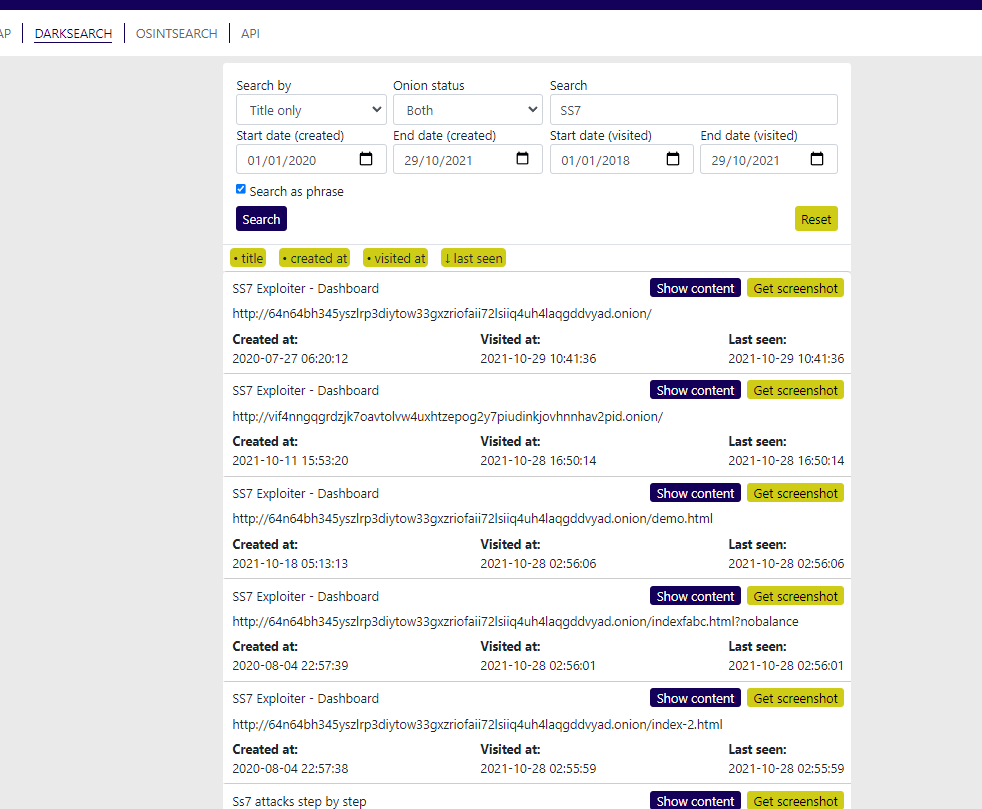
Поиск по даркнету, проведенный в SOS Intelligence, вернул 84 onion-сайта, предлагающих услуги по взлому SS7.


Отсеивание по дате создания позволило актуализировать выборку и значительно сократить количество объектов для изучения. В итоге оказалось, что таких эксплойт-сервисов всего четыре: SS7 Exploiter, SS7 ONLINE Exploiter, SS7 Hack и Dark Fox Market.

Списки заявленных услуг при этом включали следующие позиции:

  • отслеживание местоположения абонента;
  • DoS-атака на телефон абонента; 
  • перехват разговоров по телефону;
  • перехват СМС-сообщений;
  • подмена источника звонка / СМС; 
  • контроль над аккаунтом абонента;
  • доступ к настройкам голосовой почты; 
  • загрузка СИМ-меню.

Внешних ссылок на эти сервисы в даркнете было совсем мало, что могло говорить о неблагонадежности провайдеров. Анализ показал, что и оформление сайтов неубедительно.

Сервис SS7 Exploiter, например, предлагал просмотреть деморолик, в котором три минуты из 5:23 говорилось о том, как покупать биткоины и платить за услуги. Сайты SS7 ONLINE Exploiter выглядели, как клоны SS7 Exploiter, а SS7 Hack был скопирован с сайта, появившегося в открытом интернете в этом году. Более того, на момент публикации результатов исследования все ресурсы SS7 Hack были отключены.

Площадка Dark Fox Market помимо взлома SS7 предлагает и другие услуги, в том числе DDoS и RaaS (шифровальщик напрокат). Ее деморолик о взломе Telegram-аккаунта позаимствован с YouTube, где его опубликовали еще в 2016 году.

Тем не менее, содержимое криптокошельков этих сервис-провайдеров говорило о том, что они неплохо зарабатывают.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru