



UEFI-буткит ESPecter бэкдорит Windows с 2012 года

UEFI-буткит ESPecter бэкдорит Windows с 2012 года

UEFI-буткит ESPecter бэкдорит Windows с 2012 года

Исследователи из ESET обнаружили новый, никем не описанный буткит для UEFI, который устанавливается в систему посредством компрометации диспетчера загрузки Windows. Как оказалось, зловред, получивший кодовое имя ESPecter, был создан как минимум в 2012 году и вначале был ориентирован на системы с BIOS.

Буткит позволяет установить контроль над процессом загрузки ОС и обеспечивает хакеру очень стойкое присутствие в системе. Тем не менее, злоумышленники редко применяют такие инструменты: их создание требует хорошей технической подготовки. До находки ESET специалистам по ИБ были известны только четыре случая использования буткита в атаках: Lojax, MosaicRegressor, безымянные модули TrickBot и FinSpy.

Вредонос ESPecter, по словам экспертов, был обнаружен на взломанной машине вместе с клиентским компонентом, обладающим функциями кейлоггера и инфостилера. По всей видимости, атака была проведена с целью шпионажа.

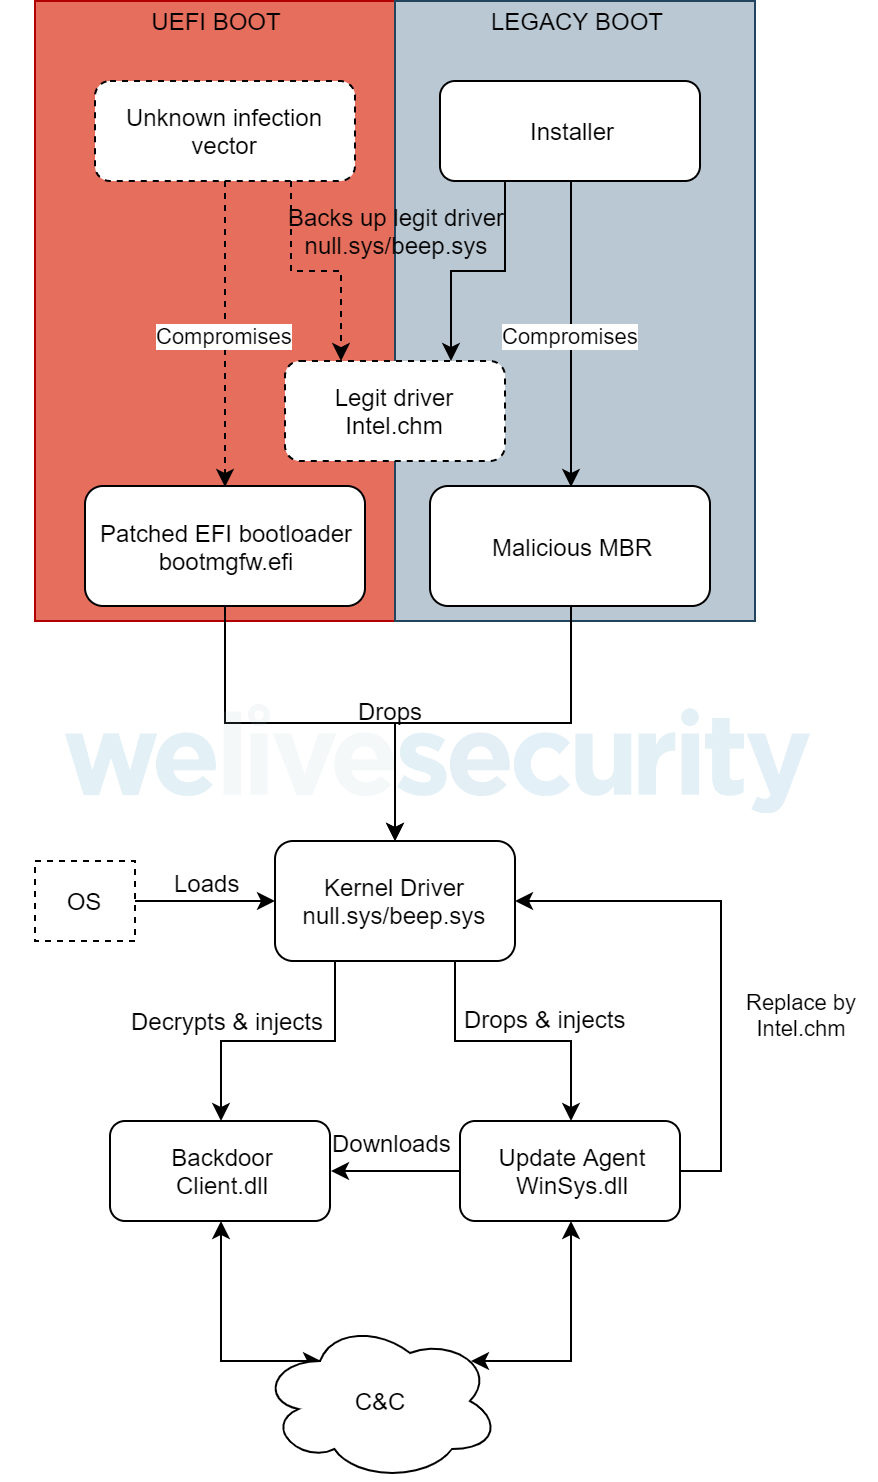
Исследование показало, что новый буткит может устанавливаться в систему двумя способами: посредством подмены главной загрузочной записи на диске (в Legacy-режиме) или через патчинг диспетчера загрузки Windows (bootmgfw.efi).

Версия ESPecter, внедряемая в системный раздел EFI, готовит рабочую среду для целевого зловреда, загружая собственный драйвер режима ядра, способный обойти обязательную проверку цифровой подписи. Этот драйвер, в свою очередь, загружает два компонента режима пользователя — WinSys.dll и Client.dll.

Первый отвечает за сбор информации о зараженной системе и обновление данных конфигурации. Второй работает как бэкдор; он умеет по команде фиксировать клавиатурный ввод, воровать документы, делать снимки экрана, а также автоматически выводить собранную информацию на свой сервер.


Модификация bootmgfw.efi, по свидетельству ESET, возможна только при отключенном режиме безопасной загрузки. Чтобы деактивировать Secure Boot, злоумышленник должен иметь физический доступ к компьютеру либо использовать какую-то уязвимость в прошивке UEFI.

Каким именно образом был внедрен найденный ESPecter, установить не удалось. Во избежание подобных атак эксперты советуют по возможности придерживаться следующих правил:

  • использовать только новейшую версию прошивки;
  • следить за настройками системы;
  • ужесточить контроль доступа к привилегированным аккаунтам;
  • не отключать режим Secure Boot.
Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru