



Google Chrome блокирует порт 10080 для борьбы с атакой NAT Slipstreaming

Google Chrome блокирует порт 10080 для борьбы с атакой NAT Slipstreaming

Google Chrome блокирует порт 10080 для борьбы с атакой NAT Slipstreaming

Google Chrome теперь ещё успешнее борется с атакой NAT Slipstreaming 2.0, блокируя доступ по HTTP, HTTPS и FTP к TCP-порту 10080. Напомним, что с помощью NAT Slipstreaming 2.0 злоумышленник может модифицировать настройки маршрутизатора и получить доступ к частной сети.

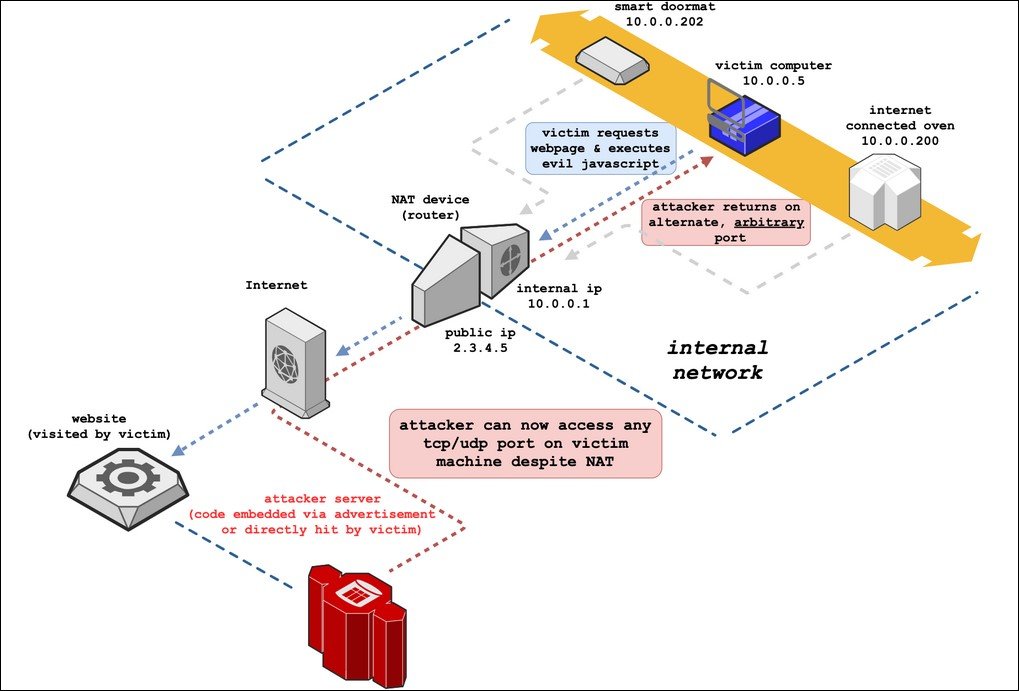
О векторе атаки, получившем имя NAT Slipstreaming 2.0, стало известно в январе. Как писал обнаруживший проблему исследователь, с помощью нового варианта PoC-атаки киберпреступник может добраться до любого сетевого устройства, расположенного за файрволом.

Специалисты в области кибербезопасности передали принцип NAT Slipstreaming 2.0 с помощью следующей инфографики:


Поскольку уязвимость актуальна лишь в отношении конкретных портов, разработчики браузеров начали блокировать их. Таким образом, на сегодняшний день тот же Google Chrome запрещает FTP-, HTTP- и HTTPS-доступ к портам 69, 137, 161, 554, 1719, 1720, 1723, 5060, 5061 и 6566.

Теперь разработчики сообщили, что Chrome заблокирует и порт под номером 10080 (к слову, Mozilla ещё в январе 2020 года реализовала это в Firefox). Однако специалисты признают, что такой шаг может вызвать и ряд проблем. Например, отдельные девелоперы могут использовать 10080 в качестве альтернативы порту 80.

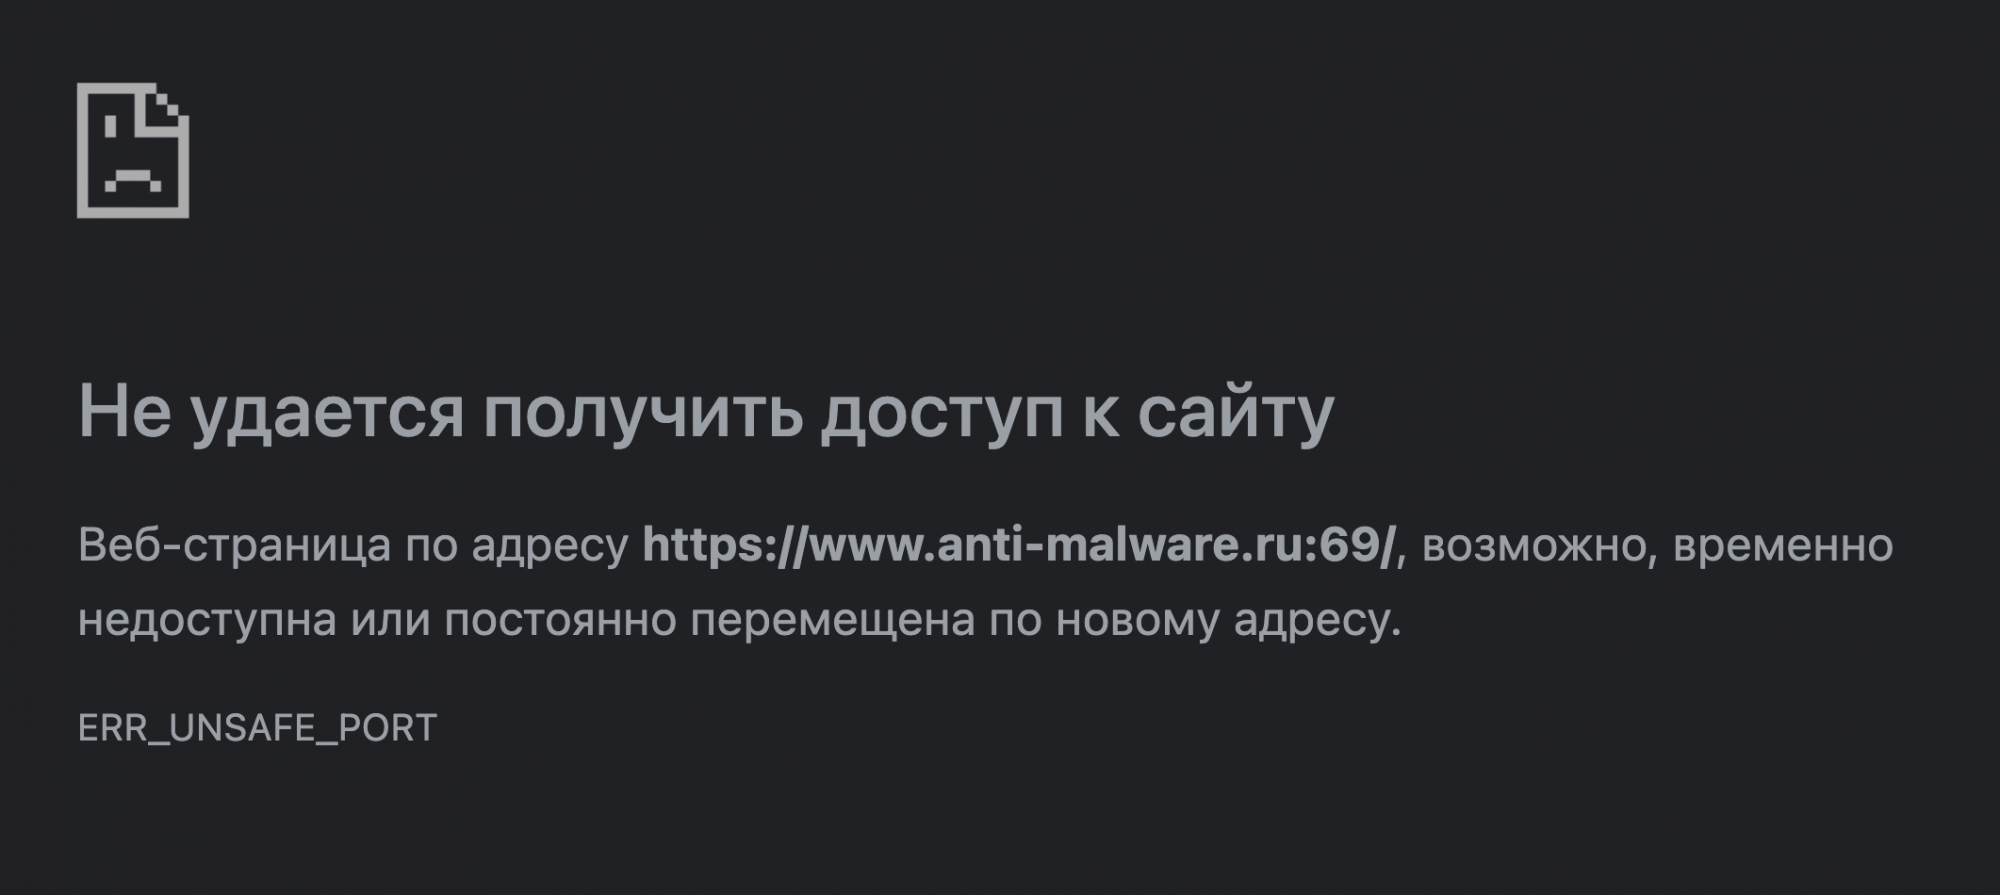
Поэтому владельцам веб-сайтов, которые хостятся на 10080, советуют использовать другой порт, чтобы пользователи браузера Google Chrome смогли беспрепятственно посещать ваш ресурс. В противном случае зашедшие на сайт люди увидят следующее сообщение:

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru