


Nytheon AI: даркнет-сервис на базе клонов опенсорсных ИИ-моделей без границ

Nytheon AI: даркнет-сервис на базе клонов опенсорсных ИИ-моделей без границ

Nytheon AI: даркнет-сервис на базе клонов опенсорсных ИИ-моделей без границ

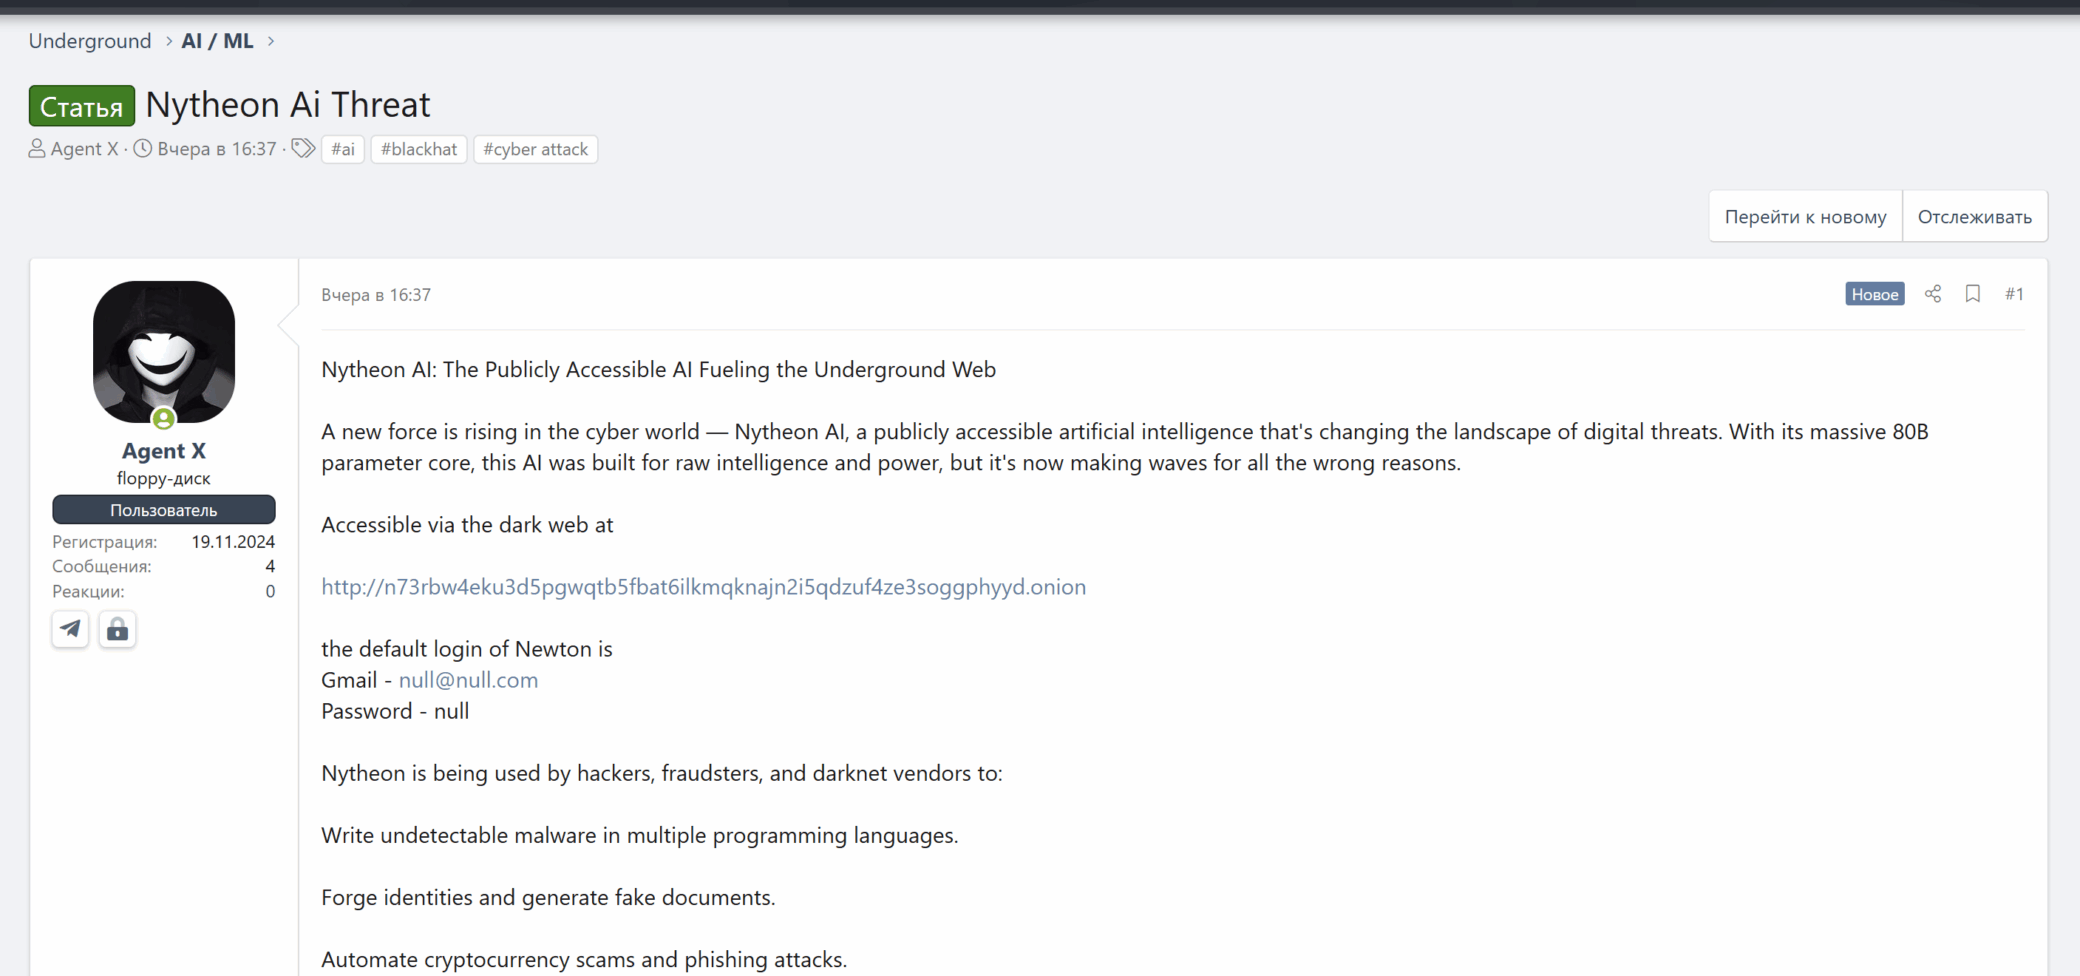
В сети Tor объявился ИИ-сервис, предоставляющий доступ к большим языковым моделям (БЯМ, LLM) вроде Llama и Gemma со снятыми этическими ограничениями. В настоящее время Nytheon AI активно продвигается в Telegram.

Собранные в одном месте различные LLM с готовым джейлбрейком защитных фильтров составляют еще большую угрозу, чем единичные творения вирусописателей, такие как зловредные аналоги ChayGPT.

Платформа Nytheon AI работает как SaaS; фронтенд построен на основе SvelteKit (фреймворк для создания веб-приложений), бэкенд-приложение — на основе Ollama HTTP API и, предположительно, микросервисах FastAPI.

В набор инструментов входят клоны opensource-проектов:

  • Nytheon Coder — скоростной генератор кодов на основе Llama 3.2;
  • Nytheon Coder R1 — генератор кодов на базе Qwen2, оптимизированный для быстродействующих сценариев и эксплойтов;
  • Nytheon GMA — созданная на основе Gemma 3 модель, заточенная под реферирование и перевод документов на разных языках;
  • Nytheon Vision — преобразователь изображений в текст Llama 3.2-Vision, приспособленный для создания фейковых документов, скриншотов, фишинговых страниц;
  • Nytheon R1 — форк RekaFlash с возможностями построения логических и формальных математических рассуждений.

Все эти модели разбиты на подгруппы и доступны из единого интерфейса, схожего с теми, что предоставляют Anthropic Claude, DeepSeek, Google Gemini, Microsoft Copilot, ChatGPT и другие популярные чат-боты на основе LLM. Защита и ограничения по контенту снимаются с помощью универсальной системной подсказки (стимула), содержащей 1000 токенов.

В комплект также включена Nytheon AI — модель управления на базе Llama 3.8B-Instruct, обеспечивающая политкорректный вывод в тех случаях, когда оператору нужно создать иллюзию легитимности.

Подписчикам также предоставляется возможность регистрировать и использовать внешние сервисы, совместимые с OpenAPI.

Еще одной особенностью Nytheon AI является конвейер поглощения данных с комбинированным вводом. Юзер может перетащить в запрос PDF или скриншот, использовать преобразование речи в текст (с помощью Azure AI API) или чисто текстовый ввод — все это конвертируется в токены и передается нецензурированным LLM.

HTML-экспорт Telegram позволял красть переписку, патч уже доступен

Исследователи из ExPatch обнаружили уязвимость в десктопной версии Telegram, позволявшую незаметно встраивать JavaScript в экспортированную историю переписки. В самом мессенджере вредоносное сообщение выглядело обычно, но после открытия HTML-файла в браузере скрипт мог скопировать сообщения на сервер злоумышленника или подменить содержимое страницы.

Проблема скрывалась в кнопках, которые боты размещают под сообщениями. Telegram экранировал потенциально опасные символы в тексте переписки, именах отправителей и других полях, но забывал делать это с подписями кнопок.

Бот мог спрятать там скрипт, замаскировав кнопку невидимыми символами. Ему необязательно было находиться в атакуемой группе. Сообщение с веб-кнопкой сохранялось при пересылке, поэтому участник мог самостоятельно занести скрипт в чат. Там он спокойно ждал экспорта хоть несколько месяцев.

После открытия заражённого файла код запускался без дополнительных кликов и получал доступ к сообщениям, именам отправителей, датам и другим данным внутри конкретной HTML-страницы.

Telegram делит крупные экспорты на файлы по тысяче сообщений, поэтому весь аккаунт одним махом не раскрывался. Зато скрипт мог переписать отображаемую историю или показать фальшивую форму проверки Telegram. На сервере переписка при этом не менялась.

Для атаки требовалось совпадение трёх условий: экспорт создали в уязвимой версии Telegram Desktop, вредоносное сообщение попало в файл, а пользователь открыл его в браузере с активным JavaScript. Случаи реальной эксплуатации не зафиксированы.

Уязвимость присутствовала в версиях с 4.15.1 по 6.9.3. Исправление вошло в бету 6.9.4 и стабильную версию 7.0.1, выпущенную 14 июля. Однако обновление не лечит уже сохранённые HTML-файлы.

Исследователи советуют повторно экспортировать старые чаты после обновления либо открывать прежние копии с отключённым JavaScript.

RSS: Новости на портале Anti-Malware.ru