



Google Chrome блокирует порт 10080 для борьбы с атакой NAT Slipstreaming

Google Chrome блокирует порт 10080 для борьбы с атакой NAT Slipstreaming

Google Chrome блокирует порт 10080 для борьбы с атакой NAT Slipstreaming

Google Chrome теперь ещё успешнее борется с атакой NAT Slipstreaming 2.0, блокируя доступ по HTTP, HTTPS и FTP к TCP-порту 10080. Напомним, что с помощью NAT Slipstreaming 2.0 злоумышленник может модифицировать настройки маршрутизатора и получить доступ к частной сети.

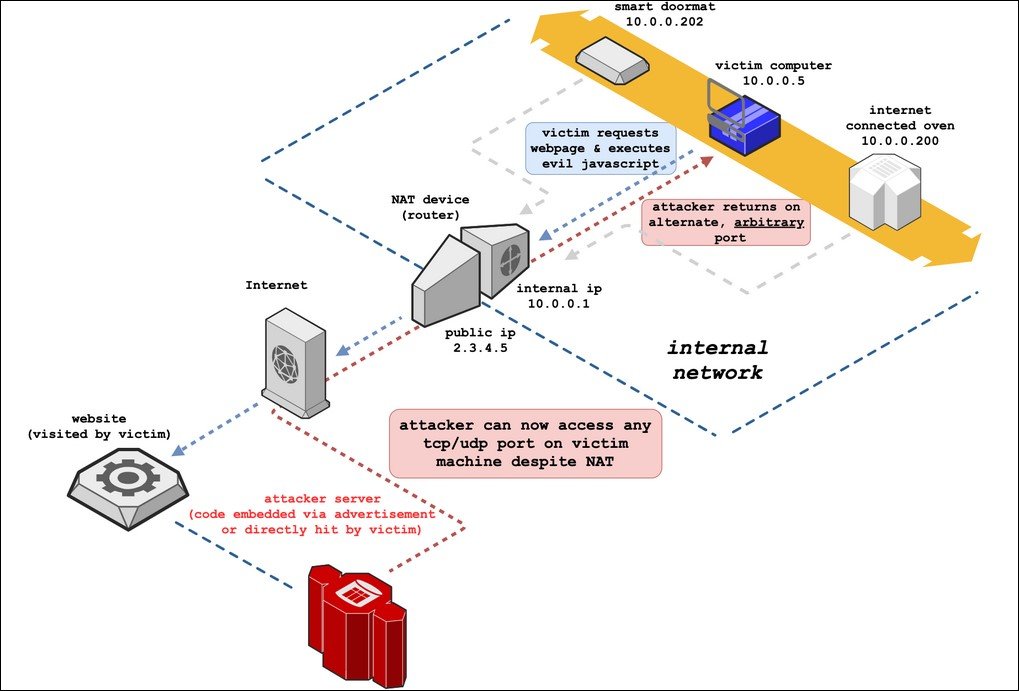
О векторе атаки, получившем имя NAT Slipstreaming 2.0, стало известно в январе. Как писал обнаруживший проблему исследователь, с помощью нового варианта PoC-атаки киберпреступник может добраться до любого сетевого устройства, расположенного за файрволом.

Специалисты в области кибербезопасности передали принцип NAT Slipstreaming 2.0 с помощью следующей инфографики:


Поскольку уязвимость актуальна лишь в отношении конкретных портов, разработчики браузеров начали блокировать их. Таким образом, на сегодняшний день тот же Google Chrome запрещает FTP-, HTTP- и HTTPS-доступ к портам 69, 137, 161, 554, 1719, 1720, 1723, 5060, 5061 и 6566.

Теперь разработчики сообщили, что Chrome заблокирует и порт под номером 10080 (к слову, Mozilla ещё в январе 2020 года реализовала это в Firefox). Однако специалисты признают, что такой шаг может вызвать и ряд проблем. Например, отдельные девелоперы могут использовать 10080 в качестве альтернативы порту 80.

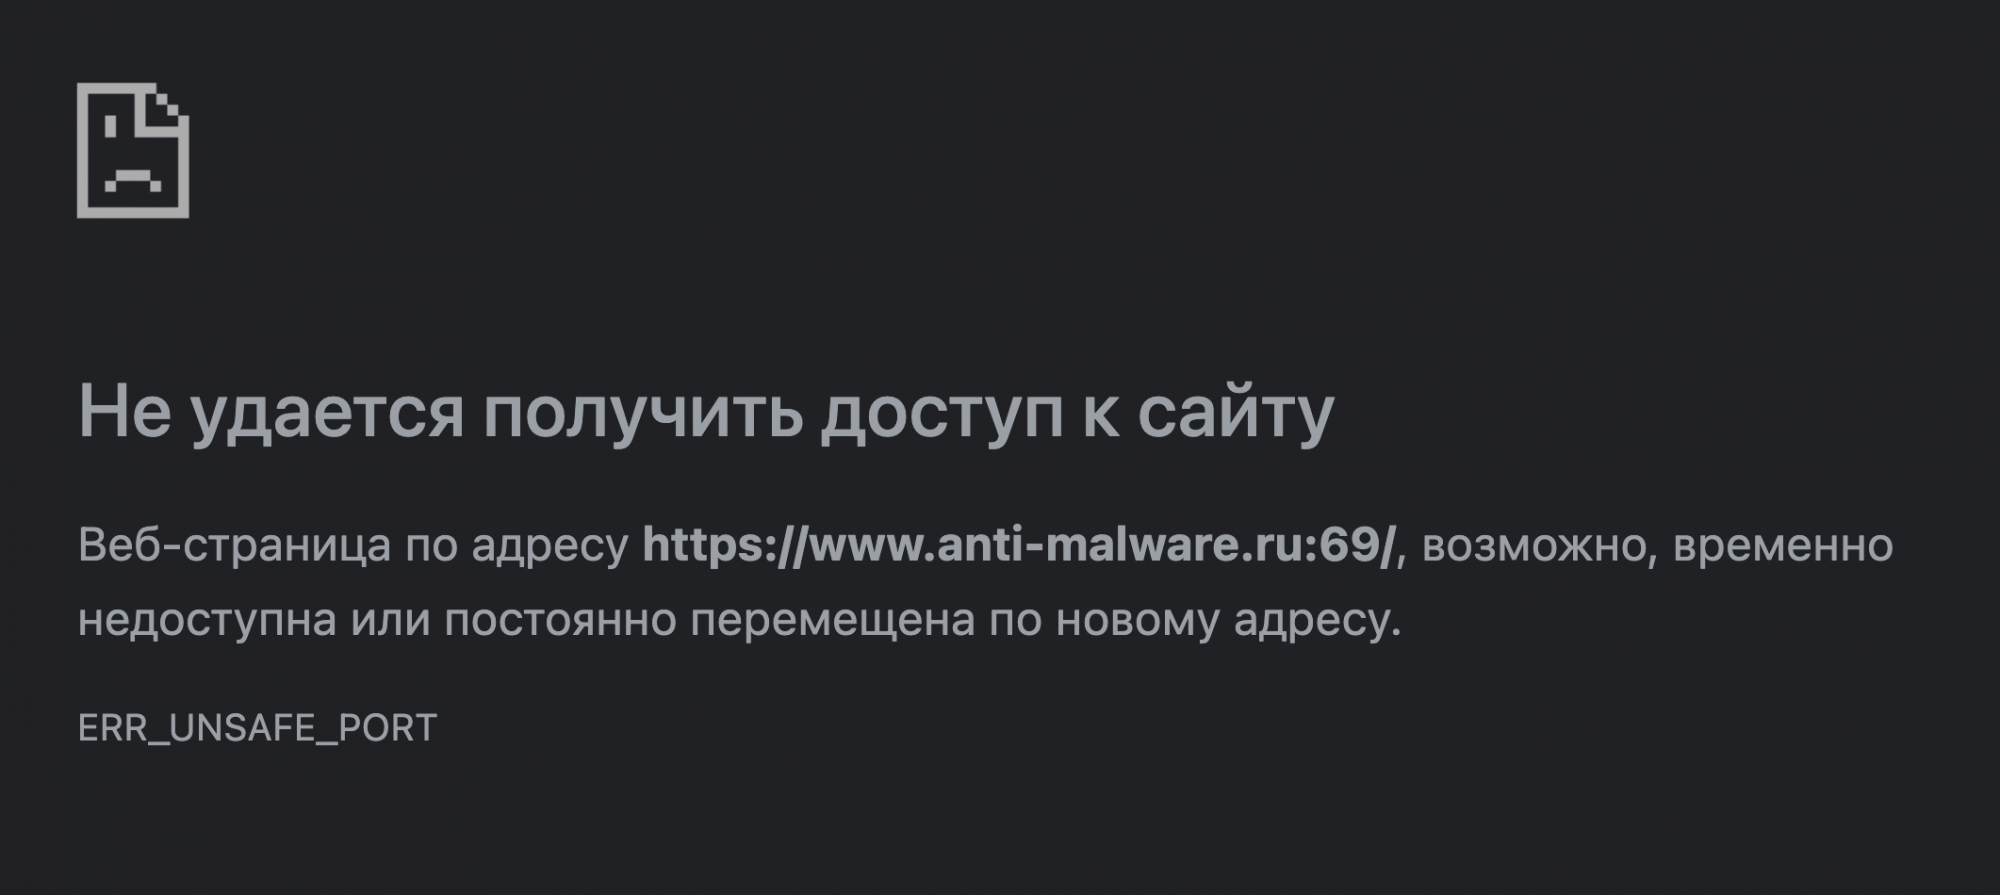
Поэтому владельцам веб-сайтов, которые хостятся на 10080, советуют использовать другой порт, чтобы пользователи браузера Google Chrome смогли беспрепятственно посещать ваш ресурс. В противном случае зашедшие на сайт люди увидят следующее сообщение:

Забытый ПИН больше не потребует стирать весь Android-смартфон

Google разрабатывает запасной способ разблокировки Android-смартфона через привязанный аккаунт. Новинка может избавить пользователей от нынешнего сурового выбора: вспомнить ПИН или отправить все локальные данные под нож. Сейчас при полностью забытом ПИН-коде, пароле или графическом ключе владельцу обычно остаётся сбросить устройство до заводских настроек.

После этого Google попросит подтвердить право собственности через аккаунт, но фотографии, документы и данные приложений без резервной копии уже никто не вернёт.

В Android 17 QPR2 Beta 5 исследователи обнаружили упоминание функции Unlock with Google Account. Её описание предлагает разблокировать устройство с помощью связанного аккаунта Google, если пользователь забыл ПИН или пароль.

Судя по найденному интерфейсу, запасной вход будет добровольным и по умолчанию отключённым. Пользователю придётся заранее разрешить разблокировку через аккаунт в разделе Device unlock.

Фактически компания может вернуть идею, существовавшую в старых версиях Android. До Android 4.4 включительно забытый графический ключ можно было сбросить с помощью данных аккаунта Google. Позднее такую возможность убрали, оставив пользователям фабричный сброс и защиту Factory Reset Protection.

Однако функция пока не работает даже в тестовой Android 17 QPR2 Beta 5, официального анонса от Google нет, а найденный в коде механизм может измениться или вообще не добраться до релиза.

RSS: Новости на портале Anti-Malware.ru