


Привязав DJI Romo к джойстику, умелец обрел контроль над 10 тыс. пылесосов

Привязав DJI Romo к джойстику, умелец обрел контроль над 10 тыс. пылесосов

Привязав DJI Romo к джойстику, умелец обрел контроль над 10 тыс. пылесосов

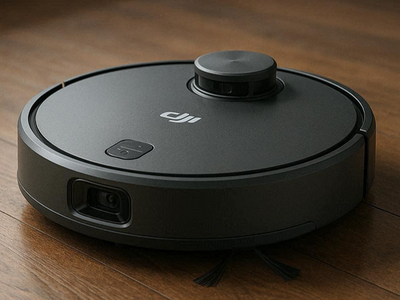
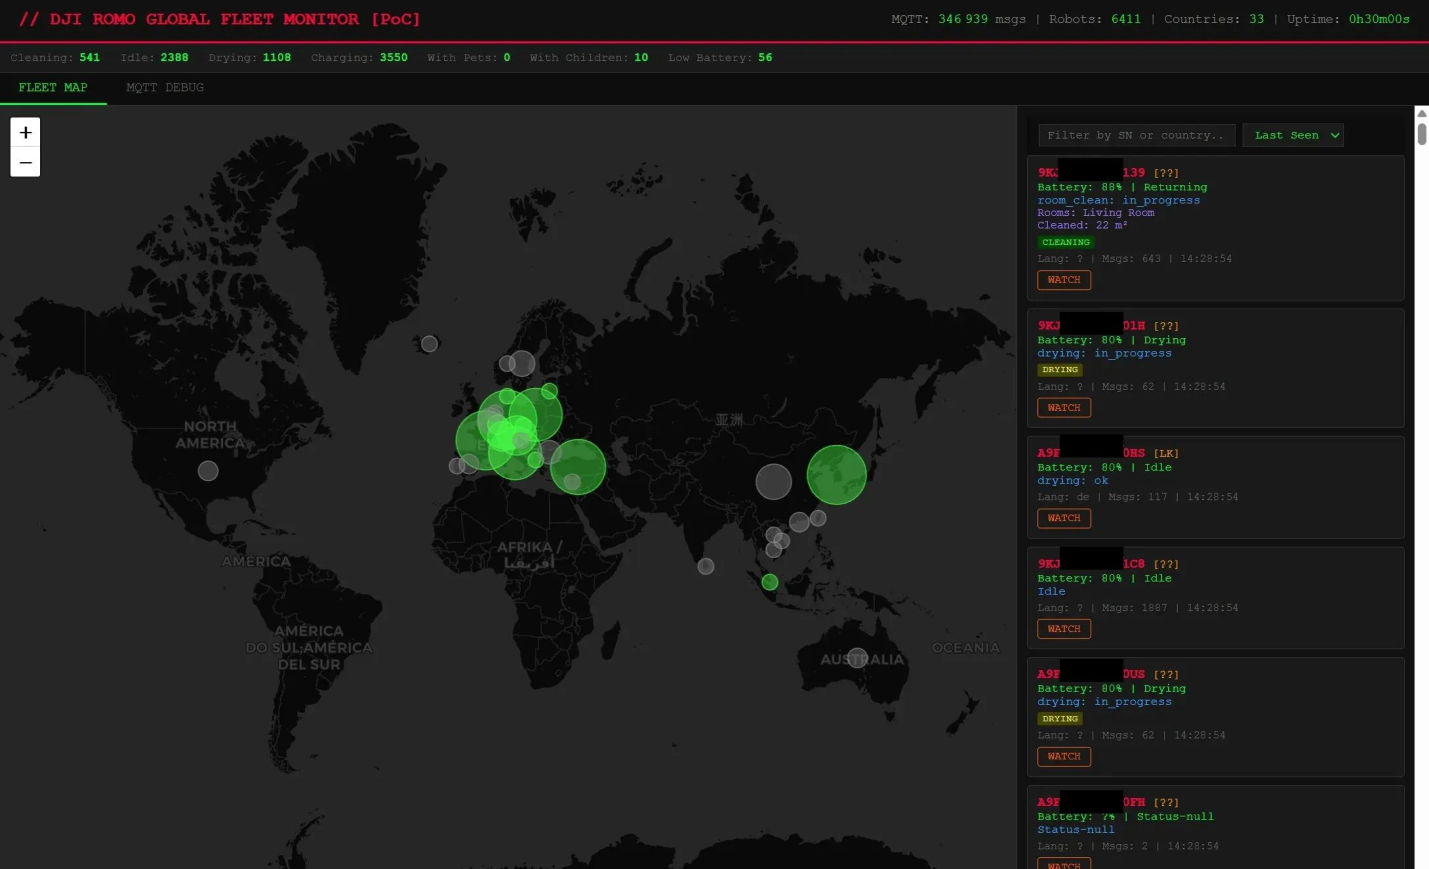
Специалист по ИИ из компании, сдающей в аренду жилье на праздники, написал программу для удаленного управления своим пылесосом DJI Romo через джойстик PS5 и обнаружил, что получил доступ к 6700 таким же роботам из 24 стран.

Более того, в его власти оказались портативные зарядные устройства DJI Power, привязанные к тем же серверам. Суммарно эксперимент выявил более 10 тыс. IoT-гаджетов, уязвимых к злоупотреблениям.

Проводя уборку в помещениях, DJI Romo обычно работает автономно, но его расписанием и задачами также можно управлять через приложение. Чтобы выяснить, каким образом робот-пылесос общается со своими серверами, Сэмми Аздуфал (Sammy Azdoufal) провел обратный инжиниринг с помощью ИИ-ассистента Claude Code.

Получив токен для связи со своим умным гаджетом через облако, программист обнаружил, что ключ открывает доступ к 6700 других DJI Romo, используемых жителями разных стран.

Тестирование созданного Аздуфалом игрового контроллера показало, что с его помощью можно выявить местоположение (IP-адреса) всех подключенных к интернету пылесосов в данной группе и получить информацию о планировке помещений, в которых они работают.

Как оказалось, смарт-пылесосы DJI каждые три минуты шлют видеоотчет на сервер компании, указывая свой серийный номер, обрабатываемую комнату, прогресс, оставшийся заряд и встреченные препятствия.


О баге в бэкенде DJI Romo, превращающем умного помощника в инструмент слежки, Аздуфал сообщил и вендору, и журналистам. На настоящий момент проблема в целом решена.

Экспертов давно тревожит вопрос безопасности IoT-устройств, способных открыть доступ к умному дому и поставить под угрозу благополучие его владельца. При отсутствии адекватной защиты подобные гаджеты могут послужить точкой входа в домашнюю компьютерную сеть или инструментом атаки в составе ботнетов; собранные через эксплойт данные также можно использовать для манипуляций и шантажа.

Подпишитесь на новости

Security Vision представила портал самооценки ИБ для холдингов

У одной «дочки» требования выполнены, у другой — замечания годами гуляют по почте, у третьей отчет живет в отдельной таблице. Security Vision представила Self-Assessment — портал, который собирает самооценку информационной безопасности всей группы компаний в одном месте и помогает контролировать устранение проблем.

Как заявляет разработчик, Security Vision SA охватывает весь цикл: от подготовки требований и рассылки опросных листов до расчета результатов и контроля корректирующих мероприятий. Головная организация получает сводную картину по дочерним структурам и отдельным системам.

Требования можно загружать, объединять в шаблоны, распределять по направлениям и хранить с учетом версий. Оценки запускаются по расписанию либо под конкретную задачу, а вопросы назначаются ответственным специалистам.

Ответы и обоснования проходят валидацию. Затем система рассчитывает результат по выбранной методике, включая собственную методологию организации. Если выполнение требования можно определить по метрикам, после настройки критериев поддерживается автоматическое заполнение ответа.

Дальше начинается самое полезное: невыполненные требования превращаются в план действий с ответственными, сроками и статусами. Руководство видит, какие компании исправляют замечания, а где работа зависла. Отчет «проблемы выявлены» получает продолжение — кто и когда их устранит.

Для анализа предусмотрены отчеты и интерактивные дашборды с детализацией до конкретной организации или системы. Также портал позволяет вести реестр внутренних нормативных документов, сохранять их версии и уведомлять сотрудников об ознакомлении.

По замыслу компании, единая методология должна сократить ручное сведение данных и помочь распределять ресурсы по приоритетам. Первую демонстрацию SA Security Vision проведет 27-28 октября на SOC Forum.

RSS: Новости на портале Anti-Malware.ru