



Угон учетной записи Microsoft принес исследователю $50 000

Угон учетной записи Microsoft принес исследователю $50 000

Угон учетной записи Microsoft принес исследователю $50 000

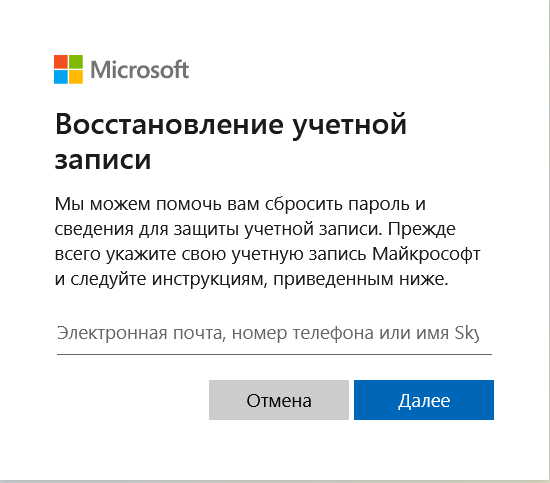
Независимый исследователь Лаксман Мутхиях (Laxman Muthiyah) обнаружил в онлайн-сервисах Microsoft уязвимость, позволяющую сбросить пароль пользователя в обход аутентификации и захватить контроль над аккаунтом. Разработчик высоко оценил эту находку, выдав баг-хантеру премию в $50 тысяч в рамках своей программы bug bounty.

Найденная проблема затрагивает процедуру восстановления учетной записи, включающую отправку семизначного одноразового кода на email или номер мобильного телефона пользователя, который тот должен ввести на сервисе для подтверждения своих полномочий на смену пароля. Мутхияху удалось угадать нужную комбинацию посредством брутфорса, преодолев используемое Microsoft шифрование и лимиты на количество подаваемых запросов.


Суммарно исследователю предстояло перебрать 10 млн возможных вариантов одноразового кода, то есть подать на сервер Microsoft огромное количество запросов. С этой целью Мутхиях написал скрипт, способный автоматизировать этот процесс.

Его тестирование показало наличие на сервисе защитных ограничений: из 1000 отправленных кодов сервер принял только 122, остальные вернули ошибку 1211 (ошибка очистки буфера). Поняв, что при последовательной передаче множества запросов включаются черные списки (блокировка IP-адреса), экспериментатор попробовал подавать запросы одновременно с тысячи разных IP. Как оказалось, сервер должен их получать без малейшей задержки — разница в пару миллисекунд уже вызывала блокировку атаки.

Скорректировав свой код, Мутхиях смог добиться успеха и благополучно сменить пароль. Этот способ, по его словам, очень ресурсоемкий и пригоден только для взлома аккаунтов с отключенной двухфакторной аутентификацией (2FA). Если жертва ее использует, то придется дополнительно ломать шестизначный код, генерируемый специальным приложением-аутентификатором.

Специалисты Microsoft классифицировали проблему как возможность повышения привилегий с обходом многофакторной аутентификации. Поскольку провести брутфорс в данном случае сложно, степень опасности уязвимости была оценена как существенная. Соответствующий патч вышел в ноябре прошлого года.

Похожую уязвимость Мутхиях обнаружил в прошлом году в Instagram, заработав $30 тыс. в качестве вознаграждения от Facebook.

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru