



KillNet атаковала сайт налоговой и онлайн-бухгалтерию Литвы

KillNet атаковала сайт налоговой и онлайн-бухгалтерию Литвы

KillNet атаковала сайт налоговой и онлайн-бухгалтерию Литвы

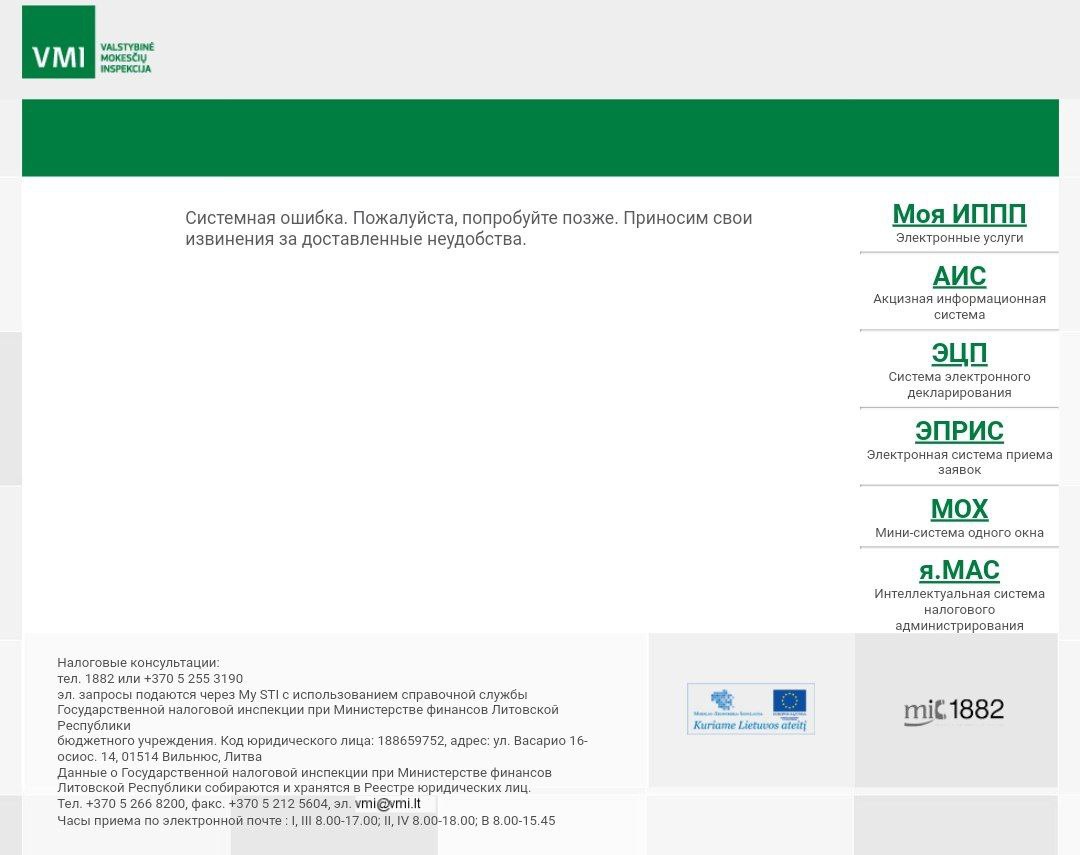
Хакерские группировки KillNet и NoName057(16) продолжают атаковать государственные структуры Литвы. С утра сообщалось о выведение из строя ресурса налоговой инспекции при Министерстве финансов Литовской Республики и ряда других сайтов.

Как отметили у себя в Telegram-канале участники KillNet, вместе с упомянутой налоговой инспекцией легли все электронные системы налоговой службы.


Кроме того, группировка опубликовала, по её словам, главную сетевую инфраструктуру Литвы. После этого атаке подверглись сайт нефтегазовых портов и уличные камеры, причём ресурс работал, однако воспользоваться услугами было невозможно.

Ближе к обеду KillNet отрапортовала о нарушении работы всей онлайн бухгалтерии Литвы. Сами хакеры отметили следующее:

«Мы, конечно, удивлены, что Литва использует “онлайн-систему“ для учёта. Сервера Amazon ситуацию не спасут».

В общей сложности группа смогла положить 1089 веб-ресурсов, атаковав одного из провайдеров Литвы. Параллельно свою операцию стартовала группировка NoName057(16), участники которой сообщили о сбое в работе сайтов аэропортов Литвы вместе с интернет-ресурсом их дирекции.

«Благодаря нашим атакам они по-прежнему доступны лишь с IP-адресов Литвы, да и скорость их работы, мягко говоря, оставляет желать лучшего», — подчеркнули киберпреступники.

Напомним, что такие же атаки KillNet и NoName057(16) провели на прошлой неделе. Тогда хакеры успели положить ряд важных веб-сайтов страны.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru