


Троянские Zoom и Teams используют AppleScript для обхода macOS Gatekeeper

Троянские Zoom и Teams используют AppleScript для обхода macOS Gatekeeper

Троянские Zoom и Teams используют AppleScript для обхода macOS Gatekeeper

Распространители macOS-зловредов активно осваивают обход системной защиты с помощью AppleScript. За последние месяцы число вредоносных .scpt, выдаваемых за деловые документы либо апдейты Zoom и Microsoft Teams, заметно умножилось.

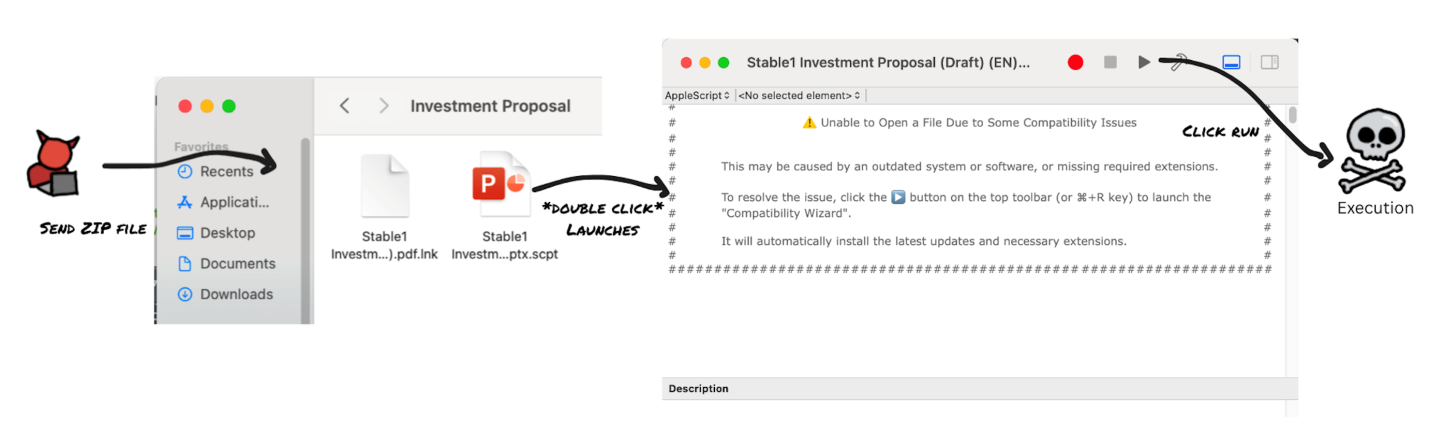
По умолчанию файлы в таком формате открываются в Script Editor двойным щелчком. Злоумышленники скрывают встроенные команды за большим количеством пустых строк и используют социальную инженерию, чтобы вынудить жертву нажать Run или Command+R для запуска скрипта — даже из карантина Gatekeeper.

Вредоносные .scpt раздаются с сайтов в заархивированном виде — как ZIP либо DMG. При их извлечении пользователю для пущей убедительности отображается поддельный документ (предложение сотрудничества, выгодного вложения и т. п.) или кастомная иконка приложения.


Когда Apple закрыла возможность запуска неподписанного софта в macOS с согласия юзера (клик правой кнопкой мыши > «открыть»), авторам атак пришлось искать альтернативные пути обхода Gatekeeper.

Применять с этой целью AppleScript первыми начали APT-группы, в частности, BlueNoroff. Новая тактика оказалась эффективной, и ее вязли на вооружение распространители коммерческих зловредов.

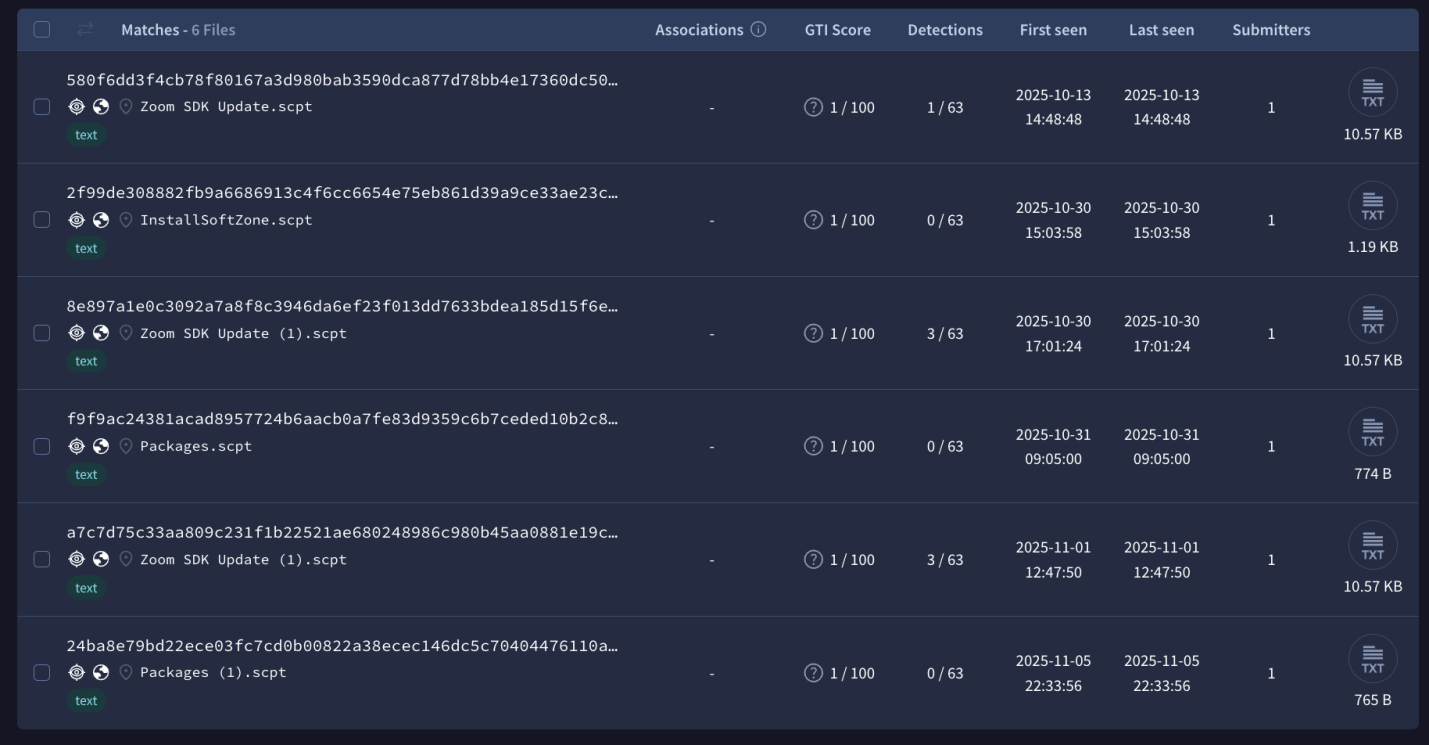
Так, в настоящее время этот вектор используют стилеры — Odyssey и MacSync. Фейки Zoom, Teams и других популярных программ пока плохо детектятся на VirusTotal.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru