



Угон учетной записи Microsoft принес исследователю $50 000

Угон учетной записи Microsoft принес исследователю $50 000

Угон учетной записи Microsoft принес исследователю $50 000

Независимый исследователь Лаксман Мутхиях (Laxman Muthiyah) обнаружил в онлайн-сервисах Microsoft уязвимость, позволяющую сбросить пароль пользователя в обход аутентификации и захватить контроль над аккаунтом. Разработчик высоко оценил эту находку, выдав баг-хантеру премию в $50 тысяч в рамках своей программы bug bounty.

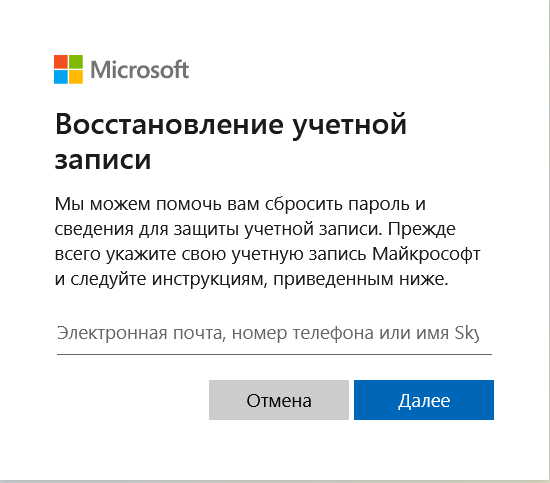
Найденная проблема затрагивает процедуру восстановления учетной записи, включающую отправку семизначного одноразового кода на email или номер мобильного телефона пользователя, который тот должен ввести на сервисе для подтверждения своих полномочий на смену пароля. Мутхияху удалось угадать нужную комбинацию посредством брутфорса, преодолев используемое Microsoft шифрование и лимиты на количество подаваемых запросов.


Суммарно исследователю предстояло перебрать 10 млн возможных вариантов одноразового кода, то есть подать на сервер Microsoft огромное количество запросов. С этой целью Мутхиях написал скрипт, способный автоматизировать этот процесс.

Его тестирование показало наличие на сервисе защитных ограничений: из 1000 отправленных кодов сервер принял только 122, остальные вернули ошибку 1211 (ошибка очистки буфера). Поняв, что при последовательной передаче множества запросов включаются черные списки (блокировка IP-адреса), экспериментатор попробовал подавать запросы одновременно с тысячи разных IP. Как оказалось, сервер должен их получать без малейшей задержки — разница в пару миллисекунд уже вызывала блокировку атаки.

Скорректировав свой код, Мутхиях смог добиться успеха и благополучно сменить пароль. Этот способ, по его словам, очень ресурсоемкий и пригоден только для взлома аккаунтов с отключенной двухфакторной аутентификацией (2FA). Если жертва ее использует, то придется дополнительно ломать шестизначный код, генерируемый специальным приложением-аутентификатором.

Специалисты Microsoft классифицировали проблему как возможность повышения привилегий с обходом многофакторной аутентификации. Поскольку провести брутфорс в данном случае сложно, степень опасности уязвимости была оценена как существенная. Соответствующий патч вышел в ноябре прошлого года.

Похожую уязвимость Мутхиях обнаружил в прошлом году в Instagram, заработав $30 тыс. в качестве вознаграждения от Facebook.

Подпишитесь на новости

Популярный блокировщик рекламы для Chrome оказался шпионом

Два миллиона пользователей, рейтинг 4,8, больше 81 тыс. отзывов, зелёный значок Featured и статус проверенного издателя от Google. Выглядит солидно, если не считать того, что расширение Poper Blocker, по данным исследователей, собирает историю браузера, делает скриншоты и утаскивает переписки с нейросетями.

О результатах расследования Bay Area Labs сообщает Dark Reading. Исследователи утверждают, что расширение записывает полные адреса всех посещённых страниц, извлекает с них данные и собирает приблизительное местоположение пользователя.

Особое внимание Poper Blocker уделяет ChatGPT, Claude и Gemini. Расширение может сохранять запросы, ответы, названия диалогов, выбранные модели и даже тип подписки. Пользователям также назначаются идентификаторы, позволяющие связать активность на разных устройствах.

В политике конфиденциальности разработчик упоминает сбор информации о посещаемых сайтах и возможность передачи данных партнёрам. Однако при отказе от такого обмена расширение показывает предупреждение на каждой странице и заявляет, что расширенные функции блокировки не заработают. Переключатель при этом зеленеет именно при согласии.

Чтобы не спугнуть проверяющих, вредоносная функциональность активируется не сразу. Расширение ждёт 24 часа, затем загружает инструкции с управляющего сервера и выполняет их через встроенный интерпретатор. Код обфусцирован, команды обозначены числами, а адрес сервера можно менять. Такая схема прямо запрещена правилами Manifest V3.

Poper Blocker — не одиночка. Расширения того же разработчика CrxMouse и BlockSite также остаются в Chrome Web Store и вместе обслуживают почти 4 млн пользователей. Все имеют статус Established Publisher. Причём связанные с ними претензии появились ещё в 2018 году.

Bay Area Labs также заявила, что в автоматических тестах каждый пятый блокировщик рекламы с аудиторией более 100 тыс. человек передавал историю браузера наружу.

RSS: Новости на портале Anti-Malware.ru