



Хакер KingNull слил базу данных крупнейшего хостера дарквеба

Хакер KingNull слил базу данных крупнейшего хостера дарквеба

Хакер KingNull слил базу данных крупнейшего хостера дарквеба

Неизвестный злоумышленник слил в Сеть базу данных крупнейшего провайдера в дарквебе, предоставляющего услуги бесплатного хостинга различным торговым площадкам и другим сервисам «тёмной сети».

Жертвой стал хостер Daniel's Hosting (DH), некий хакер проник в его системы 10 марта 2020 года. По словам владельца DH Дэниела Уинзена, злоумышленник взломал ресурс, похитил базу данных и удалил всю информацию с серверов.

26 марта из-за инцидента хостеру пришлось временно прекратить работу сервиса и посоветовать пользователям переехать со своими сайтами на площадки других провайдеров. В результате около 7600 ресурсов (треть всех сайтов в дарквебе) ушли в офлайн.

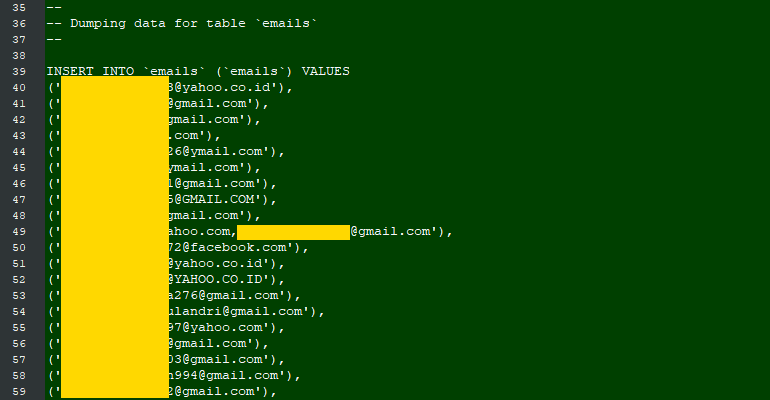
На днях киберпреступник, использующий псевдоним KingNull, загрузил копию украденной у DH базы данных на специальную площадку. Затем злоумышленник уведомил издание ZDNet об утечке.

Сотрудники ZDNet проанализировали скомпрометированные данные и подсчитали, что в базе находятся 3671 адресов электронной почты, 7205 паролей от аккаунтов и 8580 закрытых ключей от .onion-доменов.

Также БД исследовали специалисты Under the Breach, которые назвали источник похищенных данных. Оказалось, что скомпрометированная информация принадлежит владельцам и пользователям нескольких тысяч ресурсов, размещённых в «тёмной сети».

Эксперты считают, что все слитые данные помогут правоохранителям вычислить лиц, связанных с нелегальной деятельностью в дарквебе.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru