


Мошенники выдают себя за фонд «Защитники Отечества» перед 9 Мая

Мошенники выдают себя за фонд «Защитники Отечества» перед 9 Мая

Мошенники выдают себя за фонд «Защитники Отечества» перед 9 Мая

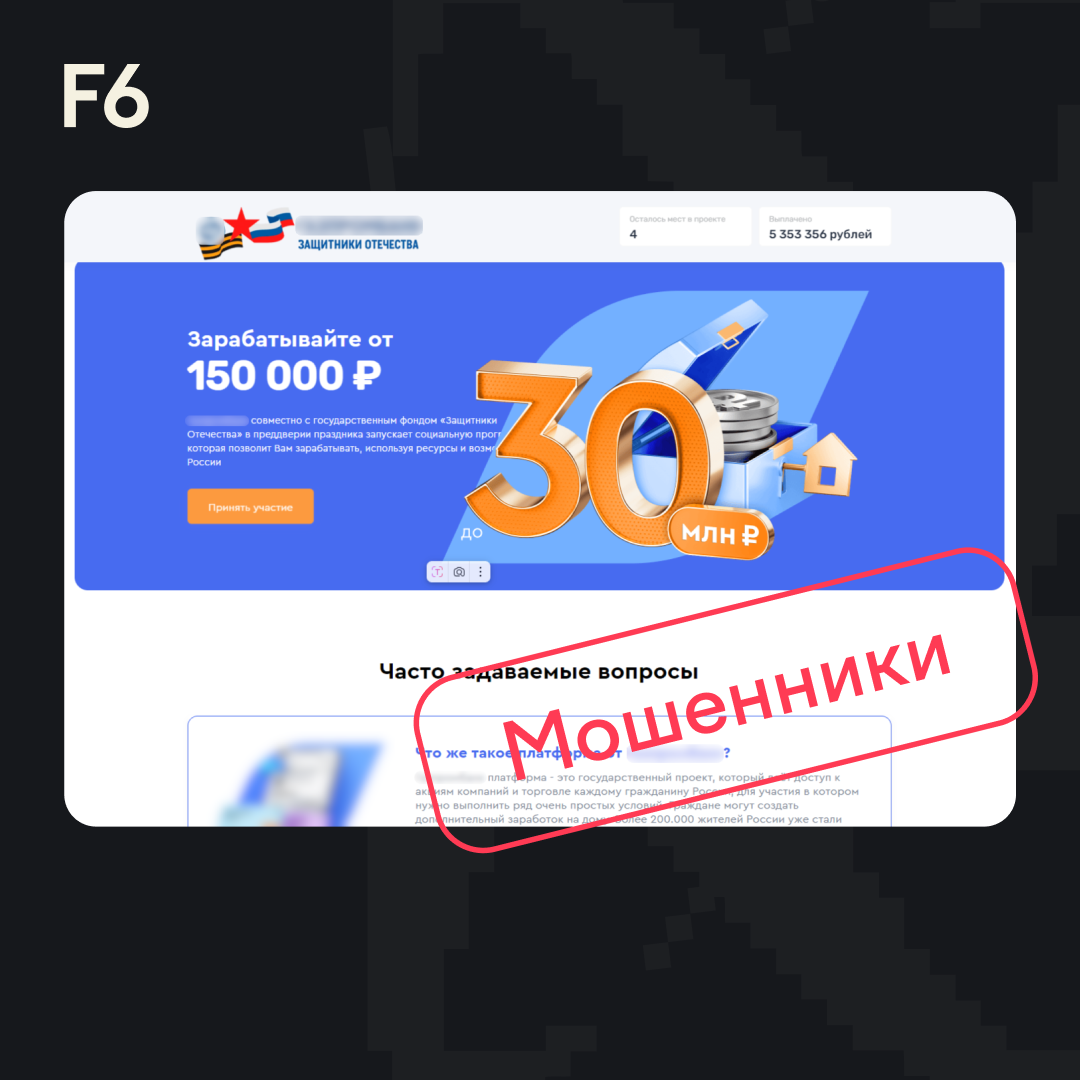
Накануне 9 Мая эксперты по кибербезопасности обнаружили новую мошенническую схему, в которой злоумышленники прикрываются именем государственного фонда «Защитники Отечества».

На специально созданных сайтах людям обещают до 30 миллионов рублей в рамках якобы «социального проекта», но на деле это классическая схема инвестиционного обмана.

На таких сайтах предлагается вложиться в акции российских компаний и «заработать вместе со страной». Чтобы создать иллюзию правдоподобия, на страницах размещены поддельные отзывы от «граждан», которые якобы уже получили выплаты.

Сценарий стандартный: жертву просят оставить имя и телефон, а затем с ней связывается «менеджер», который убеждает внести деньги на некий депозит.

Иногда для «открытия счёта» предлагают установить приложение — на деле это может быть вредоносная программа, способная получить полный доступ к устройству и финансам. Также могут запросить паспорт под предлогом верификации, после чего личные данные могут быть использованы в других атаках.

Известные сайты уже заблокированы в России, но мошенники могут запускать новые домены.


Ранее, осенью прошлого года, похожую схему пытались провернуть с использованием вымышленного «Спецфонда ВПК» — тогда речь тоже шла об инвестициях в оборонную промышленность.

Такие схемы — не редкость: обещание лёгких денег, использование патриотической тематики, подделка отзывов, иногда даже дипфейки с известными людьми. Трафик гонят через соцсети, мессенджеры, фейковые вакансии и даже телефонные звонки.

Главное правило — не верить в лёгкий и быстрый заработок. Особенно если просят установить сомнительный софт или выслать документы.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru