



Новая функция Google Chrome вызвала вопросы по части конфиденциальности

Новая функция Google Chrome вызвала вопросы по части конфиденциальности

Новая функция Google Chrome вызвала вопросы по части конфиденциальности

С выходом Chrome 80 Google внедрил новую функцию, позволяющую создавать ссылку на конкретное слово или фразу в тексте веб-страницы. Разработчики браузера Brave считают, что нововведение ставит под угрозу конфиденциальность пользователей.

Чтобы задействовать описанную выше функцию, получившую имя «ScrollToTextFragment», пользователи должны создать ссылку вида:

https://example.com#:~:text=prefix-,s начало текста,конец текста,-suffix

В этом случае при переходе по URL в таком формате пользователи Chrome увидят подсвеченную в тексте фразу. На первый взгляд может показаться, что каждый раз формировать такую ссылку очень неудобно, однако один из разработчиков браузера от Google создал инструмент, облегчающий эту задачу.

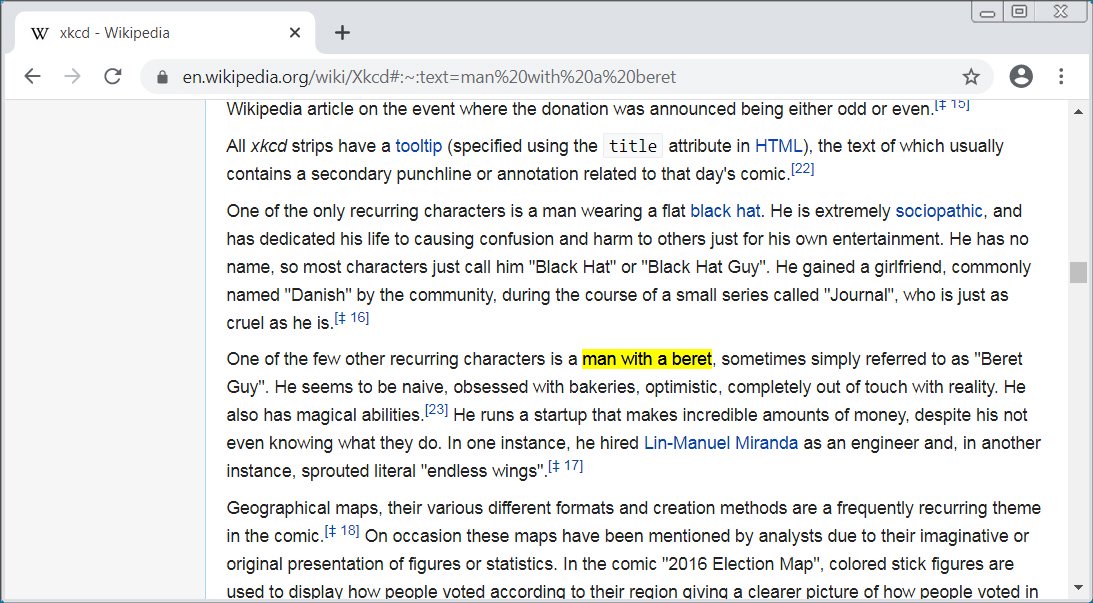
Вот пример такой ссылки — http://en.wikipedia.org/wiki/Xkcd#:~:text=man%20with%20a%20beret. Если у вас установлен Chrome 80, попробуйте пройти по ней — вы должны увидеть подсвеченную фразу в тексте:

Это весьма полезная функция, поскольку помогает человеку указать на конкретное место на всей веб-странице. Однако Питер Снайдер, разработчик браузера Brave, полагает, что Google не учёл риски нововведения перед введением его в эксплуатацию.

Снайдер заявил, что ScrollToTextFragment может позволить атакующему вычислить, имеется ли на определённой веб-странице конкретный текст.

«Представьте ситуацию: я могу просматривать DNS-трафик, отравляю ссылку на сайт компании, посвящённый вопросам здоровья, с приставкой #:~:text=cancer, что в итоге позволит мне вычислить, болен ли определённый сотрудник онкологией», — пишет Снайдер.

Таким же образом, по мнению разработчика, можно определять, находится ли в друзьях пользователя конкретные люди на площадках социальных сетей.

Подпишитесь на новости

На Redmi запустили iOS 16, но без связи, камер и App Store

Разработчики смогли запустить iOS 16 на Redmi Note 10 Pro и Redmi Note 12 4G. Это нативная зуагрузка системных компонентов Apple на чужом железе, без Android под ними и без эмуляции. Правда, список неработающих функций впечатляет сильнее списка работающих.

Подробности команда dipa-studio опубликовала в репозитории ios-sweet. Основой стали адаптированное ядро Apple XNU и системные компоненты iOS 16.7.16 из прошивки iPhone X.

На Redmi Note 10 Pro работают сенсор и физические кнопки, открываются настройки, пункт управления и центр уведомлений. Но выйти из приложения привычным жестом нельзя, переход на главный экран ещё не реализован.

Графического драйвера тоже нет: интерфейс рисует процессор, выдавая примерно 20-30 кадров в секунду. Не работают Wi‑Fi, Bluetooth, сотовая связь, звук, камеры и GPS. App Store и вход в Apple ID недоступны, загрузка занимает около четырёх минут.

Порт ios-topaz для Redmi Note 12 4G пока добирается только до экрана блокировки: сенсор не работает, поэтому разблокировать устройство не получается.

Авторы называют проект экспериментальным. Значительная часть механизмов безопасности отключена, установка стирает пользовательские данные Android.

RSS: Новости на портале Anti-Malware.ru