



Новая функция Google Chrome вызвала вопросы по части конфиденциальности

Новая функция Google Chrome вызвала вопросы по части конфиденциальности

Новая функция Google Chrome вызвала вопросы по части конфиденциальности

С выходом Chrome 80 Google внедрил новую функцию, позволяющую создавать ссылку на конкретное слово или фразу в тексте веб-страницы. Разработчики браузера Brave считают, что нововведение ставит под угрозу конфиденциальность пользователей.

Чтобы задействовать описанную выше функцию, получившую имя «ScrollToTextFragment», пользователи должны создать ссылку вида:

https://example.com#:~:text=prefix-,s начало текста,конец текста,-suffix

В этом случае при переходе по URL в таком формате пользователи Chrome увидят подсвеченную в тексте фразу. На первый взгляд может показаться, что каждый раз формировать такую ссылку очень неудобно, однако один из разработчиков браузера от Google создал инструмент, облегчающий эту задачу.

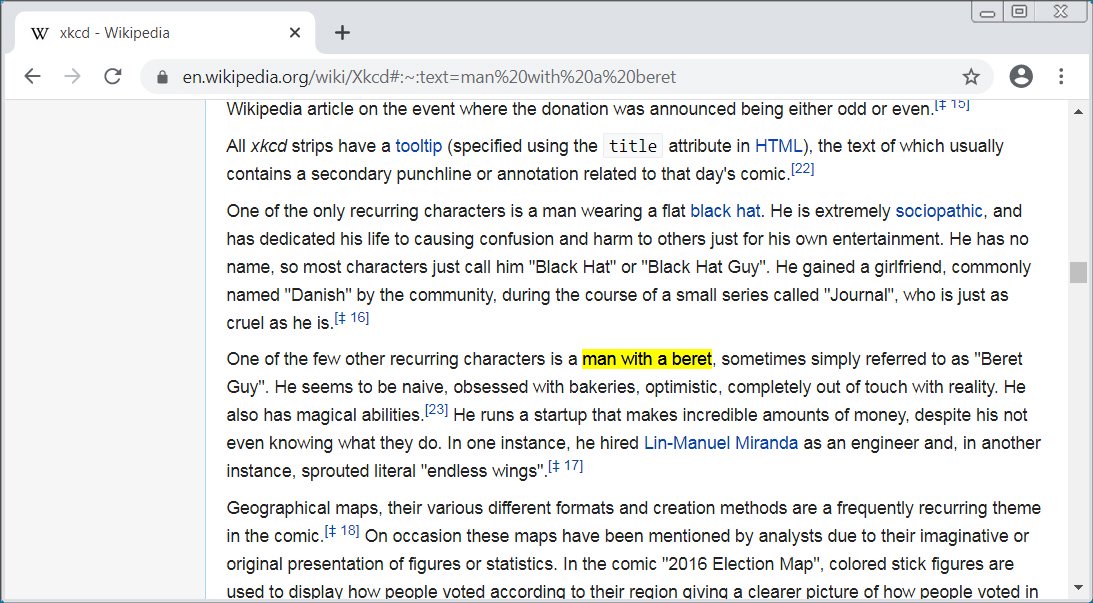
Вот пример такой ссылки — http://en.wikipedia.org/wiki/Xkcd#:~:text=man%20with%20a%20beret. Если у вас установлен Chrome 80, попробуйте пройти по ней — вы должны увидеть подсвеченную фразу в тексте:

Это весьма полезная функция, поскольку помогает человеку указать на конкретное место на всей веб-странице. Однако Питер Снайдер, разработчик браузера Brave, полагает, что Google не учёл риски нововведения перед введением его в эксплуатацию.

Снайдер заявил, что ScrollToTextFragment может позволить атакующему вычислить, имеется ли на определённой веб-странице конкретный текст.

«Представьте ситуацию: я могу просматривать DNS-трафик, отравляю ссылку на сайт компании, посвящённый вопросам здоровья, с приставкой #:~:text=cancer, что в итоге позволит мне вычислить, болен ли определённый сотрудник онкологией», — пишет Снайдер.

Таким же образом, по мнению разработчика, можно определять, находится ли в друзьях пользователя конкретные люди на площадках социальных сетей.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru