



Пользователей заражают с помощью документов Word, макросы не требуются

Пользователей заражают с помощью документов Word, макросы не требуются

Пользователей заражают с помощью документов Word, макросы не требуются

Спамеры используют новый метод заражения пользователей вредоносными программами, суть его заключается в использовании документов Word, а особенность в том, что он не требует активации пользователем макросов.

Обнаружившие этот метод исследователи Trustwave SpiderLabs утверждают, что в настоящее время он активно эксплуатируется злоумышленниками в реальных атаках. Вредоносная программа, используемая киберпреступниками в этой кампании, похищает пароли пользователей.

На данный момент, по словам экспертов, только одна киберпреступная группа атакует пользователей таким образом, однако нет никаких сомнений в том, что скоро этот опыт будет перенят другими.

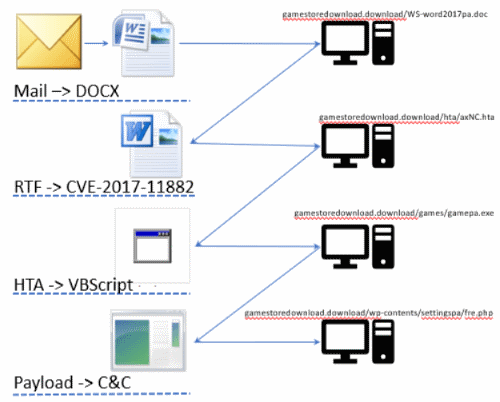
Фактическая цепочка заражения опирается на DOCX, RTF, HTA, VBScript и PowerShell:

  • Жертве приходит спам-письмо с прикрепленным файлом DOCX.
  • Жертва загружает и открывает файл DOCX.
  • Файл DOCX содержит встроенный OLE-объект.
  • Загрузка объектов OLE и открытие файла RTF (замаскированного под DOC).
  • В файле DOC используется уязвимость редактора Office Equation Editor (CVE-2017-11882).
  • Эксплойт запускает командную строку MSHTA.
  • Командная строка MSHTA загружает и запускает HTA-файл.
  • HTA-файл содержит VBScript, который распаковывает скрипт PowerShell.
  • Сценарий PowerShell загружает и устанавливает сам вредонос, похищающий пароли.
  • Вредоносная программа извлекает пароли из браузеров, почтовых и FTP-клиентов.
  • Вредоносная программа загружает данные на удаленный сервер.

Самый логичный способ избежать подобного заражения — обновить Windows и Office. Напомним, что в январе Microsoft смягчила воздействие бреши в Office Equation Editor.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru