


HybridPetya: наследник Petya научился обходить защиту UEFI Secure Boot

HybridPetya: наследник Petya научился обходить защиту UEFI Secure Boot

HybridPetya: наследник Petya научился обходить защиту UEFI Secure Boot

Исследователи из ESET рассказали о новом вымогателе, получившем имя HybridPetya. Этот зловред напоминает печально известные Petya и NotPetya, но с важным отличием: он умеет обходить механизм безопасной загрузки в UEFI-системах, используя уязвимость, закрытую Microsoft в январе 2025 года.

По словам экспертов, первые образцы HybridPetya были загружены на VirusTotal в феврале.

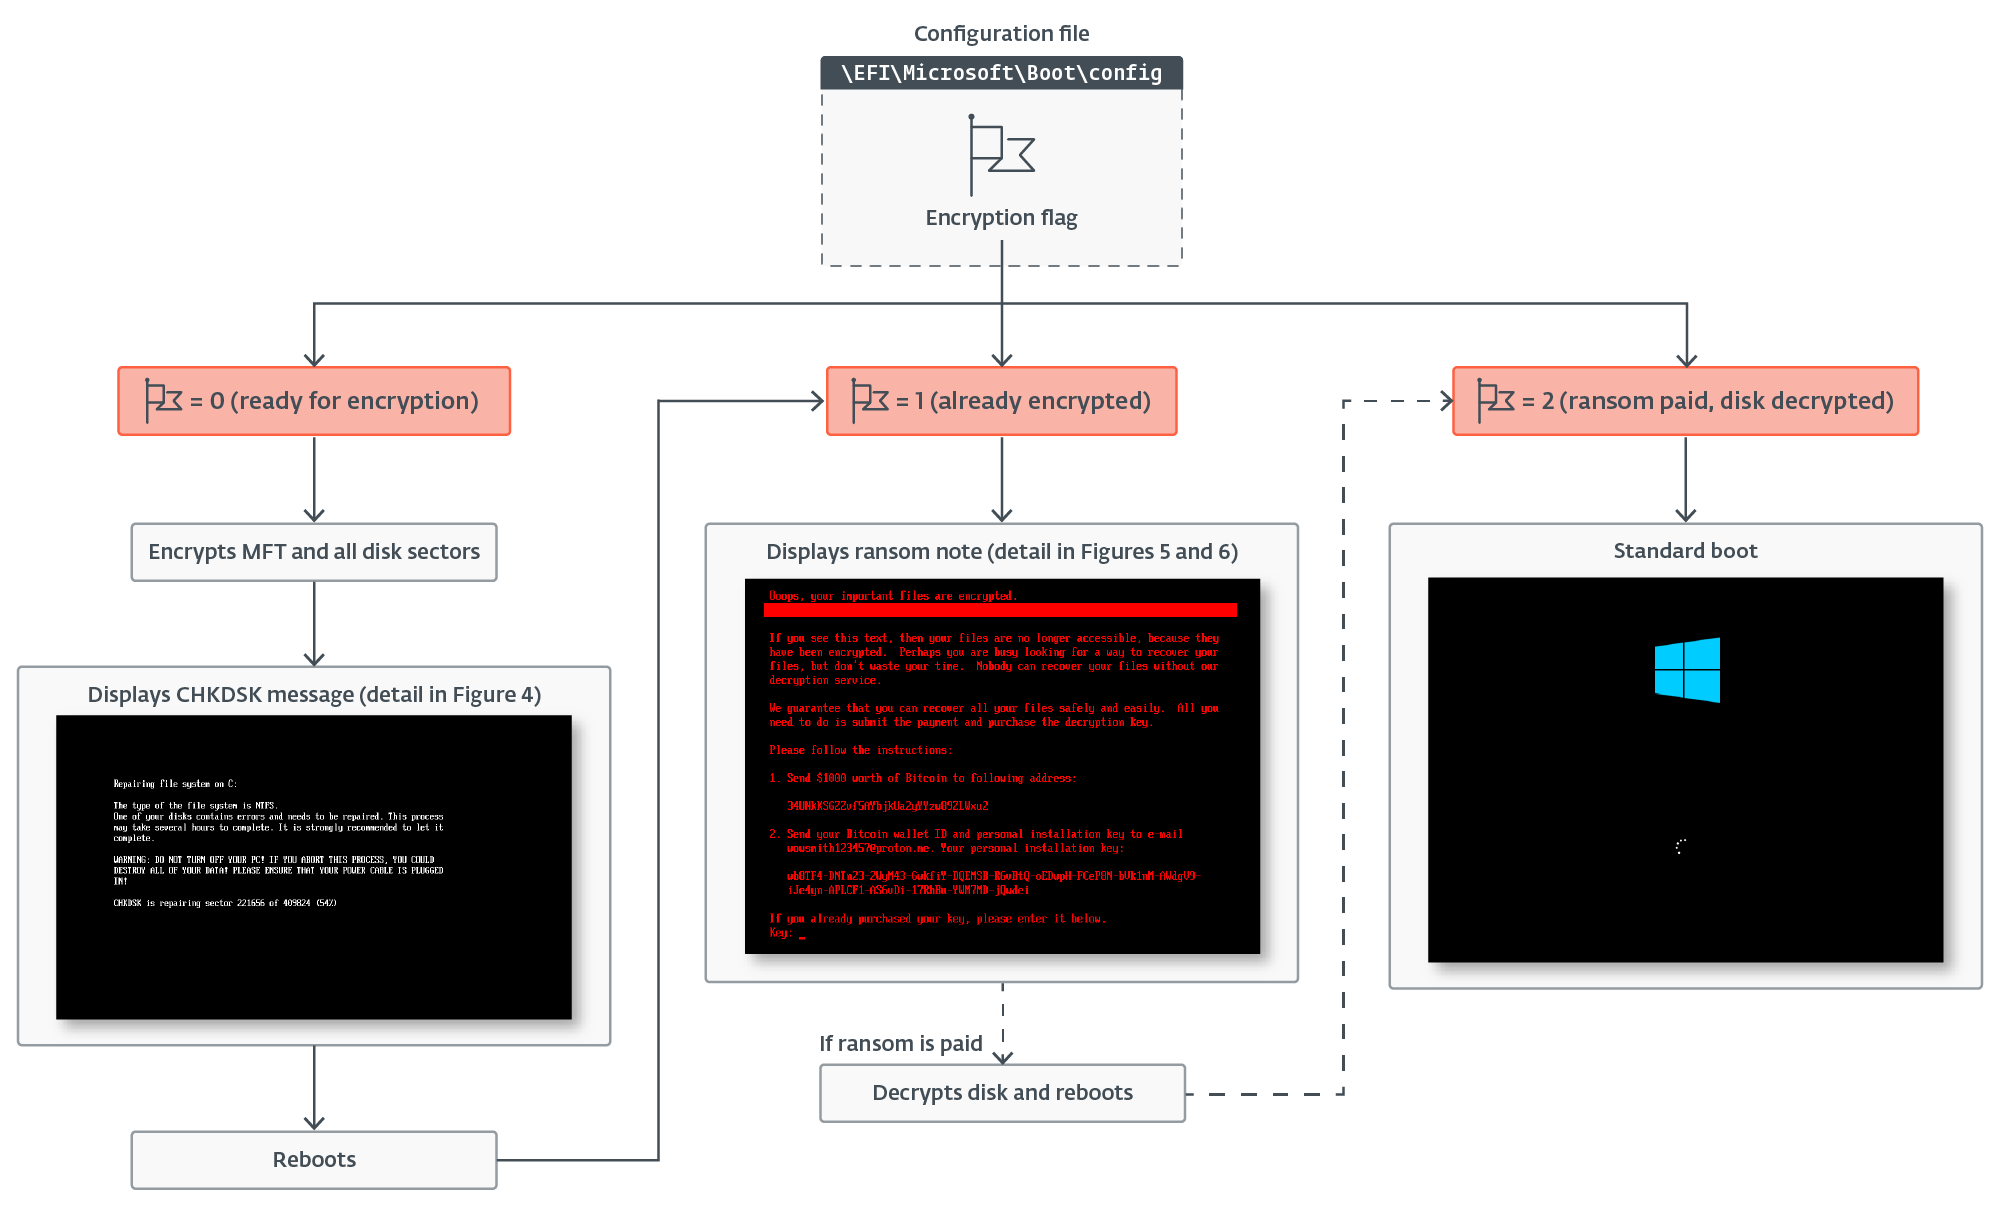
Принцип работы знаком (встречался у Petya): программа шифрует главную таблицу файлов — ключевую структуру NTFS-разделов, где хранится информация обо всех файлах. Но теперь к этому добавился новый трюк — установка вредоносного EFI-приложения прямо в EFI System Partition.


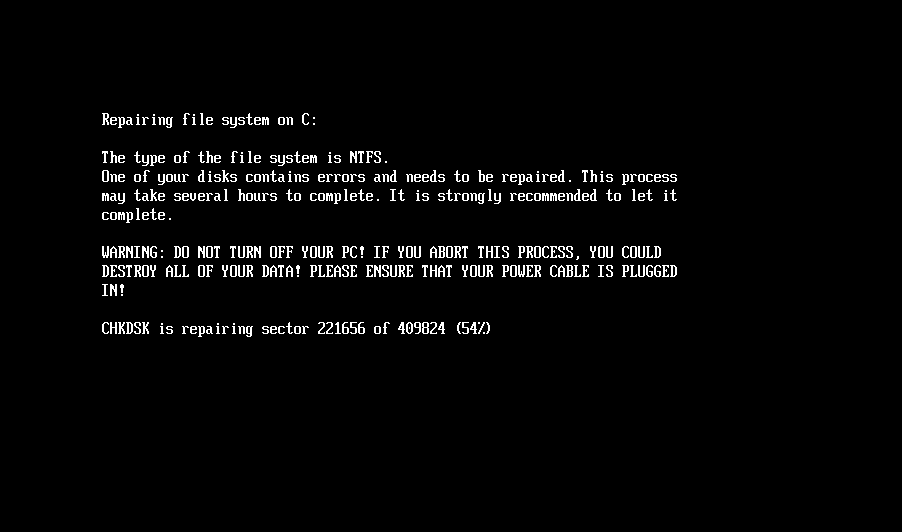
У HybridPetya два основных компонента: инсталлятор и буткит. Именно буткит отвечает за шифрование и вывод «поддельного» окна CHKDSK, будто система проверяет диск на ошибки.


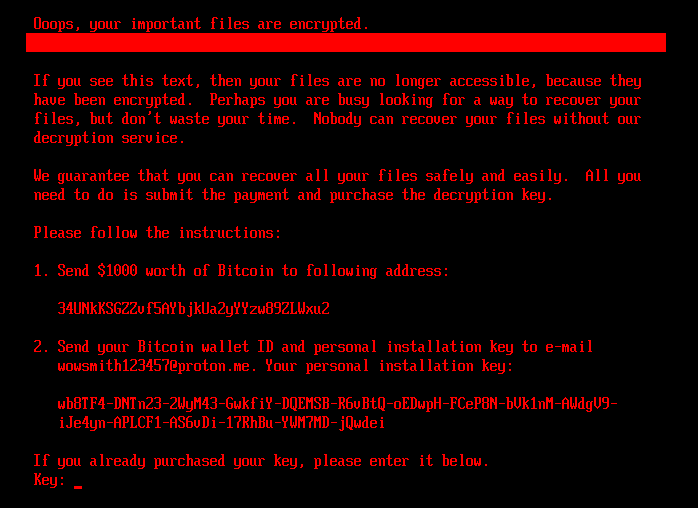
На самом деле в этот момент шифруются данные. Если диск уже зашифрован, жертве показывается записка с требованием заплатить $1000 в биткойнах. В кошельке злоумышленников на данный момент пусто, хотя с февраля по май туда пришло около $183.


Интересно, что в отличие от разрушительного NotPetya, новый вариант всё же предполагает расшифровку: после оплаты жертва получает ключ, и буткит запускает обратный процесс, восстанавливая оригинальные загрузчики Windows.

Некоторые версии HybridPetya используют уязвимость CVE-2024-7344 в UEFI-приложении Howyar Reloader. С её помощью можно обойти Secure Boot — защитный механизм, который должен предотвращать запуск неподписанных загрузчиков. Microsoft уже отозвала уязвимый бинарный файл в январском обновлении.

ESET подчёркивает: пока признаков активного распространения HybridPetya нет, возможно, это только семпл. Но сам факт появления таких образцов показывает, что атаки на UEFI и обход Secure Boot становятся всё более реальными и привлекательными — и для исследователей, и для киберпреступников.

Подпишитесь на новости

Google поддержит единый запрет на обучение ИИ через robots.txt

Владельцам сайтов обещают упростить отказ от использования их материалов для обучения нейросетей. Google поддержит общий механизм в robots.txt: вместо отдельных инструкций каждому ИИ-провайдеру можно будет задать единую настройку для участников инициативы.

О планах компания сообщила в блоге Search Central. Поддержку механизма намерены запустить в 2027 году.

В основе лежат разработки рабочей группы AIPREF при IETF. В robots.txt появится общий маркер политики, который позволит обозначить предпочтения сайта относительно обучения ИИ.

Google планирует трактовать запрет через такой маркер аналогично запрету Google-Extended, если отдельная инструкция для него не задана. При этом существующие настройки для конкретных компаний сохранятся: можно будет установить общее правило и отдельно уточнить условия для отдельных провайдеров.

Для издателей это потенциально меньше возни с растущим списком ИИ-ботов. Но универсального технического щита здесь нет: robots.txt сообщает правила использования контента, а не перекрывает доступ к серверу. Эффект зависит от того, какие компании поддержат механизм и будут соблюдать инструкции.

Инициатива пока остаётся предложением, которое продолжат дорабатывать и стандартизировать.

RSS: Новости на портале Anti-Malware.ru