В последнее время участились случаи заражения сетей медицинских учреждений различной малварью. Чаще всего больницы атакует вымогательское ПО, но встречаются и случаи хищения данных. С чем связан столь внезапный интерес злоумышленников к медицинским учреждениям? Специалисты IBM X-force полагают, что корень проблемы заключается в том, что больницы защищены гораздо хуже тех же банков.
Новое исследование компании Duo Security наглядно подтверждает этот печальный факт. В начале 2016 года от атаки злоумышленников пострадал Королевский госпиталь в Мельбурне, а затем работа Голливудского пресвитерианского медицинского центра была практически парализована вымогательской малварью. Над медицинскими учреждениями в наши дни довлеет совсем не гипотетическая угроза взлома.
Специалисты Duo Security представили отчет, который объясняет, почему сфера здравоохранения практически беззащитна перед хакерами. Эксперты пишут, что оборудование больниц и софт, который они используют, давно и безнадежно устарели, особенно если сравнивать показатели с финансовым сектором.
Основной проблемой является устаревшее ПО. Согласно отчету, 82% медицинских учреждений используют в работе операционные системы семейства Windows, но лишь 10% из них перешли на новую Windows 10. Большинство больниц по-прежнему работают с Windows 7 (таких насчитывается 76%) и, что гораздо хуже, с Windows XP (таких всего 3%, но и этого слишком много). В частности, отделение патологий в Королевском госпитале Мельбурна было атаковано именно в силу того, что его компьютеры работали под управлением Windows XP. Специалисты Duo Security отдельно указывают и на то факт, что в Windows 7 тоже наличествует более 500 известных уязвимостей, так что вряд ли эту ОС стоит использовать в такой важной сфере, как здравоохранение.
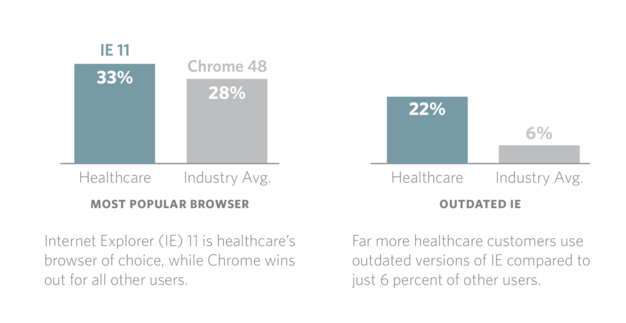
Однако проблема заключается не только в популярности устаревших ОС. Самым популярным браузером в медицинских учреждениях остается Internet Explorer 11, его используют в 33% заведений. Для сравнения, новейший Chrome 48 используют в 28% больниц. Более того, в 22% случаев персонал больниц пользуется старыми версиями Internet Explorer, то есть 8, 9 и 10. В среднем, в других сферах рынка этот показатель не превышает 6%.
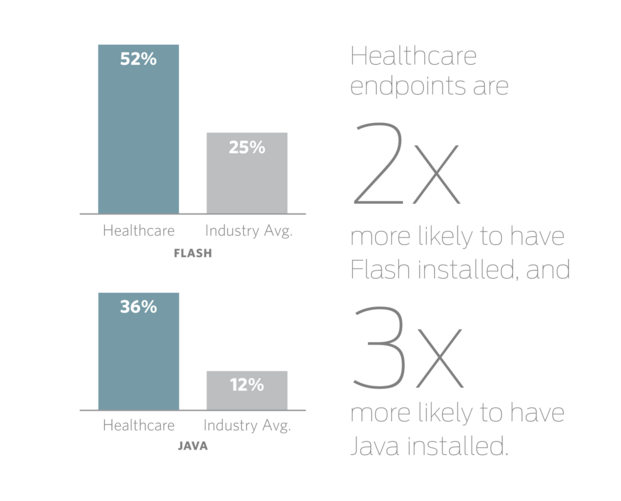
Еще одна крупная дыра в безопасности больниц: устаревшие версии Flash и Java. Flash вообще встречается в медицинских учреждениях в два раза чаще, чем на машинах других клиентов Duo Security, а Java в три раза чаще. К тому же персонал больниц в 33% случаев заходит во внутреннюю сеть медицинского заведения с личных устройств, на которых установлены Flash и Java одновременно, что тоже ставит безопасность больниц под угрозу,
На прошлой неделе эксперты IBM X-force опубликовали похожее исследование. В их отчете интерес злоумышленников к медицинским учреждениям объясняется как слабой безопасностью больниц, так и ценностью личных медицинских данных пациентов. На черном рынке медицинская информация ценится высоко, к тому же данные о пациенте обычно содержат не только историю его болезни, но и номер банковской карты, номер социального страхования, физический адрес и адрес email, информацию о занятости, семейном положении и многое другое. Столь подробное «досье» на человека может быть использовано для самых разных махинаций, от узконаправленных фишинговых атак, до мошенничества с медицинской страховкой и кражи личности.
Отправить заявление о преступлении через интернет пока не позволяет обойтись без бумаги. Сейчас сотрудник МВД должен распечатать поступившее через сайт обращение и зарегистрировать его в книге учёта. Ведомство подготовило проект приказа, который позволит регистрировать заявления полностью в электронном виде.
Подать заявление онлайн можно и сейчас через интернет-приёмную ведомства или «Госуслуги». Затем полицейский связывается с заявителем для уточнения деталей, а если обращение требует возбуждения уголовного дела, приглашает его лично.
Проект предполагает, что электронные записи получат ту же юридическую силу и значимость, что и бумажные. Однако новый порядок собираются применять при наличии технической возможности у конкретного территориального органа МВД.
Юристы видят в инициативе практический смысл. Возможность обратиться без лишних формальностей может побудить пострадавших от мошенников чаще сообщать о преступлениях. А электронная регистрация, по оценке экспертов, затруднит потерю заявления, изменение даты задним числом или отказ от его учёта.
Есть и вопрос для специалистов по ИБ: как защитят сведения в системе при кибератаках? Собеседник издания отмечает, что пока это неясно.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.