


ЛК выпускает бесплатное приложение для поиска уязвимостей под Android

ЛК выпускает бесплатное приложение для поиска уязвимостей под Android

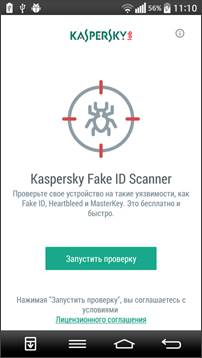
Чтобы защитить пользователей от наиболее опасных уязвимостей, затронувших в последнее время устройства Android, «Лаборатория Касперского» выпустила бесплатное мобильное приложение для этой платформы. Kaspersky Fake ID Scanner проверяет, присутствуют ли на сканируемом смартфоне или планшете уязвимости или эксплуатирующие их приложения, которые могут привести к потере пользователем ценных данных, личной информации или денег.

Новое решение «Лаборатории Касперского» не устраняет сами уязвимости. Однако в случае, если сканирование выявило угрозу, оно дает возможность установить бесплатную версию специализированного защитного продукта Kaspersky Internet Security для Android. А это решение, в свою очередь, обеспечивает полноценную защиту устройства от вредоносного кода независимо от того, какую уязвимость он использует.


Интерфейс Kaspersky Fake ID Scanner


Kaspersky Fake ID Scanner помогает пользователю удостовериться, что на его устройстве нет опасных уязвимостей, найденных в последнее время. Так, одной из самых ярких уязвимостей стала обнаруженная специалистами Bluebox Labs ошибка, которая позволяет желающим выдавать любые приложения, в том числе вредоносные, за подлинные программы известных поставщиков. Уязвимость получила название Fake ID, и в частности именно за ней охотится новое защитное приложение «Лаборатории Касперского».

Также Kaspersky Fake ID Scanner помогает выявить ставшую печально известной уязвимость Heartbleed, которая позволяет читать содержимое памяти в системах, использующих определенные версии протокола OpenSSL: при помощи этой уловки злоумышленники, отправив соответствующий запрос, могут получать в ответ конфиденциальную информацию пользователей.

Наконец, одним из последних открытий стала уязвимость под названием Master Key, которая дает злоумышленнику доступ с администраторскими полномочиями к любому устройству под управлением ОС Android. А это значит, что злоумышленник без ведома владельца устройства может запускать на нем произвольное программное обеспечение, в том числе и вредоносное. Выявить ее на устройстве также можно с помощью Kaspersky Fake ID Scanner.

«Несмотря на то, что компания Google, как правило, быстро устраняет подобные ошибки, миллионы пользователей Android все еще остаются в зоне риска, так как производители устройств не спешат обновлять прошивки уже выпущенных аппаратов. При этом, используя подобные уязвимости, вредоносные программы могут проникать в смартфон или планшет, например, под видом популярных приложений и похищать хранящуюся на них личную информацию, перехватывать учетные записи в социальных сетях или системах онлайн-банкинга. Учитывая высокую скорость распространения таких угроз, мы решили выпустить бесплатное сканирующее приложение, которое поможет всем пользователям заблаговременно выявить опасность», – рассказывает Виктор Яблоков, руководитель управления мобильных решений «Лаборатории Касперского».

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru