Новая вредоносная кампания, если ее можно так назвать, направлена на лица, просматривающие контент с элементами сексуального насилия над детьми. Уже более десяти лет киберпреступники создают различные вредоносные программы и программы-вымогатели, жертвами которых становятся пользователи Windows, просматривающие CSAM (Child Sex Abuse Material).
Злоумышленники выдают себя за государственные учреждения и требуют заплатить «штраф», чтобы эта информация не попала в правоохранительные органы.
Anti-Child Porn Spam Protection или ACCDFISA является одной из первых современных программ-шифровальщиков, которая использовала данную тактику в сочетании с первоначальной блокировкой рабочих столов Windows и шифрованием файлов в более поздних версиях.
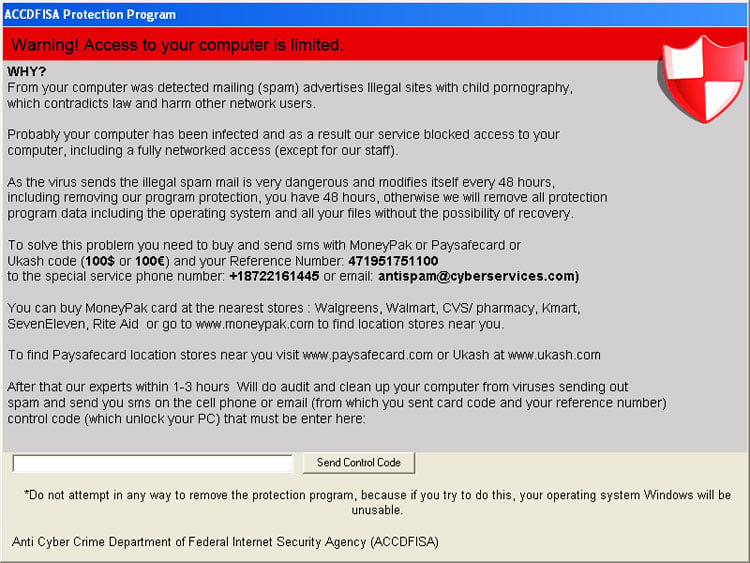
Вымогатель ACCDFISA
Источник: BleepingComputer
На данный момент существуют другие программы, такие как Harasom, Urausy и троян Reveton, выдающие себя за правоохранительные органы и вымогающие деньги за просмотр CSAM.
На прошлой неделе исследователь в области кибербезопасности из MalwareHunterTeam рассказал BleepingComputer о новой вредоносной программе, нацеленной на пользователей, которые активно ищут детскую порнографию. Специалист поделился образцом исполняемого файла под названием 'CryptVPN' [VirusTotal], использующий схожую тактику вымогательства.
Злоумышленники создали веб-сайт, выдающий себя за UsenetClub - сервис подписки на «бесцензурный» доступ к изображениям и видео, загруженным из Usenet. Хотя дискуссионная платформа Usenet используется для обсуждения широкого круга вопросов, она также является известным источником детской порнографии.
Фиктивный сайт предлагает три уровня подписки на контент. Первые два являются платной версией стоимостью от 69,99 долларов в месяц до 279,99 долларов в год.
А вот третий вариант предоставляет бесплатный доступ при условии установки программы «CryptVPN» и использования ее для доступа к сайту.
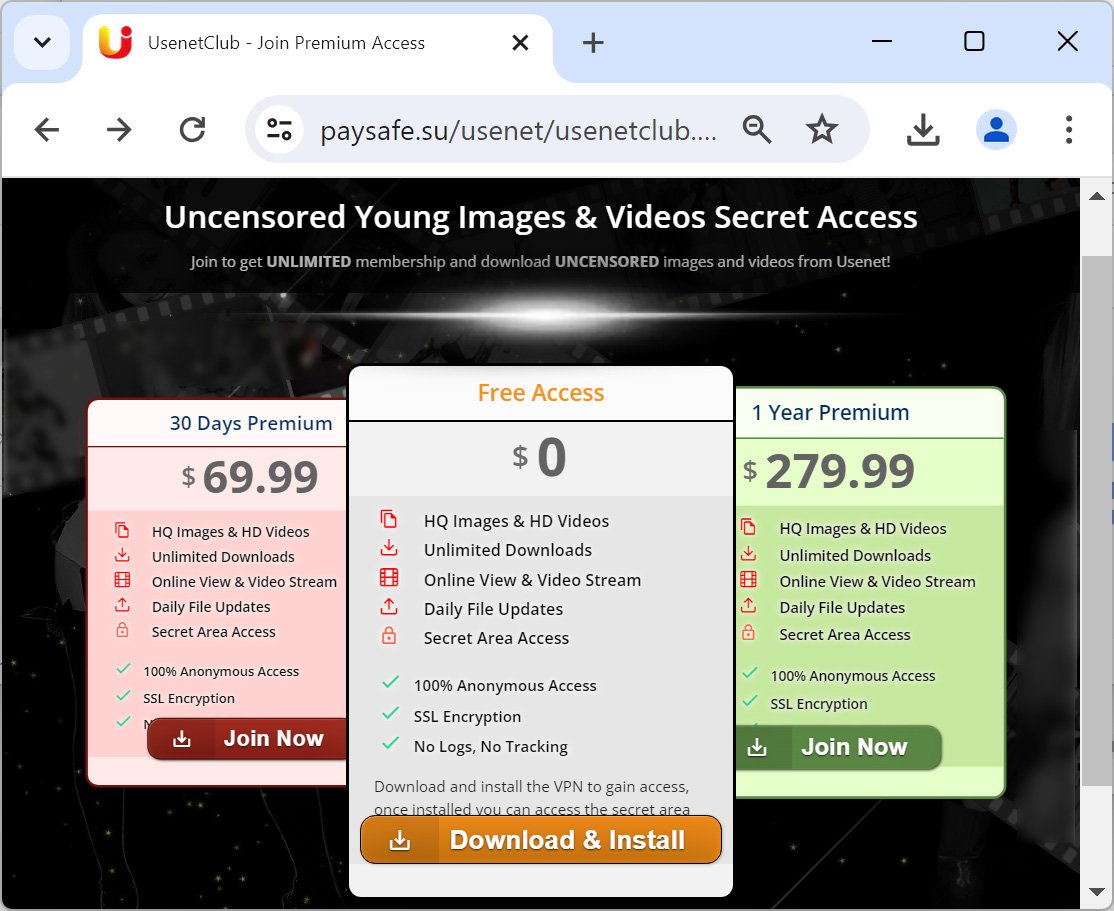
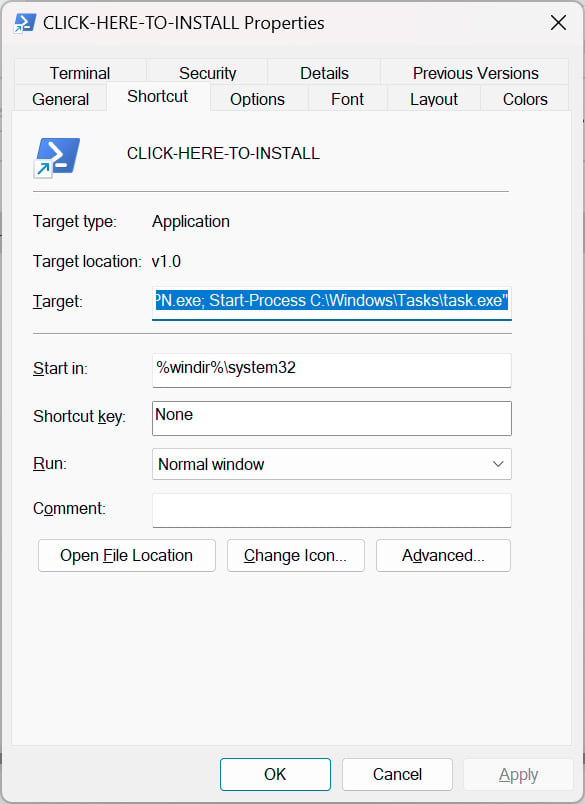
Нажав на кнопку "Загрузить и установить", вы загружаете с сайта файл CryptVPN.zip, который после извлечения содержит ярлык для Windows под названием «CLICK-HERE-TO-INSTALL».
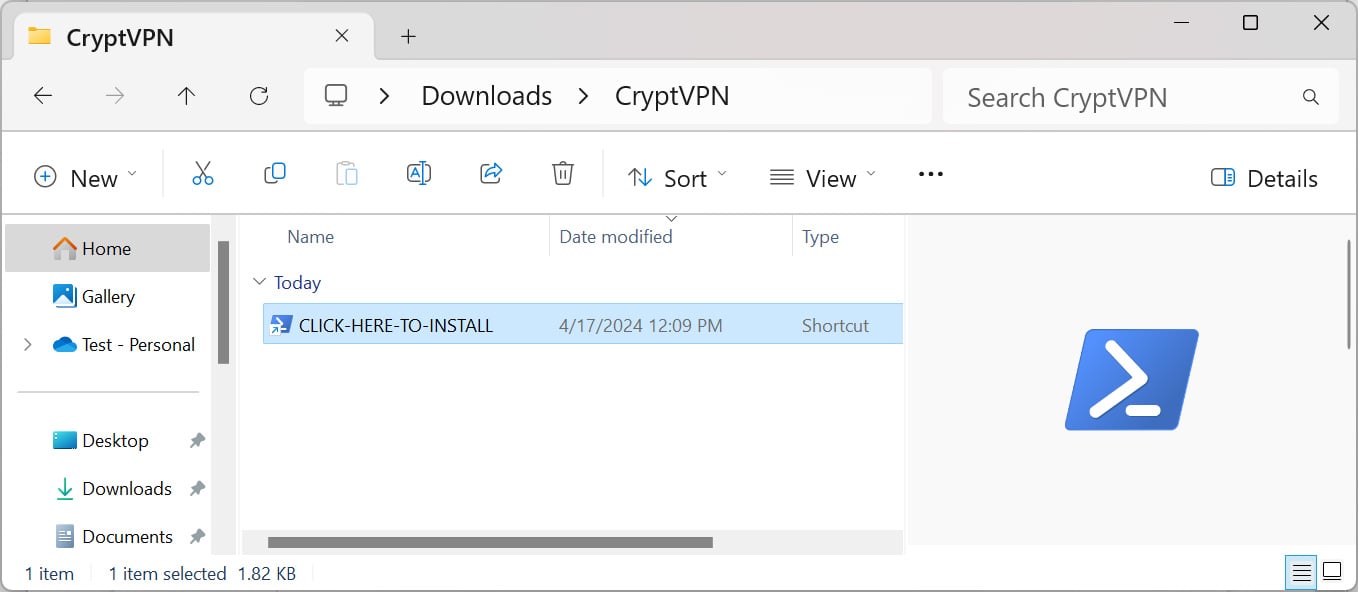
Этот файл представляет собой ярлык для запуска PowerShell.exe с аргументами для загрузки исполняемого файла CryptVPN.exe, сохранения в C:\Windows\Tasks.exe и запуска на выполнение.
Исполняемый файл вредоносной программы упакован в UPX, но при распаковке он содержит PDB-строку, которая указывает на то, что автор назвал вредоносную программу «PedoRansom» («Выкуп за педофилию»).
C:\Users\user\source\repos\PedoRansom\x64\Release\PedoRansom.pdb
Данная программа лишь меняет обои на рабочем столе пользователя с угрозами и требованием выкупа о неразглашении информации, а также загружает на рабочий стол текстовый документ под названием README.TXT, содержащий аналогичное требование.
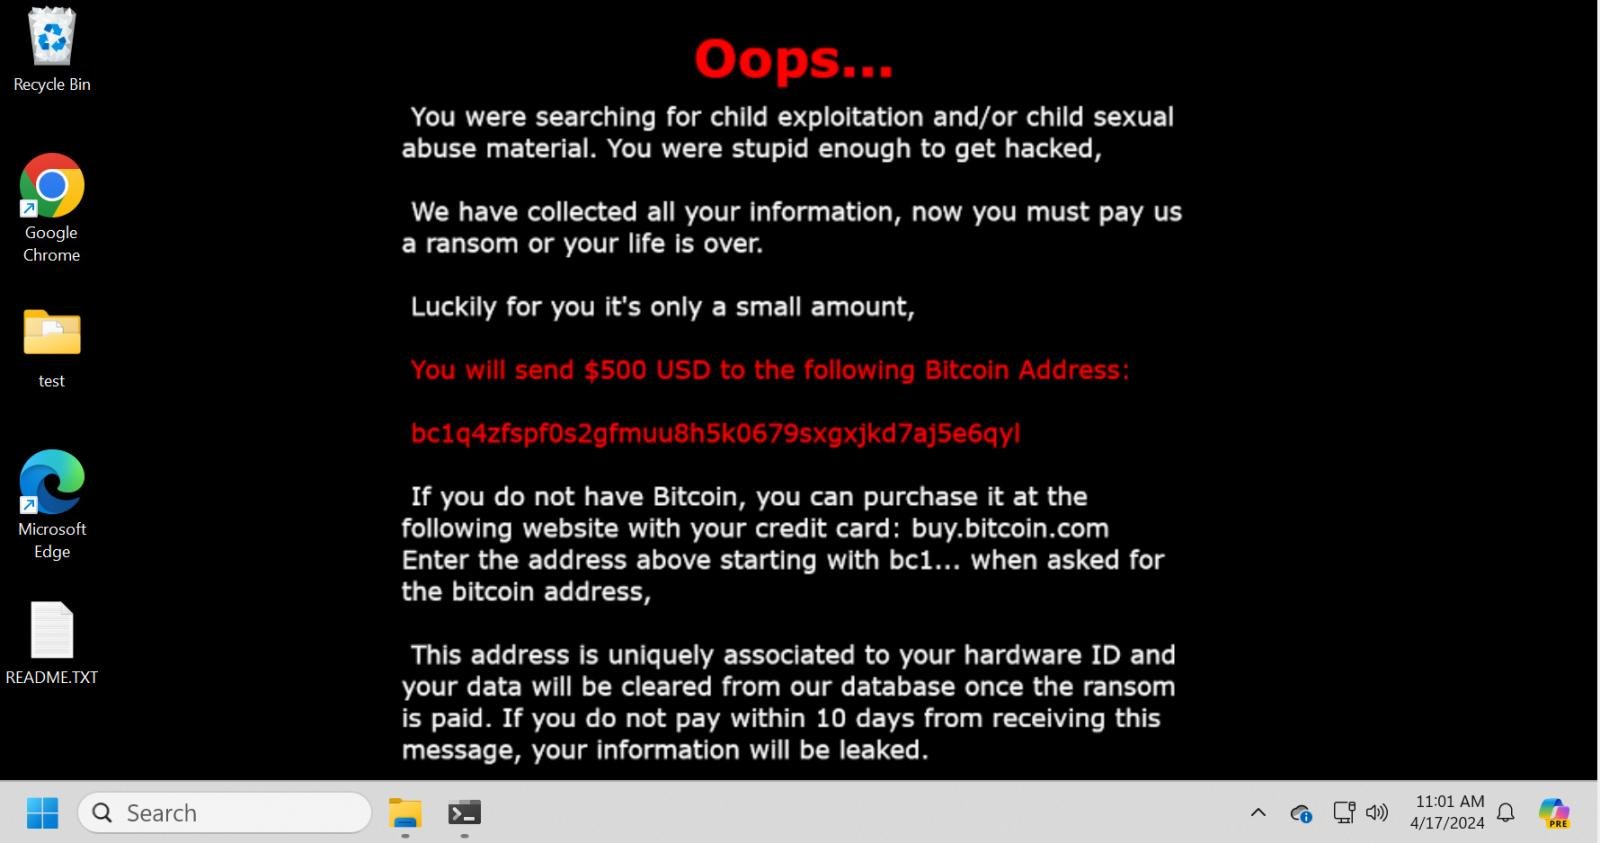
Размер «штрафа» составляет 500 долларов, который должен быть переведен в течение десяти дней на биткоин-адрес bc1q4zfspf0s2gfmuu8h5k0679sxgxjkd7aj5e6qyl.
На данный момент на этот биткоин-адрес поступило всего около 86 долларов США.
Злоумышленники уже давно пользуются данной тактикой, которая представляла собой массовую рассылку электронных писем людям и была довольно популярна поначалу. В первые кампании вымогатели получали более 50 000 долларов еженедельно. Но с течением времени жертвы становились более мудрыми, и запугать их было всё сложнее.
Несмотря на то что данная кампания более изобретательна и напугает многих, ищущих подобный контент, мы, скорее всего, не увидим большого потока клюнувших на приманку пользователей.