


Встроенное приложение Facebook ставит под угрозу безопасность пользователей

Встроенное приложение Facebook ставит под угрозу безопасность пользователей

Компания «Доктор Веб» предупреждает о новой волне распространения вредоносных программ среди пользователей популярной социальной сети Facebook. На этот раз для своих целей злоумышленники задействуют встроенное приложение, позволяющее размещать на страницах Facebook произвольный HTML-код. Для распространения троянцев используются фейковые тематические группы, в которых размещаются замаскированные под видеоролик ссылки на вредоносное приложение.

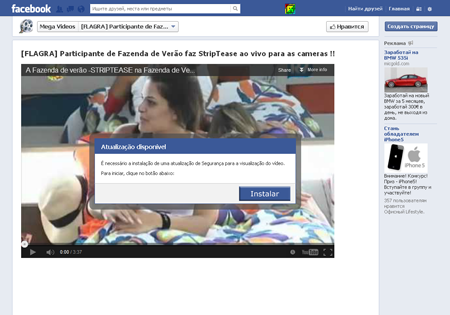
С целью распространения вредоносного ПО киберпреступники создали в социальной сети Facebook множество тематических групп с названием Videos Mega или Mega Videos: на 5 февраля 2013 года их общая численность достигала нескольких сотен. В каждой из подобных групп злоумышленники разместили замаскированную под видеоролик ссылку на встроенное приложение социальной сети, позволяющее встраивать в веб-страницу произвольный HTML-код. Посетитель группы, желая просмотреть провокационное видео, щелкал мышью на миниатюре видеоролика, активируя тем самым заранее созданный киберпреступниками сценарий. В результате этого действия на экране отображалось диалоговое окно с предложением обновить встроенный в браузер видеопроигрыватель, причем оформление данного окна копирует дизайн страниц социальной сети Facebook, сообщает news.drweb.com.

Если пользователь соглашается установить обновление, на его компьютер загружается самораспаковывающийся архив, содержащий вредоносную программу Trojan.DownLoader8.5385. При этом троянец (как и другие загружаемые им компоненты) имеет легитимную цифровую подпись, выданную на имя фирмы Updates LTD компанией Comodo, поэтому в процессе своей установки вредоносные приложения не вызывают подозрений у операционной системы.


Trojan.DownLoader8.5385 — это традиционный троянец-загрузчик, основная задача которого заключается в скачивании на инфицированный компьютер и запуске другого вредоносного ПО. В данном случае троянец загружает плагины для браузеров Google Chrome и Mozilla Firefox, предназначенные для массовой рассылки приглашений в различные группы Facebook, а также для автоматической установки пометок Like в данной социальной сети. Среди прочего эти вредоносные надстройки имеют следующие функциональные возможности:

  • получать данные о пользователях Facebook, занесенных в список друзей жертвы,
  • устанавливать пометку Like на странице социальной сети или на внешней ссылке,
  • открывать доступ к фотоальбому на заданной странице,
  • вступать в группы,
  • рассылать пользователям из списка друзей приглашения о вступлении в группу,
  • публиковать ссылки на «стене» пользователей,
  • изменять статус,
  • открывать окна чата,
  • присоединяться к страницам мероприятий,
  • рассылать пользователям приглашения на мероприятия,
  • публиковать комментарии к постам,
  • получать и отправлять предложения.

Конфигурационный файл со всеми необходимыми для работы плагинов данными загружается на зараженный ПК с принадлежащего злоумышленникам сервера. Указанные плагины детектируются антивирусным ПО Dr.Web как Trojan.Facebook.310.

Помимо этого Trojan.DownLoader8.5385 устанавливает на инфицированный компьютер вредоносную программу BackDoor.IRC.Bot.2344, способную объединять зараженные рабочие станции в ботнеты. Этот троянец реализует функции бэкдора и способен выполнять различные команды, передаваемые ему с использованием протокола обмена текстовыми сообщениями IRC (Internet Relay Chat), для чего бот подключается к специально созданному злоумышленниками чат-каналу. Среди директив, которые способен выполнять BackDoor.IRC.Bot.2344, можно отметить следующие:

  • выполнение команд командного интерпретатора CMD,
  • возможность загружать файл с заданного URL и помещать его в указанную локальную папку,
  • проверять, запущен ли указанный в команде процесс,
  • передавать на удаленный сервер список запущенных процессов, полученный с использованием стандартной утилиты tasklist.exe,
  • останавливать указанный процесс,
  • запускать произвольное приложение,
  • загружать с указанного URL и устанавливать плагин для браузера Google Chrome.

Таким образом можно сделать вывод, что текущая политика безопасности встроенных приложений Facebook способствует распространению троянских программ. 

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru