


Лаборатория Касперского спасает компании от кибер-рисков

Вышла новая версия Kaspersky Endpoint Security 10 для предприятий

Крупнейшая российская компания, специализирующаяся на кибер-безопасности, Kaspersky Lab недавно представила новое решение Endpoint Security для корпоративной IT-защиты. Руководство фирмы надеется, что продукт поможет ей занять третье место в общем списке поставщиков защитных услуг на рынке. Объём этого сегмента по предварительным оценкам составляет $64 млрд.


«Лаборатория Касперского» и ее исполнительный директор Евгений Касперский закатили по случаю выпуска нового продукта презентацию в шикарном отеле Dream Downtown в Нью-Йорке. Именно там была представлена новейшая программа The Endpoint Security for Business.

«Мир воспринимает нас как B2C-компанию», – говорит Касперский в интервью Forbes, – «Мы действительно начинали в этом секторе, так как увидели там свою нишу и возможность тихонько отобрать аудиторию у Symantec и McAfee. Корпоративные клиенты гораздо консервативнее. Тем не менее, мы выходим на этот рынок и намерены предоставить потребителям самое лучшее решение компьютерной безопасности в мире».

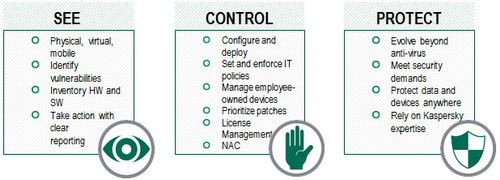
По словам Петра Меркулова из Лаборатории Касперского, главное отличие Endpoint Security от конкурентов заключается в более плотной интеграции. Теперь у клиентов не будет необходимости покупать разные защитные решения для мобильных устройств, серверов или ПК. Вместо этого можно будет приобрести один продукт, решающий сразу все проблемы.

Основные преимущества новой версии Endpoint Security for Business.

Endpoint ограничивает использование внешних устройства на корпоративных компьютерах. Программа умеет автоматически блокировать запуск неблагонадежных программ, а также составляет «черный список», куда включает все сомнительные приложения. В решении также имеется система обеспечения интернет-безопасности, защищающая пользователей от вредоносного программного обеспечения или потенциально опасных ссылок. С помощью этой же системы можно установить период, во время которого пользователи могут пользоваться сервисами, не связанными с их непосредственной работой.

Среди других преимуществ Endpoint Security for Business называют систему мобильной безопасности, которая позволяет IT-администраторам защищать данные на ваших собственных устройствах подключенных к корпоративной сети, включая смартфоны и планшеты. Также программный пакет включает в себя возможности по шифрованию данных и доступ к удобному управлению системой.

Время для выпуска подобного продукта выбрано удачно. Исходя из статистики за 2012 год, 91% всех компаний хотя бы раз столкнулся с компьютерной атакой. В 2013 ситуация не улучшилась: уже в конце января авторитетное издание The New York Times взломали китайские активисты.

По словам Касперского, в прошлом году продажи компании составили около $600 млн. Для сравнения у Trend Micro – японского лидера в области кибер-безопасности – общая капитализация составляет $3,6 млрд. Так что российскому гиганту еще есть куда стремиться.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru