


Vupen продаёт эксплойт для Windows 8 и IE10

Vupen продаёт эксплойт для Windows 8 и IE10

Французская компания Vupen Security объявила об успешном создании эксплойта для Windows 8, соединив цепочку из множества 0-day уязвимостей в Windows 8 и браузере Internet Explorer 10.

Естественно, компания не намерена сообщать информацию об уязвимостях в Microsoft. Согласно бизнес-модели Vupen Security, фирма продаёт oday-уязвимости и эксплойты клиентам из числа правоохранительных органов, разведывательных агентств западных стран, преимущественно, стран НАТО. Высокий моральный кодекс Vupen Security не позволяет продавать эксплойты в страны с диктаторскими режимами или неразвитой демократией, где эти инструменты могут быть использованы против невинных граждан, пишет xakep.ru.

Vupen Security специализируется на поиске уязвимостей и создании эксплойтов для программ Microsoft, Apple и Google. Компания традиционно побеждает на хакерских конкурсах, где требуется как можно более эффективно использовать 0day-уязвимости.

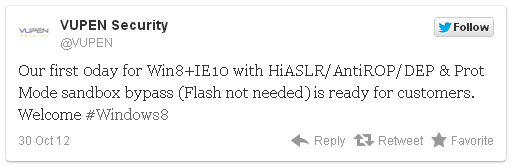
Новый эксплойт Win8+IE10 с HiASLR/AntiROP/DEP & Prot Mode с выходом из песочницы (Flash не требуется) уже в продаже.


Как видим, хакерам Vupen удалось преодолеть защитные механизмы Address Space Layout Randomization (ASLR) и Data Execution Protection (DEP), а также методы AntiROP, которые ориентированы на блокирование техники обхода ASLR и DEP.

Подпишитесь на новости

Солар представил AI Firewall для защиты от опасных действий агентов

ИИ-агент получил задачу, но это ещё не повод разрешать ему любое действие. На SOC Forum 2026 «Солар» представил Solar AI Firewall: решение для фильтрации запросов к внешним ИИ-моделям, защиты от промпт-инъекций и блокировки потенциально опасных действий агентов.

Подробности презентации выяснил корреспондент Anti-Malware.ru на форуме. Ранее мы сообщали о подготовке Solar AI Firewall к запуску.

Продукт встраивается в обмен между пользователями и ИИ и использует многослойную защиту. По заявлению компании, время реакции составляет миллисекунды, а решение противодействует 200 типам атак. Методика проверки и условия измерения этих показателей в полученных данных не уточняются.

Отдельный акцент на агентах, которые способны самостоятельно выполнять действия. AI Firewall должен проверять их операции и блокировать потенциально опасные. Для бизнеса это особенно актуально, когда помощник уже умеет не только советовать, но и нажимать кнопки в корпоративных системах.


Предусмотрены интеграции с другими средствами защиты, включая DLP, SIEM и IDM. Решение предлагается как облачный сервис и для локального развёртывания.

«Солар» использует и тестирует продукт внутри собственной компании. По словам представителей вендора, испытания помогли увидеть масштаб теневого ИИ — использования нейросетей вне установленного корпоративного контроля.

В перспективе компания планирует развивать сквозное управление ИИ-рисками.

RSS: Новости на портале Anti-Malware.ru