


XWorm RAT оброс разнородными загрузчиками для обхода защиты Windows

XWorm RAT оброс разнородными загрузчиками для обхода защиты Windows

XWorm RAT оброс разнородными загрузчиками для обхода защиты Windows

Распространители XWorm усложнили цепочку заражения, включив в нее множество различных стейджеров и лоадеров, чтобы уберечь трояна удаленного доступа от обнаружения и повысить эффективность доставки целевой полезной нагрузки.

Новые проводники XWorm пытаются подавить Windows-защиту AMSI и ETW, а также обеспечивают закрепление в системе средствами реестра и планировщика задач.

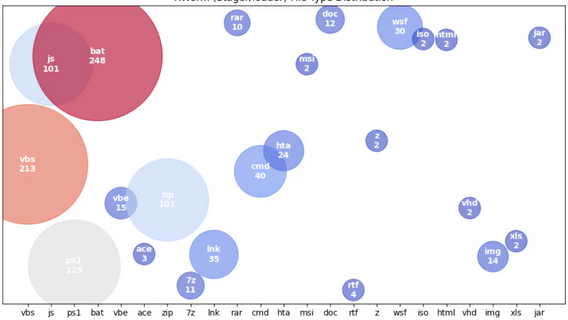
Для сокрытия вредоносных функций все эти загрузчики используют обфускацию (Base64 и шифрование по AES). Схема доставки пейлоада динамически изменяется и характерна разнообразием файловых форматов и языков сценариев — PowerShell, VBS, NET-экзешники, JavaScript, пакетные скрипты, .hta, .lnk, .iso, .vhd, .img, макросы Microsoft Office.


Сам обновленный XWorm прежде всего собирает сведения о зараженной системе: проверяет через WMI наличие антивирусов, драйверов видеозахвата, получает информацию о CPU, а также пытается обезвредить Microsoft Defender, добавив свои файлы в исключения.

Вредонос по-прежнему использует инъекции в процессы и владеет техникой DLL side-loading. Выступая в роли бэкдора, он выполняет команды, подаваемые с C2-сервера, и не утратил способность самостоятельно распространяться через съемные носители.

Для распространения трояна используются имейл-вложения и поддельные документы, встроенные в тело сообщений, имитирующих деловую переписку (поддельные уведомления о счетах к оплате, об отгрузке товара и т. п.).

В ходе одной из XWorm-кампаний его раздавали в связке с AsyncRAT, чтобы обеспечить надежный плацдарм для развертывания в сетях шифровальщика, созданного с помощью слитого в Сеть билдера LockBit Black.

С начала июля зловредный RAT также раздают с использованием стеганографии. После отработки начального VBScript (как вариант — JavaScript) в системе запускается встроенный PowerShell-код, который загружает файл JPG с NET-лоадером и финальным зловредом.

Новая атака на кеш Nginx позволяет красть данные и ломать сайты

Исследователь YesWeHack Алекс Брумен описал вектор кибератаки Cache Key Injection. В случае её эксплуатации последствия для потенциальной жертвы опасные: обход контроля доступа, раскрытие закрытых страниц, отказ в обслуживании и при определённых условиях.

Как объясняет исследователь YesWeHack, проблема возникает не в Nginx по умолчанию, а в конфигурациях, где администраторы просто склеивают несколько значений переменной длины без разделителей. Например:

$scheme$host$request_uri$http_accept

Разных запроса два, а итоговая строка может получиться одна. Так, запрос к /h с заголовком Accept: ome*/* создаёт тот же ключ, что и обычное обращение к /home с Accept: */*.

Если атакующий успеет первым положить в кеш ответ 404, пользователи вместо главной страницы будут получать ошибку до очистки записи. Получается CPDoS — отказ в обслуживании с доставкой прямо из кеша.

 

Ещё веселее становится с закрытыми разделами. В лабораторном примере страница /admin была доступна только с localhost, но злоумышленник мог обратиться к /ad и перенести оставшуюся часть имени в соседний компонент ключа. Nginx видел разрешённый путь, однако доставал из кеша содержимое админ-панели.

При совпадении нескольких условий техника позволяет столкнуть HTTP- и HTTPS-запросы и записать в кеш страницу со ссылкой на атакующий JavaScript, превратив ошибку конфигурации в stored XSS. Даже Cloudflare не всегда спасёт: заголовок Authorization может провести запрос мимо его кеша прямо к уязвимому кешу Nginx.

 

Защита выглядит до смешного просто: не склеивать значения вслепую. Между элементами ключа нужны разделители или структурное кодирование, например:

$scheme|$host|$request_uri|$http_accept

Также следует проверять Host, перенаправлять HTTP на HTTPS и не кешировать аутентифицированные запросы.

RSS: Новости на портале Anti-Malware.ru