


XWorm RAT оброс разнородными загрузчиками для обхода защиты Windows

XWorm RAT оброс разнородными загрузчиками для обхода защиты Windows

XWorm RAT оброс разнородными загрузчиками для обхода защиты Windows

Распространители XWorm усложнили цепочку заражения, включив в нее множество различных стейджеров и лоадеров, чтобы уберечь трояна удаленного доступа от обнаружения и повысить эффективность доставки целевой полезной нагрузки.

Новые проводники XWorm пытаются подавить Windows-защиту AMSI и ETW, а также обеспечивают закрепление в системе средствами реестра и планировщика задач.

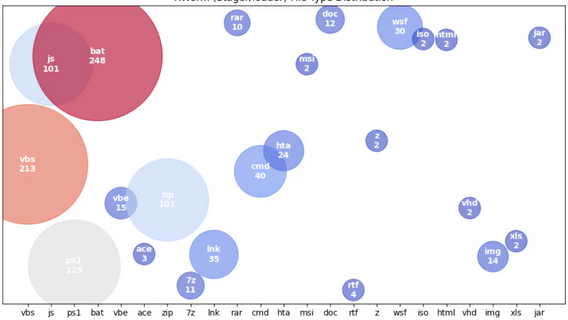
Для сокрытия вредоносных функций все эти загрузчики используют обфускацию (Base64 и шифрование по AES). Схема доставки пейлоада динамически изменяется и характерна разнообразием файловых форматов и языков сценариев — PowerShell, VBS, NET-экзешники, JavaScript, пакетные скрипты, .hta, .lnk, .iso, .vhd, .img, макросы Microsoft Office.


Сам обновленный XWorm прежде всего собирает сведения о зараженной системе: проверяет через WMI наличие антивирусов, драйверов видеозахвата, получает информацию о CPU, а также пытается обезвредить Microsoft Defender, добавив свои файлы в исключения.

Вредонос по-прежнему использует инъекции в процессы и владеет техникой DLL side-loading. Выступая в роли бэкдора, он выполняет команды, подаваемые с C2-сервера, и не утратил способность самостоятельно распространяться через съемные носители.

Для распространения трояна используются имейл-вложения и поддельные документы, встроенные в тело сообщений, имитирующих деловую переписку (поддельные уведомления о счетах к оплате, об отгрузке товара и т. п.).

В ходе одной из XWorm-кампаний его раздавали в связке с AsyncRAT, чтобы обеспечить надежный плацдарм для развертывания в сетях шифровальщика, созданного с помощью слитого в Сеть билдера LockBit Black.

С начала июля зловредный RAT также раздают с использованием стеганографии. После отработки начального VBScript (как вариант — JavaScript) в системе запускается встроенный PowerShell-код, который загружает файл JPG с NET-лоадером и финальным зловредом.

Подпишитесь на новости

VK Tech нарастил выручку до 14,4 млрд рублей, ИИ принёс миллиард

Корпоративный ИИ у VK Tech уже приносит не только презентации: за девять месяцев 2026 года выручка ИИ-решений достигла 1 млрд рублей. Общая выручка направления выросла примерно на 35%, до 14,4 млрд рублей. Вторым двигателем стали сервисы продуктивности VK WorkSpace.

Показатели компания раскрыла в отчёте VK за девять месяцев. Выручка VK WorkSpace увеличилась на 61%.

Клиентская база VK Tech выросла на 42%, примерно до 38 тыс. заказчиков. Причём доходы от малого и среднего бизнеса прибавили 46%, от крупных клиентов — 30%. За корпоративным софтом идут не только гиганты с многоэтажными бюджетами.

Рекуррентная, то есть повторяющаяся, выручка выросла на 52% и достигла 86% общей выручки VK Tech. Компания связывает это с расширением облачной клиентской базы и ростом доходов от техподдержки решений, развёрнутых у заказчиков.

Но рост продаж не означает такого же скачка рентабельности. EBITDA увеличилась на 21%, до 1,8 млрд рублей, тогда как операционные расходы — на 37%, до 12,6 млрд. Рентабельность по EBITDA снизилась с 14% до 12%. Бизнес растёт, расходы стараются не отставать.

Параллельно VK Tech добавляет ИИ-сценарии в WorkSpace, а в платформу VK AI Space — многоуровневую память агентов и инструменты соблюдения внутренних регламентов компаний. Агентов учат помнить контекст и работать по правилам. Судя по финансовым результатам, заказчики готовы платить за эту дисциплину.

RSS: Новости на портале Anti-Malware.ru