


Количество DDoS-атак подскочило на 43% во втором квартале 2025 года

Количество DDoS-атак подскочило на 43% во втором квартале 2025 года

Количество DDoS-атак подскочило на 43% во втором квартале 2025 года

Во втором квартале этого года число DDoS-атак резко выросло. Компания CURATOR, которая занимается защитой сайтов от перегрузок и кибератак, подсчитала: атак стало на 43% больше, чем за тот же период 2024 года. А вот нападений на уровне приложений (это когда атакуют именно работу сайтов, а не только трафик) стало на 74% больше — это очень много.

Кто пострадал больше всего?

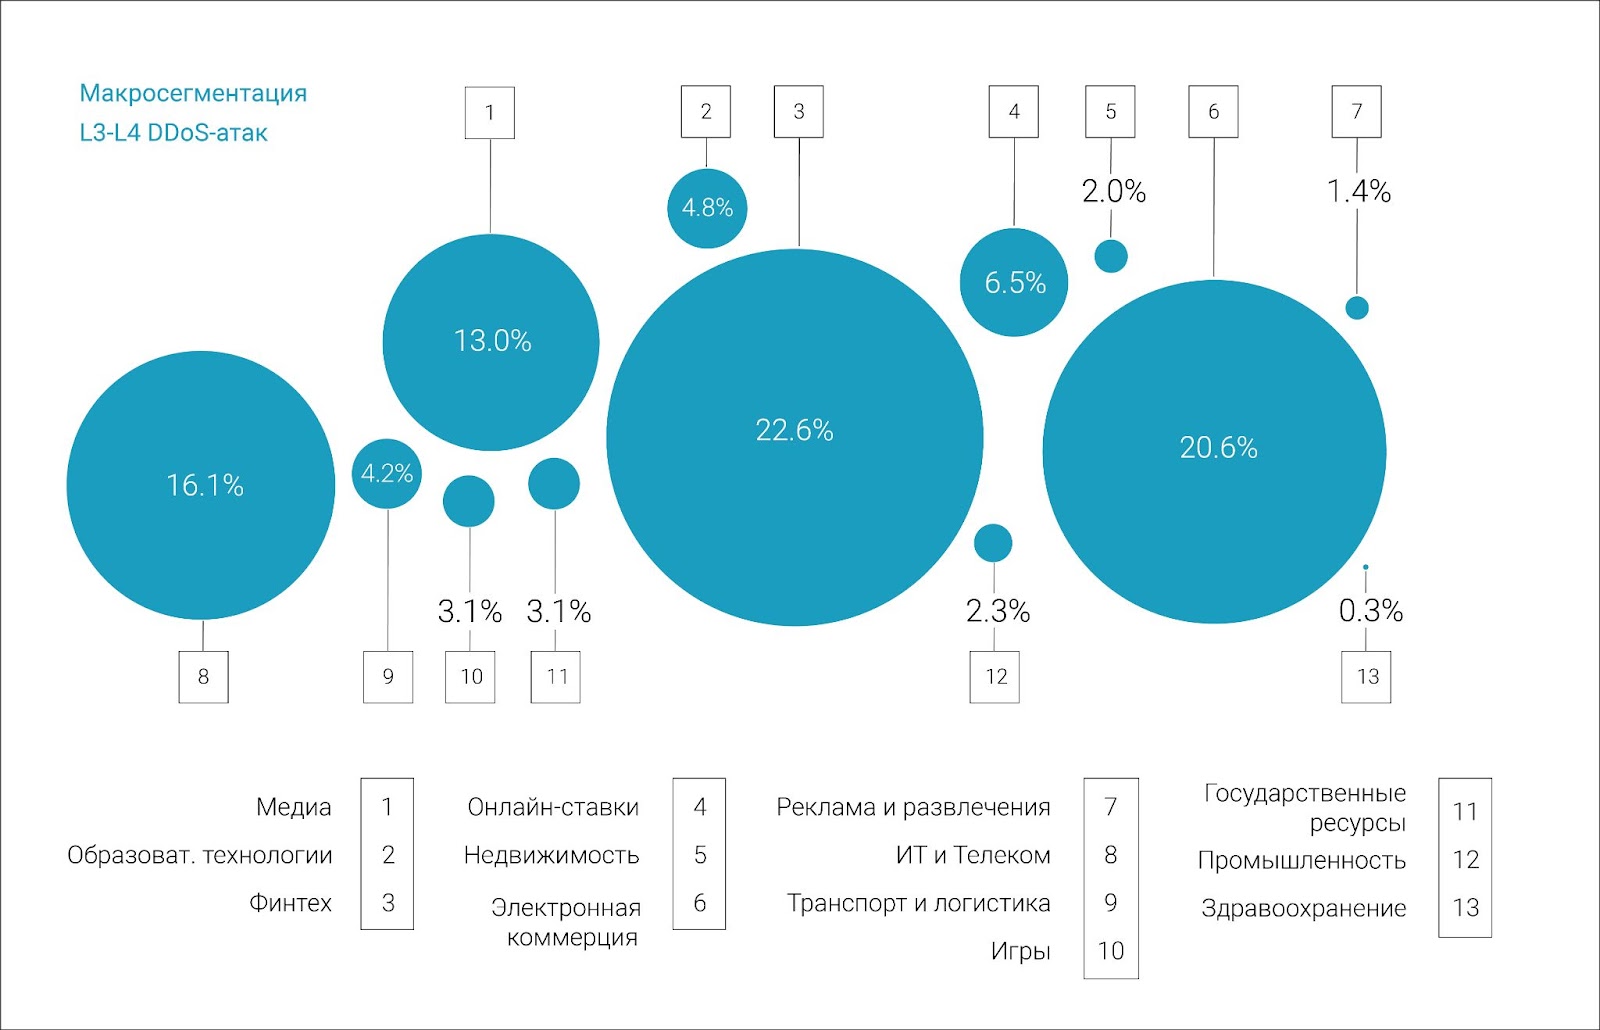
По данным CURATOR, чаще всего атаки на сетевом уровне (L3–L4) были направлены на финтех-компании (22,6%), онлайн-торговлю (20,6%) и ИТ с телекомом (16,1%). Вместе эти три сектора собрали почти 60% всех атак такого рода за квартал.


Рекорды по длительности и мощности

Самая долгая атака за квартал длилась чуть больше четырёх суток — это была атака на сайт онлайн-букмекера. А вот самая мощная атака произошла 3 апреля и тоже пришлась на букмекеров: пиковая нагрузка — 965 Гбит/с. Почти повтор прошлогоднего рекорда.

И вот что интересно:

«Дата атаки почти совпадает с тем, как Александр Овечкин стал рекордсменом НХЛ по голам — возможно, это и спровоцировало DDoS», — говорит Дмитрий Ткачёв, гендиректор CURATOR.

Масштабные ботнеты и миллионы IP-адресов.

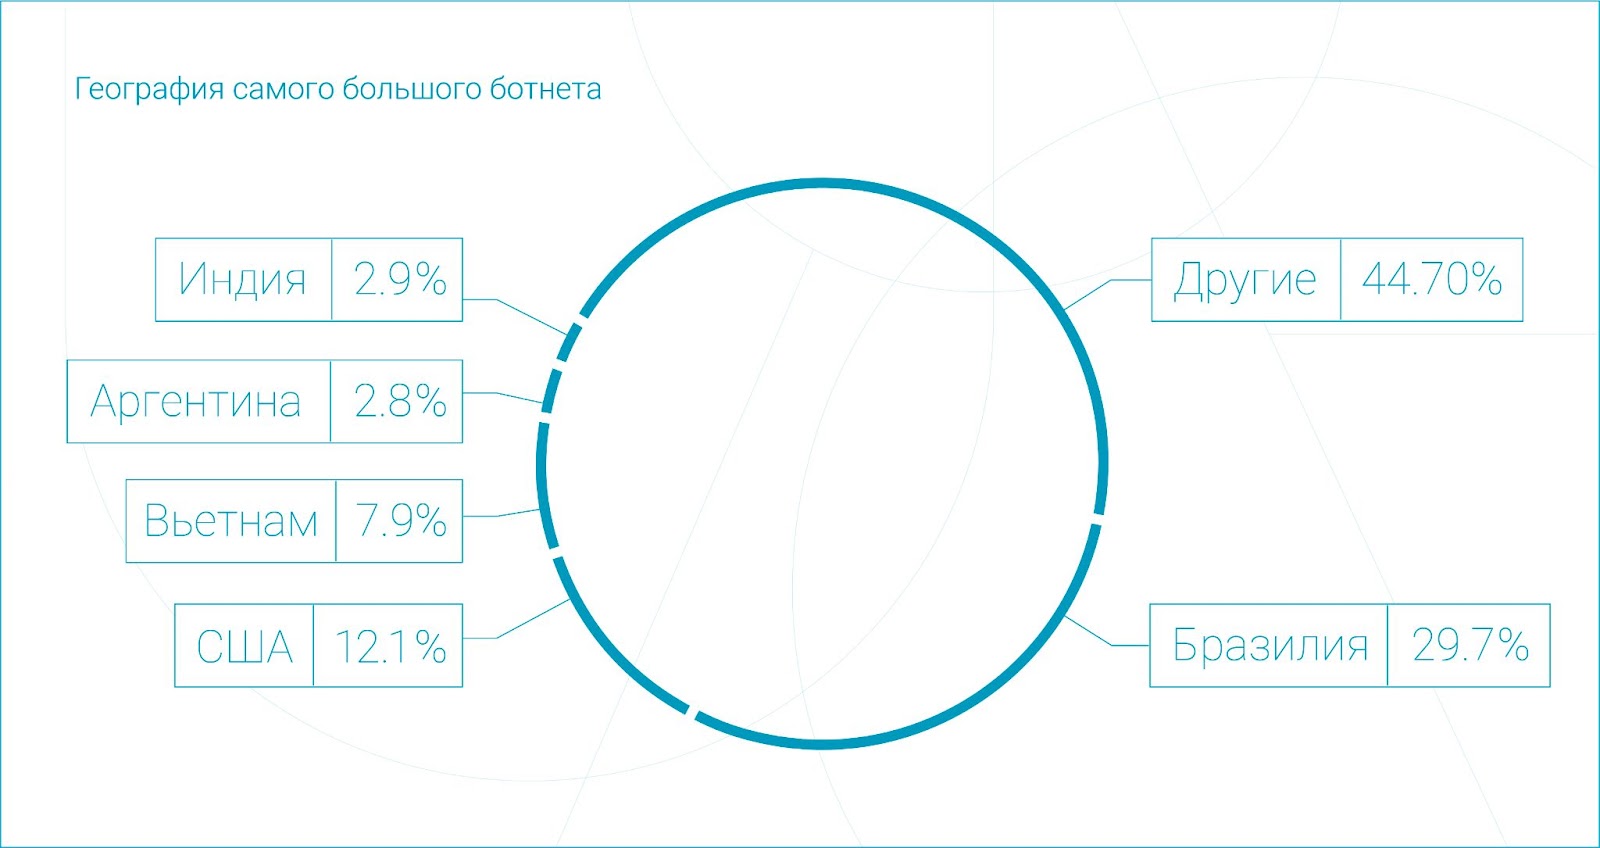
Ещё одна крупная атака случилась 16 мая — тогда на одну из госструктур обрушился ботнет, в котором участвовало в 3,5 раза больше устройств, чем два месяца назад — около 4,6 млн IP-адресов!

«Ботнеты сейчас достигают такого масштаба, о котором год назад и мечтать не могли. Если такую атаку не остановить, она просто завалит онлайн-сервисы миллионами запросов — и сайты лягут, транзакции встанут, бизнес остановится», — подчёркивает Ткачёв.

Во втором квартале особенно выросли L7-атаки — тех стало на 74% больше по сравнению с прошлым годом. Главные страны-источники таких атак:

  • Россия — 17%
  • США — 16,6%
  • Бразилия — 13,2% (выросла значительно)


Во втором квартале 2025 наблюдался настоящий всплеск активности вредоносных ботов — рост трафика на 31%. Особенно много их стало в апреле и мае, а в июне пошёл спад.

Чаще всего «плохие» боты атаковали:

  • электронную коммерцию (59,6% всех атак),
  • онлайн-ставки (16,5%),
  • медиа (9,6%).

На эти три сектора пришлось больше 85% всего вредоносного бот-трафика во втором квартале.

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru