


В Сеть утекли персональные данные 270 000 клиентов Samsung

В Сеть утекли персональные данные 270 000 клиентов Samsung

В Сеть утекли персональные данные 270 000 клиентов Samsung

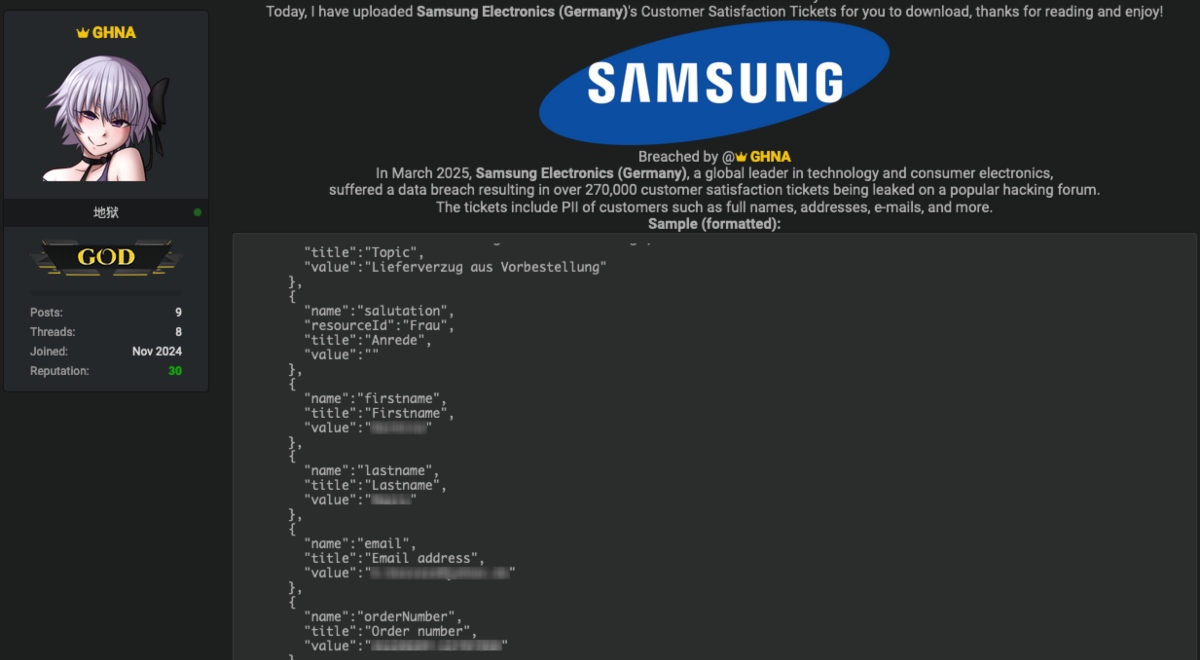
В открытый доступ выложен свежий дамп базы данных германского филиала Samsung — по словам автора публикации, более 270 тыс. клиентских заявок в техподдержку, с указанием полного имени, имейл и адреса проживания.

Как оказалось, утечку спровоцировала оплошность Spectos, местного помощника Samsung по мониторингу и улучшению качества сервиса. В 2021 году инфостилер Raccoon украл учетки у одного из сотрудников компании, и с тех пор их никто не удосужился заменить.

Этим теперь и воспользовался новый взломщик. В Cybernews ознакомились с выложенными в паблик образцами заявок и пришли к выводу, что это не фейк. Почти все записи датированы 2025 годом и помимо персональных данных содержат ID тикета, номер заказа и имейл агента Samsung.


В руках мошенников подобные данные позволят перехватить чужой заказ (к примеру, дорогой телевизор), воспользоваться чужим правом на гарантийный ремонт, а также проводить атаки на клиентов корейской компании с целью кражи паролей, одноразовых кодов доступа и платежных данных.

Используя ИИ-инструменты, злоумышленники смогут автоматизировать поиск подходящих мишеней (бессистемная база предлагается в свободное пользование), как и сами мошеннические операции, совершая тысячи попыток обмана каждый день.

Заметим, это далеко не первая утечка клиентских данных у Samsung. Более того, два года назад сотрудники компании по недомыслию слили корпоративные данные, включая исходные коды, ChatGPT, которым они на тот момент только начали пользоваться в рабочих процессах.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru