


Российских специалистов по автоматизации бизнеса атакует BrockenDoor

Российских специалистов по автоматизации бизнеса атакует BrockenDoor

Российских специалистов по автоматизации бизнеса атакует BrockenDoor

При разборе атак на российские компании, специализирующиеся на внедрении софта для автоматизации бизнеса, эксперты «Лаборатории Касперского» выявили неизвестный ранее бэкдор. Вредонос, нареченный BrockenDoor, распространяется в основном по имейл.

В рамках данной кампании засветились и другие зловреды, позволяющие получать удаленный доступ к системам и выкачивать из них конфиденциальные данные, — Remcos RAT и DarkGate.

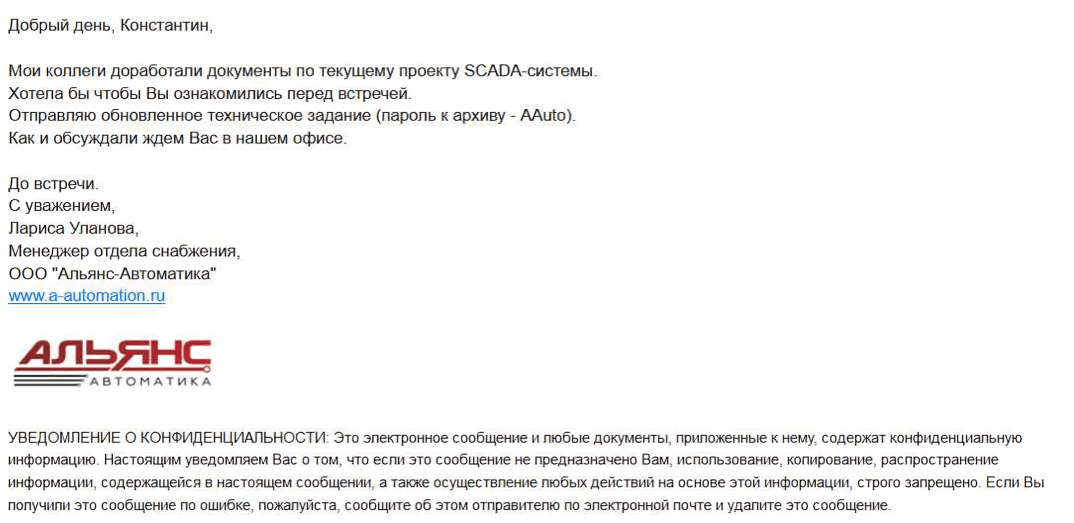
Целевая атака, как правило, начинается с рассылки поддельных писем от имени реального разработчика продуктов для автоматизации бизнес-процессов. Специалиста по внедрению, настройке, сопровождению такого софта просят ознакомиться с ТЗ, приложенным архивным файлом.


В архиве может скрываться исполняемый файл. Чтобы выдать его за безвредный, злоумышленники подменяют имя и расширение по методу Right-to-Left Override (RLO).

В других случаях содержимое было богаче за счет включения двух маскировочных документов PDF. Цепочку заражения запускает третий файл, вредоносный LNK.

Проникнув в систему, новобранец BrockenDoor собирает о ней информацию (имя пользователя и компьютера, версия ОС, сетевые адаптеры, запущенные процессы, файлы на рабочем столе) и отправляет на свой сервер.

В ответ он может получить одну из следующих команд:

  • изменить интервал опроса C2 (по умолчанию чуть более 5 секунд);
  • записать на диск и запустить полученный с C2 файл (варианты запуска: функция С/C++ system, API-функции ShellExecuteA, CreateProcessA, WinExec);
  • запустить CMD или Powershell из командной строки;
  • удалить себя из системы.

Один из найденных семплов также умел выполнять команду на загрузку и запуск клиента Tuoni — появившегося в этом году инструмента, помогающего отрабатывать навыки постэксплуатации, в том числе в ходе групповых киберучений.

«Изначально эта кампания привлекла наше внимание из-за нестандартного использования RLO, — рассказывает эксперт Kaspersky Артем Ушков. — Злоумышленники распространяли вредоносные файлы в архивах, хотя популярные архиваторы не обрабатывают символ RLO и отображают корректное название файла и расширение. Пока мы не можем отнести эти атаки к какой-то известной группе, но будем внимательно следить за развитием кампании».

Подпишитесь на новости

Урон по цене кофе: заказать DDoS-атаку можно всего за $30

Чтобы положить чужой сайт, больше не нужны собственный ботнет, команда киберпреступников и чемодан денег. Достаточно найти подрядчика в даркнете и заплатить от $30 (дешевле некоторых подписок на вполне легальные сервисы). Эксперты Kaspersky Digital Footprint Intelligence изучили более 250 тысяч публикаций в даркнете и дипвебе и обнаружили почти 150 действующих поставщиков DDoS-услуг.

Согласно исследованию «DDoS-экономика: сколько стоит „положить” сайт» (PDF), атака продолжительностью от одного до 30 дней может стоить от $30 до $2000. Итоговый ценник зависит от цели, мощности и продолжительности цифрового обстрела.

Теневой рынок даже предлагает демоверсию: короткую пробную атаку примерно за $10, а иногда и бесплатно. Всё как у приличного SaaS-сервиса, только вместо управления проектами клиент получает возможность обрушить чужой ресурс.


Для постоянных покупателей работает подписка DDoS-as-a-Service. За $1-30 тысяч в месяц заказчику дают доступ к инструментам, позволяющим запускать атаки длительностью от минуты до 48 часов. Цена зависит от используемых методов и количества одновременных целей.

Рынок при этом бодро пополняется новичками. Только за первый квартал 2026 года исследователи нашли 16 новых поставщиков. Если темп сохранится, по итогам года их станет минимум на 25% больше, чем в 2025-м. Средний срок жизни такого бизнеса составляет 2,5 года, а отдельные ветераны работают уже около десятилетия.

RSS: Новости на портале Anti-Malware.ru