


Российских специалистов по автоматизации бизнеса атакует BrockenDoor

Российских специалистов по автоматизации бизнеса атакует BrockenDoor

Российских специалистов по автоматизации бизнеса атакует BrockenDoor

При разборе атак на российские компании, специализирующиеся на внедрении софта для автоматизации бизнеса, эксперты «Лаборатории Касперского» выявили неизвестный ранее бэкдор. Вредонос, нареченный BrockenDoor, распространяется в основном по имейл.

В рамках данной кампании засветились и другие зловреды, позволяющие получать удаленный доступ к системам и выкачивать из них конфиденциальные данные, — Remcos RAT и DarkGate.

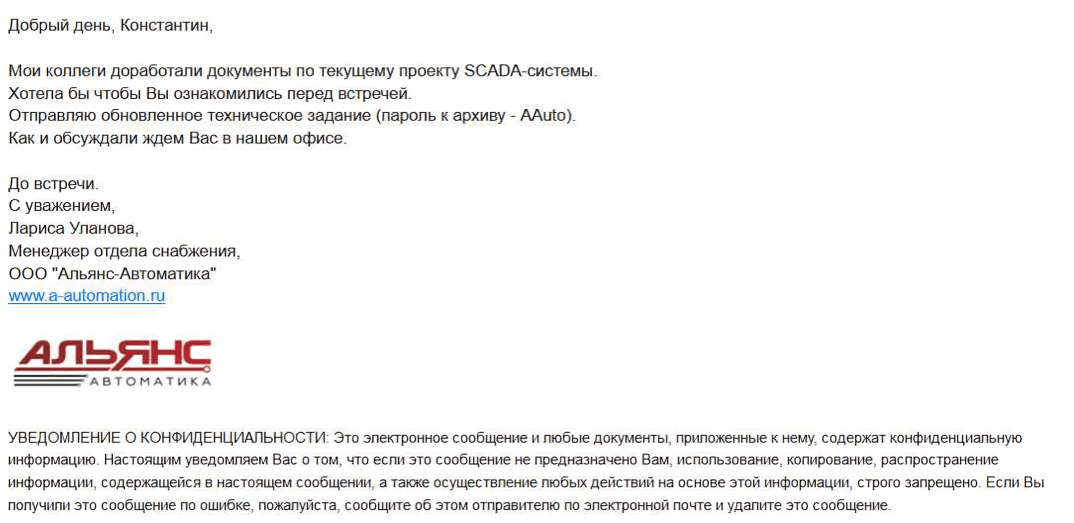
Целевая атака, как правило, начинается с рассылки поддельных писем от имени реального разработчика продуктов для автоматизации бизнес-процессов. Специалиста по внедрению, настройке, сопровождению такого софта просят ознакомиться с ТЗ, приложенным архивным файлом.


В архиве может скрываться исполняемый файл. Чтобы выдать его за безвредный, злоумышленники подменяют имя и расширение по методу Right-to-Left Override (RLO).

В других случаях содержимое было богаче за счет включения двух маскировочных документов PDF. Цепочку заражения запускает третий файл, вредоносный LNK.

Проникнув в систему, новобранец BrockenDoor собирает о ней информацию (имя пользователя и компьютера, версия ОС, сетевые адаптеры, запущенные процессы, файлы на рабочем столе) и отправляет на свой сервер.

В ответ он может получить одну из следующих команд:

  • изменить интервал опроса C2 (по умолчанию чуть более 5 секунд);
  • записать на диск и запустить полученный с C2 файл (варианты запуска: функция С/C++ system, API-функции ShellExecuteA, CreateProcessA, WinExec);
  • запустить CMD или Powershell из командной строки;
  • удалить себя из системы.

Один из найденных семплов также умел выполнять команду на загрузку и запуск клиента Tuoni — появившегося в этом году инструмента, помогающего отрабатывать навыки постэксплуатации, в том числе в ходе групповых киберучений.

«Изначально эта кампания привлекла наше внимание из-за нестандартного использования RLO, — рассказывает эксперт Kaspersky Артем Ушков. — Злоумышленники распространяли вредоносные файлы в архивах, хотя популярные архиваторы не обрабатывают символ RLO и отображают корректное название файла и расширение. Пока мы не можем отнести эти атаки к какой-то известной группе, но будем внимательно следить за развитием кампании».

Подпишитесь на новости

Безлимит на 128 Кбит/с: ФАС не увидела проблемы в обещаниях операторов

Федеральная антимонопольная служба не стала разбираться с обещаниями операторов о безлимитном интернете и доступе без ограничений в роуминге. В ведомстве решили, что информация на официальных сайтах компаний рекламой не является.

На формулировки «Вымпелкома», «МегаФона», МТС и «Т2 Мобайл» пожаловалась Ассоциация профессиональных пользователей социальных сетей и мессенджеров, пишет «Коммерсантъ».

Общественники указали, что объём трафика на максимальной скорости ограничен, а после его исчерпания соединение замедляется до 128-512 Кбит/с. Иногда для возвращения нормальной скорости приходится покупать дополнительный пакет.

Формально интернет при этом не отключается. Практически же видео, загрузка файлов и многие сайты превращаются в сеанс медитации с полосой прогресса.

Операторы считают термин «безлимитный» справедливым, поскольку ограничения по общему объёму данных нет. Меняется только скорость, а её снижение и условия покупки дополнительных гигабайтов указаны в описании услуги.

В «Т2 Мобайл» добавили, что 128 Кбит/с достаточно для мессенджеров и социальных сетей. Авторы жалобы с позицией ФАС не согласны и намерены добиваться рассмотрения вопроса по существу.

Юристы отмечают, что служба оценила лишь страницы с техническими параметрами, хотя обращение касалось также баннеров, промоновостей, поисковой рекламы, СМС и пуш-уведомлений. Такие материалы уже могут соответствовать юридическим признакам рекламы, но отдельной оценки не получили.

Таким образом, безлимит пока остаётся безлимитом даже тогда, когда скорость падает почти до допотопных значений. Главное, что интернет технически жив. А насколько он пригоден для использования — это, видимо, уже слишком философский вопрос.

RSS: Новости на портале Anti-Malware.ru