


Российских специалистов по автоматизации бизнеса атакует BrockenDoor

Российских специалистов по автоматизации бизнеса атакует BrockenDoor

Российских специалистов по автоматизации бизнеса атакует BrockenDoor

При разборе атак на российские компании, специализирующиеся на внедрении софта для автоматизации бизнеса, эксперты «Лаборатории Касперского» выявили неизвестный ранее бэкдор. Вредонос, нареченный BrockenDoor, распространяется в основном по имейл.

В рамках данной кампании засветились и другие зловреды, позволяющие получать удаленный доступ к системам и выкачивать из них конфиденциальные данные, — Remcos RAT и DarkGate.

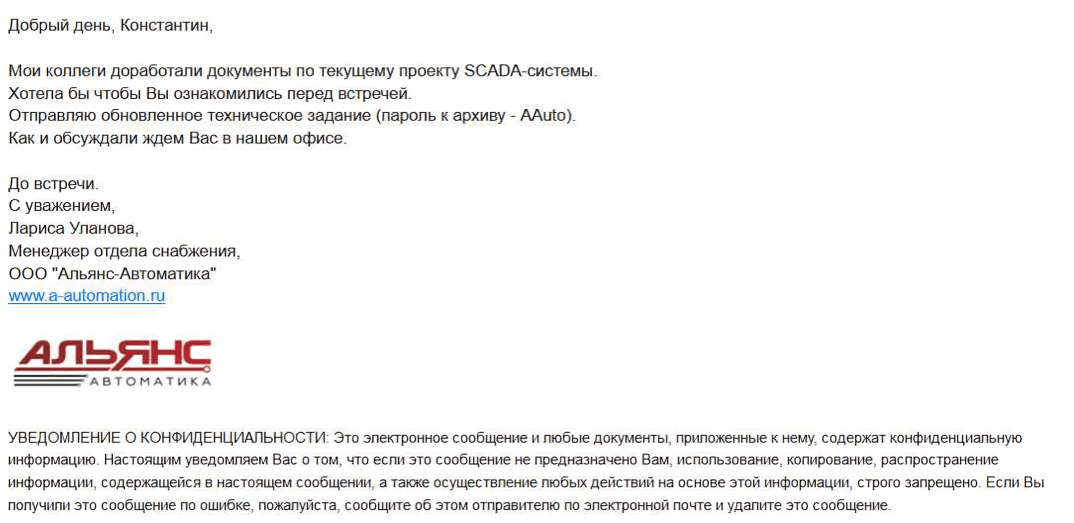
Целевая атака, как правило, начинается с рассылки поддельных писем от имени реального разработчика продуктов для автоматизации бизнес-процессов. Специалиста по внедрению, настройке, сопровождению такого софта просят ознакомиться с ТЗ, приложенным архивным файлом.


В архиве может скрываться исполняемый файл. Чтобы выдать его за безвредный, злоумышленники подменяют имя и расширение по методу Right-to-Left Override (RLO).

В других случаях содержимое было богаче за счет включения двух маскировочных документов PDF. Цепочку заражения запускает третий файл, вредоносный LNK.

Проникнув в систему, новобранец BrockenDoor собирает о ней информацию (имя пользователя и компьютера, версия ОС, сетевые адаптеры, запущенные процессы, файлы на рабочем столе) и отправляет на свой сервер.

В ответ он может получить одну из следующих команд:

  • изменить интервал опроса C2 (по умолчанию чуть более 5 секунд);
  • записать на диск и запустить полученный с C2 файл (варианты запуска: функция С/C++ system, API-функции ShellExecuteA, CreateProcessA, WinExec);
  • запустить CMD или Powershell из командной строки;
  • удалить себя из системы.

Один из найденных семплов также умел выполнять команду на загрузку и запуск клиента Tuoni — появившегося в этом году инструмента, помогающего отрабатывать навыки постэксплуатации, в том числе в ходе групповых киберучений.

«Изначально эта кампания привлекла наше внимание из-за нестандартного использования RLO, — рассказывает эксперт Kaspersky Артем Ушков. — Злоумышленники распространяли вредоносные файлы в архивах, хотя популярные архиваторы не обрабатывают символ RLO и отображают корректное название файла и расширение. Пока мы не можем отнести эти атаки к какой-то известной группе, но будем внимательно следить за развитием кампании».

Подпишитесь на новости

Claude работает со сбоями: Anthropic сообщила о проблемах с claude.ai

13 ноября пользователи Claude от Anthropic жалуются на сбои в работе сервиса. На странице статуса Claude у чат-бота claude.ai и ИИ-ассистента Claude Cowork указано снижение производительности. Claude Code, Claude API и консоль для разработчиков работают в обычном режиме.

Состояние сервисов Anthropic публикует на странице статуса Claude.

Отдельного сообщения об инциденте на 13 ноября компания пока не опубликовала, причину сбоя тоже не назвала.

Downdetector показывает пик около 12:00 по Москве.



Накануне у Claude перестал нормально работать коннектор Microsoft 365, через который чат-бот получает доступ к почте, календарю, SharePoint и чатам Teams. Anthropic начала разбираться с ошибками 12 ноября в 20:52 по московскому времени.

Позже корпорация сообщила, что проблема на стороне внешнего поставщика: большинство запросов к почте, календарю и поиску завершались ошибкой, а у части пользователей не открывалась надстройка Claude для Outlook.

В 1:23 мск 13 ноября Anthropic уточнила, что причина в сбое самой Microsoft 365, и большинство запросов по-прежнему не проходят.

Сбой Microsoft 365 начался вечером 12 ноября. Компания объяснила его тем, что часть серверов неожиданно стала недоступна, а нагрузка легла на оставшиеся.

RSS: Новости на портале Anti-Malware.ru