


Российских специалистов по автоматизации бизнеса атакует BrockenDoor

Российских специалистов по автоматизации бизнеса атакует BrockenDoor

Российских специалистов по автоматизации бизнеса атакует BrockenDoor

При разборе атак на российские компании, специализирующиеся на внедрении софта для автоматизации бизнеса, эксперты «Лаборатории Касперского» выявили неизвестный ранее бэкдор. Вредонос, нареченный BrockenDoor, распространяется в основном по имейл.

В рамках данной кампании засветились и другие зловреды, позволяющие получать удаленный доступ к системам и выкачивать из них конфиденциальные данные, — Remcos RAT и DarkGate.

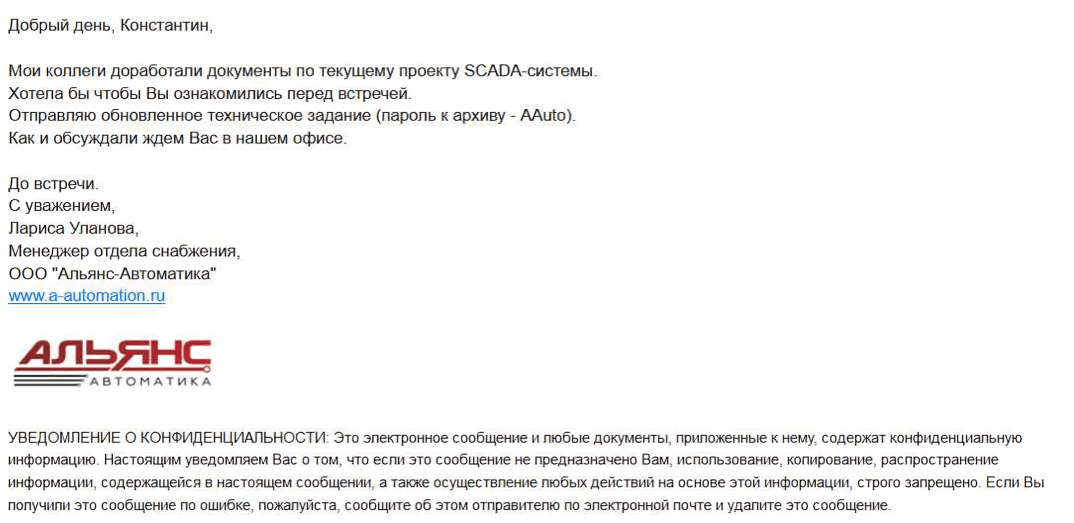
Целевая атака, как правило, начинается с рассылки поддельных писем от имени реального разработчика продуктов для автоматизации бизнес-процессов. Специалиста по внедрению, настройке, сопровождению такого софта просят ознакомиться с ТЗ, приложенным архивным файлом.


В архиве может скрываться исполняемый файл. Чтобы выдать его за безвредный, злоумышленники подменяют имя и расширение по методу Right-to-Left Override (RLO).

В других случаях содержимое было богаче за счет включения двух маскировочных документов PDF. Цепочку заражения запускает третий файл, вредоносный LNK.

Проникнув в систему, новобранец BrockenDoor собирает о ней информацию (имя пользователя и компьютера, версия ОС, сетевые адаптеры, запущенные процессы, файлы на рабочем столе) и отправляет на свой сервер.

В ответ он может получить одну из следующих команд:

  • изменить интервал опроса C2 (по умолчанию чуть более 5 секунд);
  • записать на диск и запустить полученный с C2 файл (варианты запуска: функция С/C++ system, API-функции ShellExecuteA, CreateProcessA, WinExec);
  • запустить CMD или Powershell из командной строки;
  • удалить себя из системы.

Один из найденных семплов также умел выполнять команду на загрузку и запуск клиента Tuoni — появившегося в этом году инструмента, помогающего отрабатывать навыки постэксплуатации, в том числе в ходе групповых киберучений.

«Изначально эта кампания привлекла наше внимание из-за нестандартного использования RLO, — рассказывает эксперт Kaspersky Артем Ушков. — Злоумышленники распространяли вредоносные файлы в архивах, хотя популярные архиваторы не обрабатывают символ RLO и отображают корректное название файла и расширение. Пока мы не можем отнести эти атаки к какой-то известной группе, но будем внимательно следить за развитием кампании».

Подпишитесь на новости

В России сформулировали главную проблему ИИ — у него нет страха

Искусственному интеллекту не хватает страха перед ошибкой. Такую мысль высказал заместитель главы Минцифры России Александр Шойтов на конференции BIS Summit, посвящённой информационной безопасности бизнеса и ИТ.

«В ИИ нужно встроить систему страха, чтобы он боялся совершить ошибку, как человек», — заявил Шойтов в ходе дискуссии.

Речь, конечно, не о дрожащей нейросети, которая перед каждым ответом вспоминает ипотеку и разговор с начальником. Под страхом можно понимать встроенный механизм сомнения: способность модели оценивать последствия своих действий, признавать нехватку данных и останавливаться, если цена ошибки слишком высока.

Сейчас генеративный ИИ способен уверенно выдавать неверные ответы, придумывать факты и выполнять опасные команды без человеческого ощущения риска.

Для обычного чат-бота это заканчивается галлюцинацией, а для ИИ-агента с доступом к корпоративным системам — удалёнными файлами, утечкой данных или нарушением работы инфраструктуры.

На BIS Summit прозвучала и ещё более амбициозная идея — встроить в ИИ-модели совесть. Её озвучил Николай Лишин, заместитель руководителя ФМБА России. Если страх должен удерживать систему от ошибки, то совесть, по такой логике, должна помогать оценивать допустимость самого действия.

Получается своеобразный технический портрет идеального ИИ: достаточно умный, чтобы решить задачу, достаточно напуганный, чтобы всё перепроверить, и достаточно совестливый, чтобы вовремя отказаться. Осталось только написать для этого техническое задание.

RSS: Новости на портале Anti-Malware.ru