


Российских специалистов по автоматизации бизнеса атакует BrockenDoor

Российских специалистов по автоматизации бизнеса атакует BrockenDoor

Российских специалистов по автоматизации бизнеса атакует BrockenDoor

При разборе атак на российские компании, специализирующиеся на внедрении софта для автоматизации бизнеса, эксперты «Лаборатории Касперского» выявили неизвестный ранее бэкдор. Вредонос, нареченный BrockenDoor, распространяется в основном по имейл.

В рамках данной кампании засветились и другие зловреды, позволяющие получать удаленный доступ к системам и выкачивать из них конфиденциальные данные, — Remcos RAT и DarkGate.

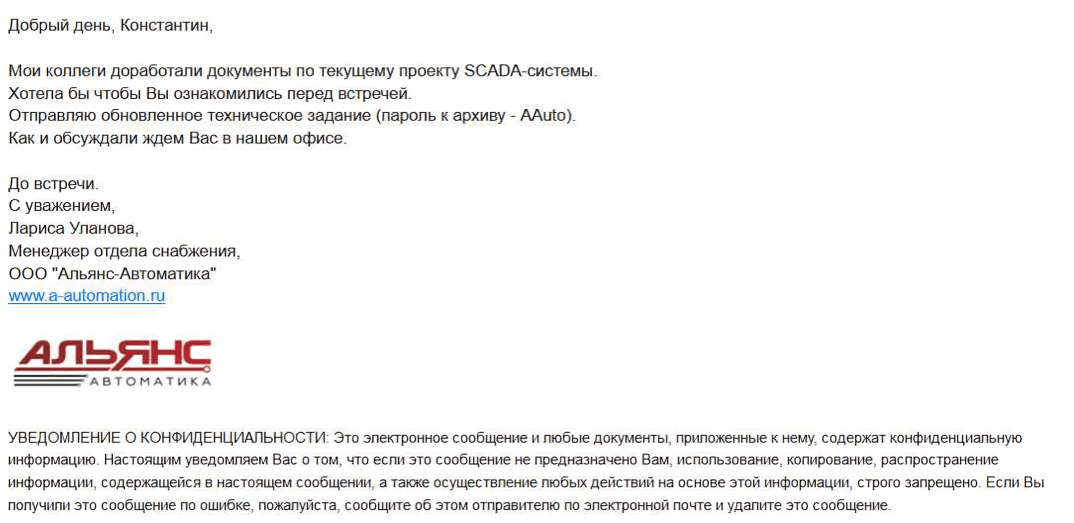
Целевая атака, как правило, начинается с рассылки поддельных писем от имени реального разработчика продуктов для автоматизации бизнес-процессов. Специалиста по внедрению, настройке, сопровождению такого софта просят ознакомиться с ТЗ, приложенным архивным файлом.


В архиве может скрываться исполняемый файл. Чтобы выдать его за безвредный, злоумышленники подменяют имя и расширение по методу Right-to-Left Override (RLO).

В других случаях содержимое было богаче за счет включения двух маскировочных документов PDF. Цепочку заражения запускает третий файл, вредоносный LNK.

Проникнув в систему, новобранец BrockenDoor собирает о ней информацию (имя пользователя и компьютера, версия ОС, сетевые адаптеры, запущенные процессы, файлы на рабочем столе) и отправляет на свой сервер.

В ответ он может получить одну из следующих команд:

  • изменить интервал опроса C2 (по умолчанию чуть более 5 секунд);
  • записать на диск и запустить полученный с C2 файл (варианты запуска: функция С/C++ system, API-функции ShellExecuteA, CreateProcessA, WinExec);
  • запустить CMD или Powershell из командной строки;
  • удалить себя из системы.

Один из найденных семплов также умел выполнять команду на загрузку и запуск клиента Tuoni — появившегося в этом году инструмента, помогающего отрабатывать навыки постэксплуатации, в том числе в ходе групповых киберучений.

«Изначально эта кампания привлекла наше внимание из-за нестандартного использования RLO, — рассказывает эксперт Kaspersky Артем Ушков. — Злоумышленники распространяли вредоносные файлы в архивах, хотя популярные архиваторы не обрабатывают символ RLO и отображают корректное название файла и расширение. Пока мы не можем отнести эти атаки к какой-то известной группе, но будем внимательно следить за развитием кампании».

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru