Специалисты «Лаборатории Касперского» обнаружили новый сложный Android-троян под названием Frogblight, который нацелен в первую очередь на пользователей из Турции. Зловред маскируется под легитимные государственные приложения и сочетает в себе функции банковского трояна и полноценного шпионского инструмента.
Первые образцы Frogblight были зафиксированы в августе 2025 года. С самого начала вредоносная программа делала ставку на социальную инженерию: она выдавала себя за приложение для доступа к материалам судебных дел через официальные государственные порталы Турции.
Основной канал распространения — смишинг. Потенциальным жертвам приходят сообщения о якобы возбуждённом судебном деле с предложением срочно установить «официальное» приложение.
После инсталляции всё выглядит максимально правдоподобно: Frogblight открывает настоящий государственный веб-сайт для доступа к судебным документам прямо внутри встроенного WebView.
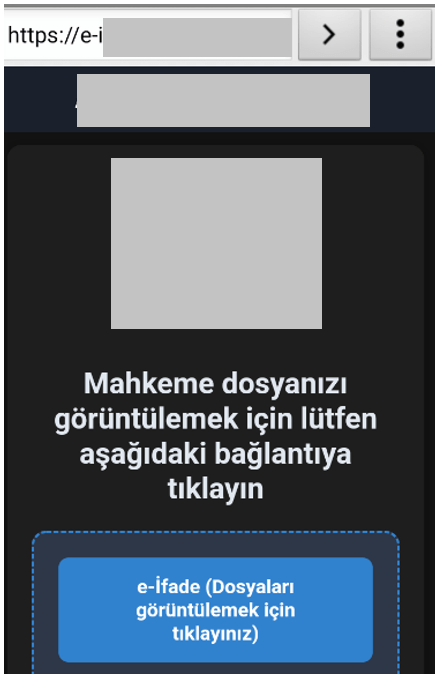
Параллельно зловред запрашивает подозрительные разрешения: доступ к СМС, файлам, информации об устройстве и другим функциям. Когда пользователь пытается войти в онлайн-банк через предложенные варианты, Frogblight внедряет вредоносный JavaScript-код и перехватывает все введённые данные, отправляя их на серверы злоумышленников.
Всего троян запрашивает 24 различных разрешения. Среди них — управление СМС, доступ к контактам, службе специальных возможностей (Accessibility Services), обход ограничений энергосбережения и многое другое. Такой набор фактически даёт атакующим полный контроль над заражённым устройством.
По данным «Лаборатории Касперского», Frogblight активно дорабатывался в течение сентября 2025 года. Каждая новая версия получала дополнительные возможности. Более поздние варианты маскировались уже под браузер Chrome и обзаводились расширенной шпионской функциональностью: выгрузкой списка контактов, журналов вызовов и записью нажатий клавиш с помощью собственной клавиатуры.
Свежие образцы используют WebSocket вместо REST API для связи с управляющей инфраструктурой, что указывает на дальнейшее развитие платформы. Кроме того, зловред умеет определять запуск в эмуляторе и не активируется на устройствах в США — это говорит о достаточно опытных разработчиках.
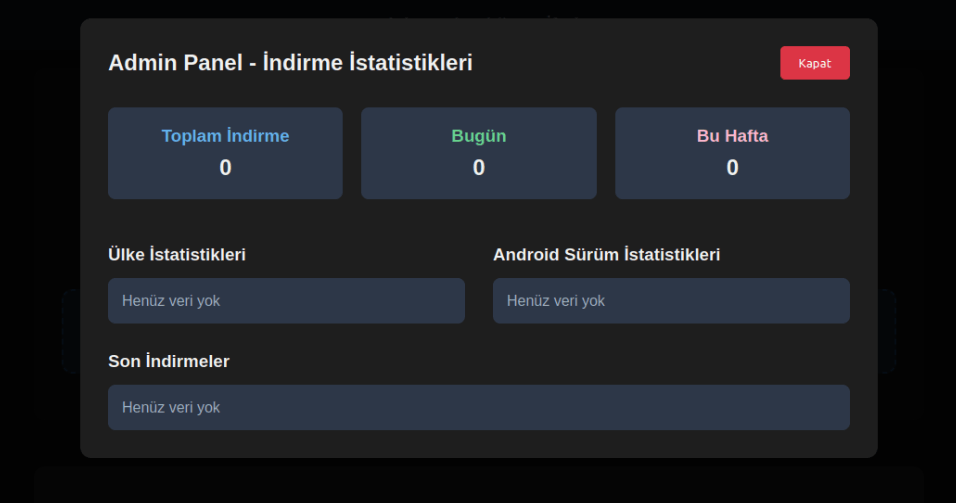
Отдельный интерес у исследователей вызвали признаки модели Malware-as-a-Service. Например, Kaspersky обнаружила веб-панель управления, через которую можно сортировать заражённые устройства по установленным банковским приложениям и запускать массовые СМС-рассылки. Использование специальных ключей для аутентификации WebSocket-соединений также укладывается в эту схему.
Точной атрибуции пока нет, но специалисты нашли заметные пересечения Frogblight с семейством Coper, код которого размещался на GitHub. Комментарии в исходниках, написанные на турецком языке, позволяют предположить, что разработчики — носители языка.
«Лаборатория Касперского» уже опубликовала индикаторы компрометации: хеши APK-файлов, домены и IP-адреса управляющих серверов, а также ссылки на ресурсы распространения. В продуктах компании зловред детектируется как HEUR:Trojan-Banker.AndroidOS.Frogblight. и родственными сигнатурами.