



В Google Play Store нашли ещё 53 загрузчика Joker, Facestealer и Coper

В Google Play Store нашли ещё 53 загрузчика Joker, Facestealer и Coper

В Google Play Store нашли ещё 53 загрузчика Joker, Facestealer и Coper

Google нашла и удалила из Play Store очередную порцию Android-приложений, распространяющих вредоносные программы Joker, Facestealer и Coper. Это очередное напоминание владельцам мобильных устройств о том, что официальный магазин — не такая уж безопасная площадка.

На новый набор зловредов в Google Play Store обратили внимание специалисты компаний Zscaler ThreatLabz и Pradeo. В отчёте исследователи заявили следующее:

«Joker остаётся одним из самых известных семейств вредоносных приложений, заточенных под атаки на Android-устройства. Несмотря на то что о Joker знают уже многие — от экспертов до пользователей — ему удаётся раз за разом проникать в официальный магазин приложений».

«В этом зловреду помогает постоянная модификация сигнатур и методов запуска, а также обновление кода».

Поскольку Joker является программой класса fleeceware, его основная задача — подписывать пользователей на платные услуги или совершать звонки на премиум-номера. Параллельно вредонос собирает СМС-сообщения, списки контактов и информацию о мобильном устройстве.

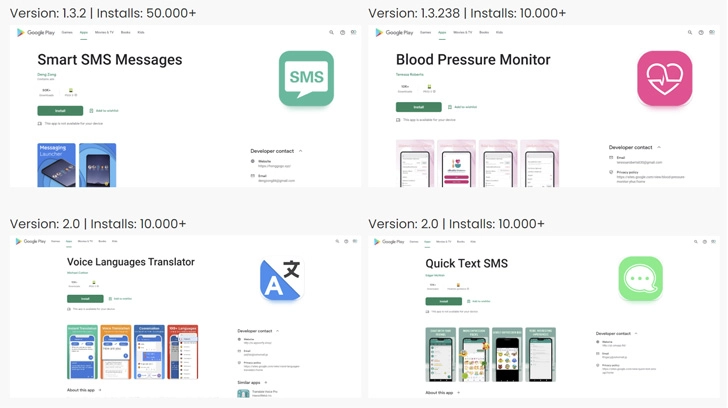
В общей сложности эксперты Zscaler ThreatLabz и Pradeo выявили 53 загрузчика, доставляющих Joker. Их скачали более 300 тысяч пользователей. Как правило, такой софт замаскирован под редакторы фото, программы для отслеживания давления, эмодзи-клавиатуры и т. п.


В мае, например, «Джокер» проникал в Google Play Store под видом PDF-сканера. Примерно в то же время в Play Store нашли 200 Android-приложений, скрывающих шпион Facestealer.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru