


Новый вредонос-стилер распространяется через Google Диск и Dropbox

Новый вредонос-стилер распространяется через Google Диск и Dropbox

Новый вредонос-стилер распространяется через Google Диск и Dropbox

Новая киберкампания под названием CLOUD#REVERSER размещает вредоносную полезную нагрузку на легитимных облачных платформах хранения данных, таких как Google Диск и Dropbox.

Исследователи Securonix Ден Юзвик, Тим Пек и Олег Колесников опубликовали отчёт, где заявили, что скрипты VBScript и PowerShell в CLOUD#REVERSER выполняют командно-административные действия и используют Google Диск и Dropbox как промежуточные станции для управления загрузкой файлов.

Предполагается, что скрипты ожидают определённые команды на облачных платформах и извлекают файлы, которые соответствуют неким шаблонам.

Атака начинается с фишингового письма с архивом ZIP, который содержит исполняемый файл, маскирующийся под Microsoft Excel. В его имени используется скрытый символ Юникода (U+202E) с переопределением справа налево (RLO) для изменения порядка следования символов в строке. Жертва ничего не подозревает и открывает файл, где имя «RFQ-101432620247fl*U+202E*xslx.exe» отображается как «RFQ-101432620247flexe.xlsx», что делает документ похожим на Excel.

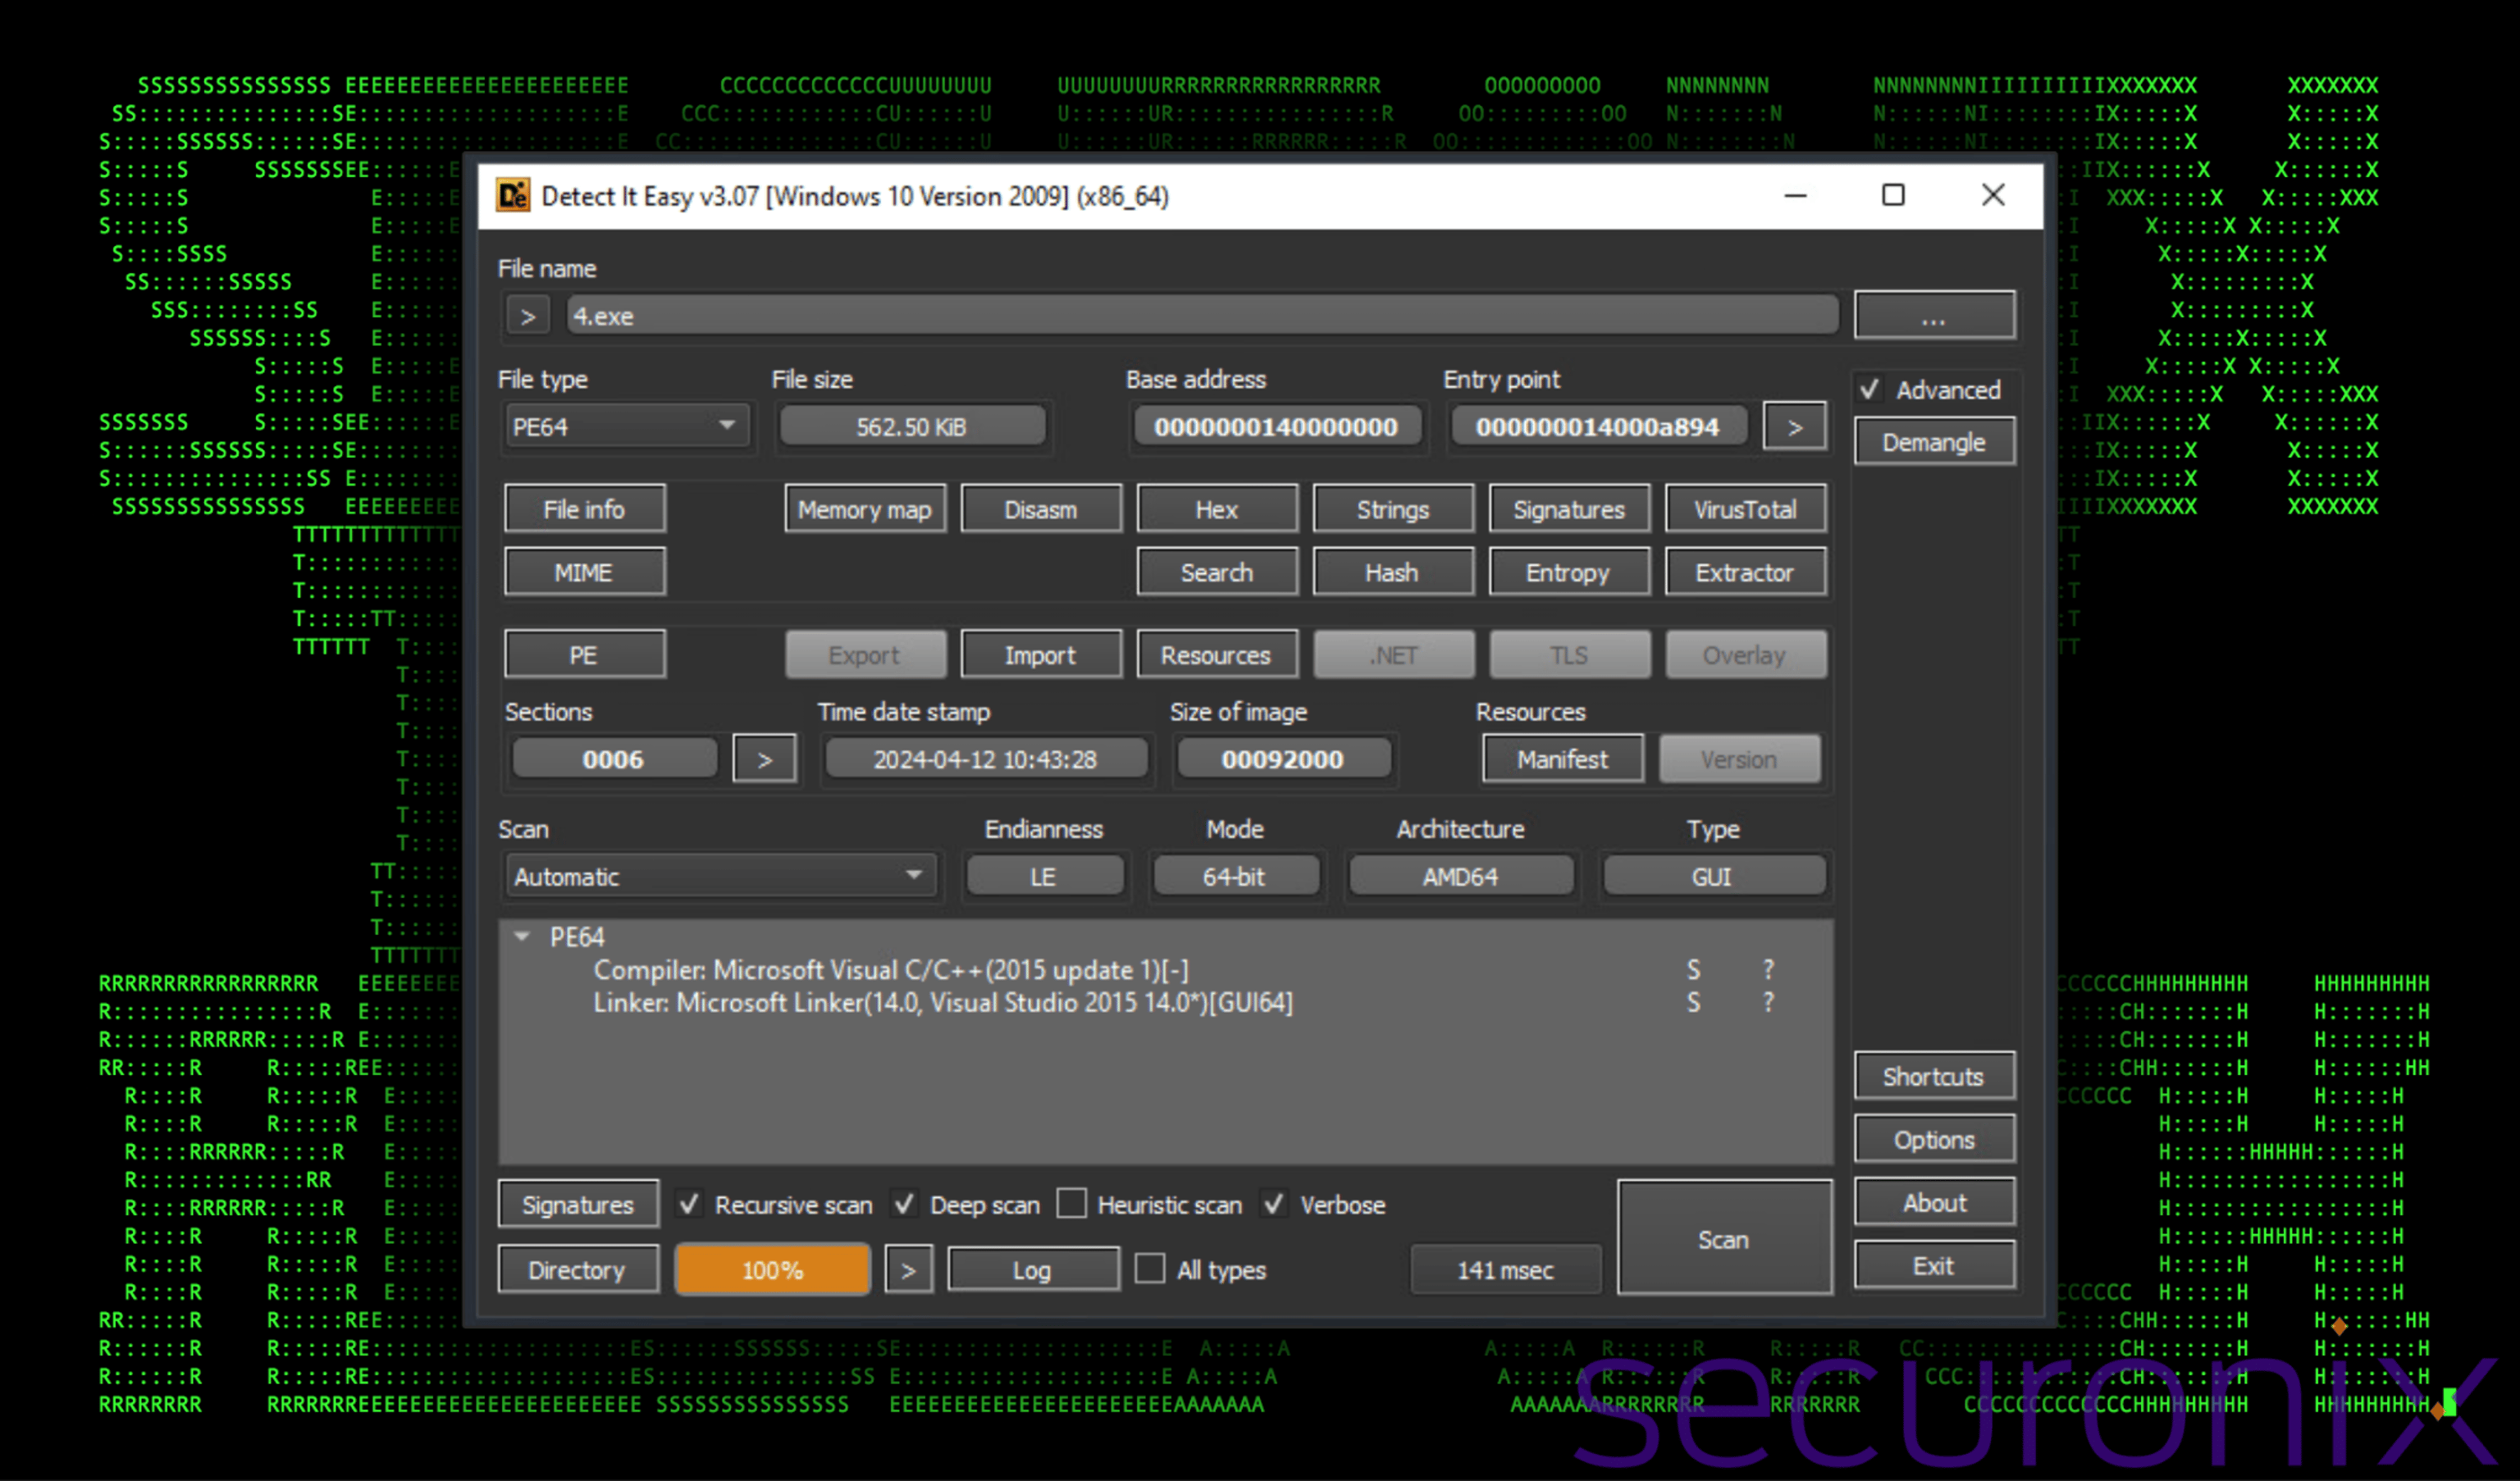
Исполняемый файл передаёт восемь полезных нагрузок, включая файл-приманку в формате Excel («20240416.xlsx») и сильно обфусцированный скрипт Visual Basic (VB) («3156.vbs»), который отображает файл XLSX пользователю и запускает два других скрипта «i4703.vbs» и «i6050.vbs».


С помощью запланированной задачи эти скрипты укрепляются на хосте Windows. Каждую минуту они загружают два уникальных VB-скрипта под названиями «97468.tmp» и «68904.tmp», а также маскируются под задачу обновления браузера Google Chrome, чтобы не вызывать подозрений.

Каждый из этих скриптов запускает два других PowerShell-скрипта — «Tmp912.tmp» и «Tmp703.tmp», которые подключаются к подконтрольным учётным записям файлообменников и загружают ещё два экземпляра — «tmpdbx.ps1» и «zz.ps1».

Затем VB-скрипты запускают загруженные PowerShell-скрипты и получают дополнительные файлы из облачных сервисов, включая двоичные.

Специалисты сообщают, что PowerShell-скрипт zz.ps1 последней версии способен загружать файлы с Google Диска на основе определенных критериев и сохранять их по указанному пути в локальной системе внутри каталога ProgramData.

Злоумышленники могут изменять PowerShell-скрипты по своему усмотрению, чтобы указать файлы, которые могут быть загружены и выполнены на скомпрометированном хосте.

Также через 68904.tmp загружается еще один скрипт PowerShell, который может извлекать сжатый двоичный файл и запускать его непосредственно из памяти, чтобы поддерживать сетевое подключение к серверу управления (C2) злоумышленника.

Исследователи отмечают, что, внедряя заражённые скрипты в облачные платформы, вредонос обеспечивает преступнику постоянный доступ к целевым средам и использует эти файлообменники в качестве каналов для утечки данных и выполнения команд.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru