


Новый инфостилер Glove обходит шифрование cookies в Chrome

Новый инфостилер Glove обходит шифрование cookies в Chrome

Новый инфостилер Glove обходит шифрование cookies в Chrome

Glove — новая вредоносная программа, которую авторы научили обходить привязанное к софту шифрование, недавно добавленное в Google Chrome. Цель «перчатки» в системе — выкрасть пользовательские данные.

Первыми на киберугрозу обратили внимание специалисты компании Gen Digital. Изучая фишинговую кампанию, исследователи наткнулись на Glove.

По словам экспертов, новый вредонос относительно прост в исполнении, содержит минимальное количество защитных механизмов и обфускации. Всё это указывает на то, что Glove пока находится в стадии разработки.

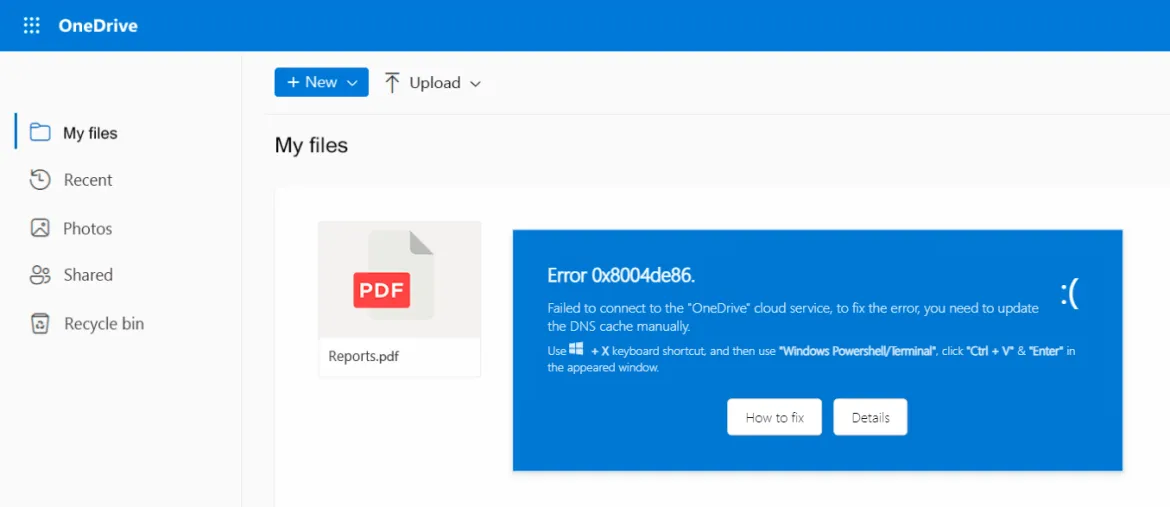
Операторы зловреда используют методы социальной инженерии, напоминающие те, что уже применялись в кампании ClickFix: жертву обманом заставляли установить в систему инфостилер с помощью фейковых окон с ошибкой и приатаченного к письмам HTML-вложения.


Чтобы добраться до учётных данных, сохранённых в Chromium-браузерах, Glove обходит недавно представленное шифрование, привязанное к софту (App-Bound Encryption).

Для этого вредонос задействует метод, описанный в прошлом месяце исследователем в области кибербезопасности Александром Хагенахом. Суть заключается в использовании вспомогательного модуля, который подтягивает службу Chrome в Windows — COM-based IElevator (работает с правами SYSTEM).

Таким способом Glove вытаскивает и расшифровывает ключи App-Bound Encryption. Однако есть нюанс: инфостилеру сначала надо получить на устройстве права локального администратора.

Попав в систему, Glove пытается вытащить cookies, данные криптовалютных кошельков, сессионные токены и пароли из браузеров и имейл-клиентов.

Подпишитесь на новости

Фальшивый охотник на Бабу-ягу атакует военных и российские компании

Кибершпионы решили сыграть на страхе перед дронами: создали сайт с якобы полезной программой Dronner для отслеживания тяжёлых беспилотников «Баба-яга» и мест дистанционного минирования. Вместо разведданных пользователь получает вредоносную программу. Новую активность обнаружили специалисты Ф6/F6 и назвали её Mimbrob.

Судя по тематике приманки, атакующие предположительно целятся в российских военнослужащих, использующих компьютеры вблизи линии боевого соприкосновения. На смартфонах приложение не работает.

После запуска Dronner проверяет системный язык, раскладки клавиатуры и предпочитаемые языки интерфейса. Вредоноса интересуют русский, языки ряда стран СНГ и Румынии. Если ничего подходящего не найдено, программа притворяется мёртвой: засыпает, а через три минуты завершает работу.


Одними военными киберразведчики не ограничились. С апреля 2026 года Mimbrob атакует российские промышленные предприятия и ИТ-компании через тщательно подготовленные фишинговые письма. В ход шли фальшивые служебные записки о срочной метрологической проверке, предложения о сотрудничестве и архивы с названиями вроде «Судебное_разбирательство».


В этих кампаниях применялся загрузчик FBULoader, замаскированный под обновление Яндекс Браузера, а также зловред RAT-Go. Для отправки писем злоумышленники регистрировали домены, похожие на адреса российских предприятий и разработчиков.


По оценке Ф6/F6, наиболее вероятная цель группы — шпионаж. Однако финальную вредоносную нагрузку исследователи получить не смогли, поэтому окончательные выводы о мотивах пока делать рано. Технические подробности и индикаторы компрометации опубликованы в исследовании F6.

RSS: Новости на портале Anti-Malware.ru